


 Sigue El lado del mal en Telegram


 Chema Alonso en Threads


 Chema Alonso en Mastodon
 Chema Alonso en BSKY

 Chema Alonso en Linkedin


 DragonJAR
 8.8 Chile
 Ekoparty
 e-Hack MX
 AREA 51
 Comunidad Dojo Panamá
 ARPAHE SOLUTIONS

¡No publiques servidores VNC con Autenticación Deshabilitada!
Aprovechando que hoy voy retrasado debido a mi enfermedad y los viajes, os voy a dejar un aviso de seguridad importante que me pasó mi amigo rootkit. Se trata de algo que ya sabéis que no se debe hacer, pero por si acaso os lo vuelvo a dejar ya que hay miles de servidores en Internet que están suponiendo un agujero para muchas empresas y organizaciones, ya que tienen un servidor VNC abierto a Internet sin exigir autenticarse.
 |
| Figura 1: ¡No publiques servidores VNC con Autenticación Deshabilitada! |
Las conexiones VNC permiten controlar remotamente un servidor, tal y como si estuviéramos sentados delante la pantalla y el teclado. Al igual que una conexión remota tipo Citrix, si se quiere utilizar VNC para publicar una app que está corriendo dentro del desktop, en la configuración se podría deshabilitar la autenticación vía VNC, o lo que es lo mismo, que todas las conexiones que se hagan vía VNC no tengan que poner su usuario y contraseña.
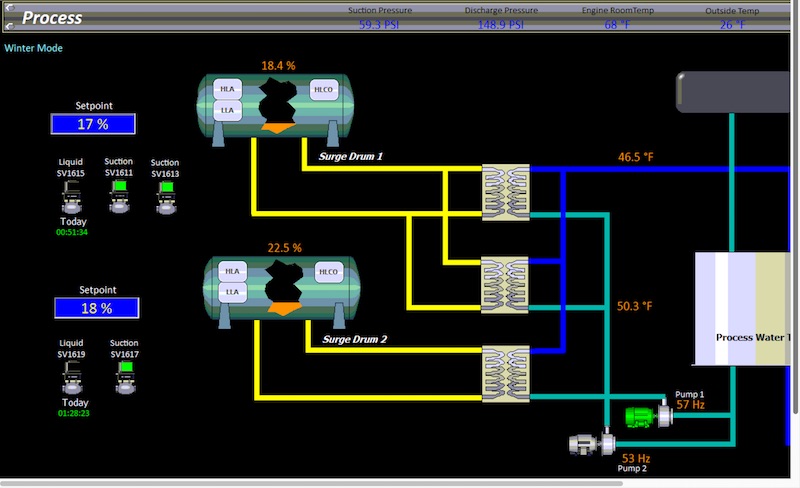 |
| Figura 2: Una app corriendo sin autenticación en un servidor VNC |
Esto, como ya hemos visto en el caso de Citrix es una mala praxis, pues saltar de la app publicada al desktop es cuestión de "tocar el piano" y buscar los caminos de entrada. Pues lo mismo sucede con las apps publicadas vía VNC y cualquiera que llegue a una app corriendo en un sistema con autenticación deshabilitada, conseguir acceso al sistema es trivial.
 |
| Figura 3: La app controla una fábrica |
Localizar estos servidores haciendo un poco de hacking con buscadores en Shodan es tan sencillo como buscar "RFB 003.008 authentication disabled" y te aparecerá una lista de servidores enorme.
 |
| Figura 4: Lista de servidores VNC con autenticación deshabilitada en Shodan |
El resto es abrir el cliente VNC y conectarse sin usuario ni contraseña. Llegarás a la app publicada en el desktop y el resto será jugar con las opciones del sistema para llegar al sistema operativo y la red interna de la organización donde está conectado ese equipo. Por favor, si tienes una app en un servidor publicado por VNC, no hagas esto. Pon autenticación porque si no va a ser trivial para cualquier atacante colarse en tus redes.
Saludos Malignos!


