Mostrando entradas con la etiqueta 0xWord. Mostrar todas las entradas

martes, octubre 27, 2026

SecAdmin 2026 - La CON de Hackers, Ninjas y Samurais en Sevilla el 27 y 28 de Noviembre

Los días 28 y 29 de Noviembre va a tener lugar en Sevilla, una nueva edición de la ya veterana CON de hackers, samurais y ninjas... SecAdmin 2026, donde como siempre hay un agenda llena de ponencias más que interesantes, y en la que tendrás también talleres, un CTF (Capture The Flag) y actividades paralelas que te permitirán disfrutar y aprender. Además, tendrás un stand de libros de 0xWord para poder comprar tus libros - y si quieres usar tus Tempos de MyPublicInbox -.

Entre la lista de ponentes, que puedes consultar en la web del evento, tienes al gran Pedro Candel "S4ur0n",  al ya "veterano" Jorge Coronado "WebSec", el más majo que las pesetas Josep Albors, entre otros. Tienes la agenda a continuación:

Para asistir, puedes comprar las entradas en la URL donde las puedes conseguir ahora por 40 €, pero si tienes 100 Tempos de MyPublicInbox - o los consigues gratis en la plataforma - puedes ir a Convierte tus Tempos por un código descuento del 10% en el precio de la entrada. 
Para redimir el código, lo único que tienes que hacer es añadir tu entrada al carrito y antes de finalizar la compra, introducir el código proporcionado en el campo "código de cupón" y pulsa en "Aplicar cupón" de ese modo podrás obtener tu entrada con descuento. Esta entrada da acceso a los talleres, que tienes aquí en la web, por lo que puedes pasarte dos días disfrutando de hacking en Sevilla. 
Además, habrá la ocasión de conseguir los libros de 0xWord allí, así que si los quieres reservar, cómpralos por anticipado en nuestra tienda online, y cuando llegues allí los tendrás preparados y reservados - y firmados y dedicados si quieres -. Y  tanto para usar en los libros, como para el descuento de la entrada, tienes una campaña en MyPublicInbox patrocinada por SecAdmin 2025 que te va a dar 50 Tempos gratis.

Y ahora, para que podáis conocer más de SecAdmin 2026, le he hecho esta pequeña entrevista al equipo que está detrás de ella, este año el foco estaría en la evolución de la comunidad, IA, nuevas amenazas, futuro del hacking, filosofía de la CON y qué significa mantener un evento independiente durante más de diez años. 
Espero que os guste y animéis a ir a Sevilla los días 27 y 28 de Noviembre disfrutando del hacking. Aquí os dejo la entrevista, y si queréis contactar con el equipo, tenéis un canal directo a través de su buzón público en MyPublicInbox.

1.- Han pasado más de diez años desde aquella primera edición de SecAdmin en 2014. Si echáis la vista atrás, ¿qué es lo que más os sorprende de aquel proyecto que empezó con apenas 80 asistentes?

El apoyo y fidelización de nuestro público, es un acuerdo mutuo, nosotros nunca les hemos fallado y ellos tampoco nos han fallado. A medida que pasa el tiempo te sigues encontrando con personas que han participado en algún que otro año y cuando nos ven, nos lo comentan siempre con un recuerdo muy positivo. 

Es curioso a veces como en un proyecto que nace sin interés de lucro, con el afán de compartir, llega a impactar en las personas, y como siempre lo agradecen y lo llevan en su interior como una experiencia positiva. Nos consta que en muchos casos, hasta les ha condicionado su futuro, con un trabajo mejor, un amistad, un proyecto, un amor. Y ser parte de ese proyecto que hace tan bien, siempre nos llena de orgullo.

2.- y... ¿Qué ha sido más difícil: organizar la primera edición de SecAdmin o conseguir mantener viva una CON durante más de una década?

Sin lugar a duda, organizar la primera edición. Una primera edición, sin conocer a la mayoría de los ponentes, sin experiencia y sobre todo una apuesta económica a fondo perdido. Eso siempre da vértigo. Hoy SecAdmin está consolidado y tiene su público consolidado, hemos tenido muchas épocas, pero tantos agradecimientos de poder montar una cosa así en el sur, nos impulsan año tras año a seguir.

3.- En estos años la palabra “ciberseguridad” ha pasado de ser prácticamente desconocida para el gran público a ocupar titulares constantemente. ¿Cómo ha cambiado la comunidad hacker durante este tiempo?

La comunidad hacker ha experimentado varios cambios y transformaciones en los últimos años. Sin lugar a duda, durante estos últimos años, la escasez de profesionales en la ciberseguridad ha despertado el interés de muchos profesionales de diferentes ramas, por lo que la comunidad se a ampliado con sus cosas buenas y cosas malas. Pero en el balance general creemos que la cambió para bien.

4.- Hoy cualquiera puede utilizar herramientas de IA para generar código, analizar malware o incluso automatizar determinadas fases de un ataque. ¿Cómo cree SecAdmin que está cambiando la inteligencia artificial el trabajo de hackers y profesionales de la seguridad?

La inteligencia artificial, está impactando en todas las ramas de la informática. Empezó por el desarrollo, pero luego siguió por sistemas y ahora por la ciberseguridad. Lo que no puede hacer la inteligencia artificial es conservar el arte del hacking. Ejecuta scripts sin ese “olfato” por lo que está bien para la automatización de tareas, ataques básicos automatizados, tareas complejas de reversing, pero le falta ese pensamiento lateral que tenemos los hackers. Por lo que aún nos deja algo seguir innovando. Que es el arte del hacking. Lamentablemente en todo lo demás, no solo lo hará mejor que nosotros, sino más rápido y de forma más eficiente.

5.- Y desde el otro lado de la trinchera: ¿está la IA haciendo también más peligrosos a los atacantes? ¿A SecAdmin qué amenazas os preocupan especialmente en este momento?

Si, la IA sin filtros, o más conocida como “sin censura”, está automatizando ataques, encontrando más rápido que nadie vulnerabilidad por falta de actualización, errores humanos de configuración, y está agilizando la explotación de nuevos Zero Days. Por lo que el desafío más importante es saber moverse a la velocidad de la IA. Si nuestros sistemas no son capaces de responder, actualizarse y protegerse a la misma velocidad, terminarán siendo vulnerados. La IA acelera todos los procesos de explotación.

6.- Hay una nueva generación que está descubriendo ahora el hacking y la ciberseguridad. ¿Qué consejo le daríais a alguien que quiere empezar hoy, pero se encuentra con un sector mucho más complejo que el de hace diez o quince años?

Los tiempos han cambiado mucho, ya nadie pone de contraseña “123456” o sí. Jajaja. Las nuevas generaciones se están encontrando una especialización muy alta en el campo de la ciberseguridad, una competencia feroz, con tantos máster y certificaciones, lo que hace difícil poder destacar. Por lo que los niveles de exigencia son mayores. 
 
Figura 6: Pedro Candel "S4uron" será ponente. 
 
Si a eso le añadimos el efecto de la IA y que los perfiles senior están sustituyendo a los perfiles junior con IA. Poder acceder al mercado laboral, está siendo especialmente complejo. Por eso la participación en este tipo de jornadas, el pertenecer a una comunidad facilita mucho ese camino tan complejo que es empezar a trabajar en ciberseguridad

7.- En SecAdmin conviven profesionales con mucha experiencia, investigadores, estudiantes y personas que simplemente sienten curiosidad por el mundo del hacking. ¿Cómo conseguís que todos encuentren su sitio?

En SecAdmin tenemos claro que nadie debería necesitar una OSCP para entrar por la puerta y disfrutar demuestra CON jajaja.

Intentamos combinar charlas accesibles con ponencias de nivel técnico alto. Lo mismo ocurre con los CTF: hemos tenido retos tremendamente exigentes y hemos ido incorporando pruebas que permiten participar a quienes están empezando, sin perder el espíritu de desafío.

Y están los talleres prácticos, que en algunos casos duran cuatro o cinco horas. Ahí puedes dejar de mirar diapositivas y ponerte a trabajar con técnicas y herramientas. Después está la otra mitad de la conferencia, que no aparece en el programa: las conversaciones de pasillo. Puedes descubrir que la persona con la que acabas de tomar un café lleva años investigando justo lo que a ti te obsesiona. Esa cercanía es parte de lo que hace distinta a SecAdmin.

8.- Mirando hacia los próximos diez años, ¿cómo imagináis SecAdmin? ¿Qué os gustaría que siguiera siendo exactamente igual y qué os gustaría cambiar?

¿10 años? Yo creo que la IA nos destruirá antes, pero seguro que si no es así, hay cosas que no cambiaríamos. Una es el tamaño de la CON, tal como está es perfecta. Ahora mismo es una CON cercana, accesible y donde se aprende gracias a nuestros talleres de hasta 4 o 5 horas los sábados.

9.- Esta es complicada a día de hoy, pero imaginad que mañana desaparecen Internet, las redes sociales y el marketing durante una semana. ¿Cómo conseguiríais que la comunidad hacker supiera que SecAdmin sigue existiendo?

Esto es Sevilla, aquí se sabe todo, por el boca a boca y por la gran comunidad que nos apoya atrás. En el mundo de hacking, siempre encontraríamos una forma de conectarnos entre todos, ya los veo a todos con un dispositivo Meshtatic en la mochila.

10.- Y aquí está, la última pregunta que no podía faltar, si tuvierais que elegir una sola razón para venir a SecAdmin 2026, ¿cuál sería? Y para los que ya tienen su entrada ¿qué no deberían perderse de SecAdmin 2026?

Esta última pregunta es la más difícil, porque razones hay muchas, pero bueno, vamos a no hacer trampa. La razón más importante es vivir la experiencia. Y para los que ya la han vivido de otros años esa experiencia, indicarles que cada año es diferente. 
 
Para los que ya tienen su entrada, tendrán la posibilidad de encontrarse con grandes profesionales del sector que si no fuera por el esfuerzo que hacemos desde SecAdmin, sería difícil verles y tener la posibilidad de compartir un tiempo de aprendizaje con ellos. 
 
Ir a una SecAdmin siempre merece la pena y es una experiencia que cualquiera que esté en la comunidad del hacking debe vivir. Ya somos parte de la historia del hacking española, como tantas otras CONs al igual que vosotros, que estáis siempre presentes y nos habéis acompañados todos estos años.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, octubre 18, 2026

"Levántate del Sofá" este 20 de Octubre en Madrid

No soy de los que me suele costar el cambio. Me adapto bien. No soy de los que espera que pase algo. No soy de los que se sienta en el sofá a esperar. No. Pero sí que he conocido a mucha gente así. Gente que ha pasado tiempo en el sofá luchando contra sí mismo. Sufriendo una indefinida monotonía en un trabajo que no le gusta, que no le llena, y que le va drenando cada día más. Contando los días que va desperdiciando uno a uno.
No es una historia rara. Vivimos en una sociedad donde el miedo nos rodea. La manipulación se hace por el miedo, como os conté en el trabajo de "Fear of the Dark: Retórica IA". "¿Dónde vas a ir con lo bien que estás? ¿Y qué vas a hacer tú? ¿Y si te sale mal?"son cosas que dicen los de tu círculo que también tienen miedo. Aunque realmente les da más miedo que alguien haga lo que ellos no pudieron. Y esas palabras que te dicen, acaban en una lucha encarnizada dentro de ti.

Te dices lo que quieres hacer. Te dices que sólo hay una vida. Pero las palabras y el miedo con el que nos bombardea alrededor hace que la batalla se salde en tablas. No desesperas en tu idea de hacer algo distinto, te quedas en el sofá, pero te das tu medicina de SOMA en forma de excusas. "Mejor espero a ver qué pasa con esto". "Lo mismo me ascienden". "Puede ponerse muy feo esto". Miedos en forma de excusa que nos meten alrededor. En mi caso, como me dijo un sabio de la vida, un día: "tú no podías tener miedo porque no podías estar peor de ninguna manera".
De esto va a el evento del próximo 20 de Octubre "Levántate del Sofá". De todos los que estáis sentados en ese sofá, real o metafórico, que se va pegando a ti y cada día hace que te cueste más salir de él. Por miedo. Pero que al mismo tiempo estás sufriendo por que sabes realmente que lo que tienes y lo que haces no es lo que quieres. Sabes que tú vida se está yendo, y la estás malgastando. Y quieres hacer algo.

Figura 4: Jero García estará en Levántate del Sofá

En el evento, que tiene un número muy reducido de plazas, estarán David de Santiago y Jero García, dos que han estado en el Sofá hasta que un día se levantaron de él. Dejaron sus vidas anteriores atrás y comenzaron nuevos caminos. No sencillos, no fáciles. No cómodos. No calentitos como el sofá. Pero que le han llenado mucho más su vida. Y estarán allí para compartir con vosotros sus historias.

El precio del event son 15€ por persona, y 25€ si vais dos personas juntas, pero si además tienes Tempos de MyPublicInbox que hayas conseguido en la plataforma - con Tempos por Tweets, campañas, regalos de los libros de 0xWord o de eventos donde hayas asistido -, puedes entrar en la Nueva Tienda de MyPublicInbox y canjearlos por entradas para eventos.
Allí, por 1.000 Tempos tienes la entrada para el evento de Levántate del Sofá. Cuando canjees tus Tempos por la entrada, recibirás un código que deberás usar en la web de registro y te dejará la entrada gratis totalmente para ti.
Además, los asistentes se llevarán INCLUIDO EN EL PRECIO DE LA ENTRADA, el libro de "Todo Llega" donde David de Santiago cuenta su experiencia en el mundo profesional, en su faceta como emprendedor, y sus aprendizajes a lo largo de su carrera. 
Una de esas partes tuvo que ver conmigo, ya que nuestros caminos se cruzaron en ElevenPaths y luego en Telefónica, donde hicimos muchas cosas juntos. Además, él cuenta cosas de mí, de mi carrera profesional desde mis inicios en Móstoles, y muchas más cosas.

Así que, si este Martes 20 de Octubre estás por Madrid, a las 18:00 puedes ir al evento de "Levántate del Sofá", que es una de las cosas que debes hacer si estás peleando con tus excusas para moverte y hacer algo. Esta es una de mis batallas personales con mis hijas, así que no las dejo nunca que se sienten en el sofá... a por los retos, Levántate del Sofá ya.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


jueves, octubre 08, 2026

Bug Bounty: De profesión "Cazarrecompensas". 2a Edición para la Era del IA.

Desde hoy está disponible el último libro de 0xWord. Es la 2a Edición del título "Bug Bounty: De profesión "cazarrecompensas"", que fue un éxito de ventas, pero que con el cambio de todos los programadas de generación de dinero, queríamos darle una vuelta. Este es un libro para los que quieren ganar dinero buscando y reportando bugs, y en el se explica en detalle cómo funcionan estos programas que se han consolidad en los últimos años, haciendo que sea un profesión ampliamente extendida la de Cazarrecompensas en el mundo del hacking. Pero esta vez en la era de la IA.
Este trabajo que hacen muchos profesionales es buscar bugs que son recompensados en plataformas de Bug Bounty como son Yes, We Hack, HackerONE, BugCrowd o Intigriti, y que Pablo García ha descrito en profundidad en este nuevo libro con el que puedes descubrir que tu futuro es éste, ser un cazador de recompensas que se dedique a monetizar sus conocimientos cazando bugs en estas plataformas. Y se enseña todo en este libro.
Los programas de Bug Bounties – o programas de recompensas – acogen bajo una misma plataforma a compañías que desean que sus sistemas informáticos sean testeados y a hackers dispuestos a reportar vulnerabilidades a cambio de una retribución. A las compañías les permite tener sus sistemas permanentemente testeados por miles de hackers, y pagar únicamente por aquellos fallos con impacto real en sus sistemas, mientras que a los hackers les proporciona un canal seguro a través del cual monetizar su tiempo y conocimientos.

2a Edición en 0xWord, escrito por Pablo García

En los últimos años, los hackers han conseguido ser recompensados con más de 400 Millones de USD a través de sus reportes a través de los programas de Bug Bounty, y como podéis ver el mercado se está expandiendo.

El crecimiento exponencial de este fenómeno en los últimos años ha provocado un efecto “fiebre del oro” dentro del sector, lo que le ha llevado a algunos profesionales de la industria de la ciberseguridad a calificarlo como “el nuevo estándar de seguridad”.


Figura 5: Índice del libro de "Bug Bounty: De profesión "Cazarrecompensas"
de 0xWord escrito por Pablo García.

Este libro pretende abordar los aspectos básicos de estos programas, como pueden ser su estructura, las principales herramientas, ciertas metodologías, o las vulnerabilidades más comunes, todo ello desde un punto de vista práctico analizando reportes públicos realizados por hackers de la comunidad.

Figura 6: Contactar con Pablo García autor del libro

El libro lo ha escrito Pablo García - con el que puedes contactar en MyPublicInbox, que además este libro lleva incluidos 100 Tempos gratis -, que tras graduarse en administración de empresas por la Universidad Autónoma de Madrid, se especializó con un máster en auditoría de cuentas en CUNEF, y trabajó en PriceWaterhouseCoopers.  Después desarrolló su carrera financiera en Telefónica mientras dedica parte de su tiempo libre a la investigación y reporte de vulnerabilidades, formando parte del Hall de la Fame de compañías como Netflix, Xiaomi o Pinterest, entre otras, y del que habréis leído muchos artículos por este blog.

Usar tus Tempos de MyPublicInbox 0xWord para adquirir este libro

La idea es muy sencilla, hemos creado un Buzón Público de 0xWord en MyPublicInbox y tenemos disponible el módulo de transferencias de Tempos entre cuentas siempre que el destinatario sea un Perfil Público de la plataforma. Para que se puedan hacer estas transferencias, primero debe estar en tu Agenda el Perfil Público destinatario de la transferencia.

Figura 7: Perfil de 0xWord en MyPublicInbox. Opción de "Añadir a  la Agenda".
https://MyPublicInbox.com/0xWord

Para dar de alta un Perfil Público en tu agenda, solo debes iniciar sesión en MyPublicInbox, y con la sesión iniciada ir a la web del perfil. En este caso, a la URL del perfil público de 0xWord en MyPublicInbox, - https://MyPublicInbox.com/0xWord - donde te aparecerá la opción de "Añadir a la agenda". Cuando acabe este proceso, podrás ir a la opción Agenda de tu buzón de correo en MyPublicInbox y deberías tener el Perfil Público de 0xWord allí.

Figura 8: Cuando lo agregues estará en tu agenda

Una vez que lo tengas en la agenda, ya será tan fácil como irte a tu perfil - se accede haciendo clic en la imagen redonda con tu foto en la parte superior - y entrar en la Zona de Transferencias. Desde allí seleccionas el Buzón Público de 0xWord, el número de Tempos que quieres transferir, y en el concepto debes poner que es para recibir un código descuento para usar en la tienda de 0xWord.


No te preocupes por el texto concreto, porque los procesamos manualmente como los pedidos de se hacen en la tienda. 

Canjear 500 Tempos por un código descuento de 5 €

La última opción es bastante sencilla. Solo debes irte a la sección de Canjear Tempos -> Vales para Tiendas, y "Comprar" por 500 Tempos y código de 5 €. Es lo mismo que enviar la transferencia pero en un paquete de 500 Tempos y de forma totalmente automatizada, así que solo con que le des a comprar recibirás el código descuento y lo podrás utilizar en la tienda de 0xWord.com

Así que, si quieres conseguir nuestros libros de Seguridad Informática & Hacking aprovechando los Tempos de MyPublicInbox podrás hacerlo de forma muy sencilla y mucho, mucho, mucho más barato. Y así apoyas este proyecto tan bonito que es 0xWord.com.

Ser escritor de libros de 0xWord

Además, todos lo que queráis convertiros en escritores y hacer un proyecto de libro con nosotros. Podéis también enviarnos vuestra propuesta a través del buzón de 0xWord en MyPublicInbox, y si sois Perfiles Públicos de la plataforma, podéis entrar en la sección de Mi Perfil -> Servicios para ti y solicitar más información sobre el proceso de escribir un libro en 0xWord.
Nuestro equipo se pondrá en contacto contigo y evaluará tu proyecto de publicación de libro. Ya sabes que principalmente de Seguridad Informática & Hacking, y puede ser técnico, súper-técnico, o divulgación, y si es una novela... podemos estudiarlo también.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso) 

martes, septiembre 08, 2026

Cómo canjear productos o entradas para eventos por Tempos en MyPublicInbox ( y luego Euros )

En MyPublicInbox tenemos una economía circular de Tempos, que luego la plataforma puede canjear en Euros, así que si tienes una tienda online, o vendes servicios online, o deseas vender entradas para un evento, o descuentos, o algo personal tuyo especial, puedes canjearlo por Tempos dentro de MyPublicInbox. Aquí te explico cómo hacerlo.
En MyPublicInbox, si eres un Perfil Público, tienes la opción de "Mi Impacto en Internet -> Tienda" puedes solicitar dar de alta productos o servicios para que los usuarios que tengan Tempos puedan cambiarlos por entradas de tu evento, por tus formaciones, o por algún producto tuyo. 

En mi caso, para este ejemplo he dado de alta mis dibujos autografiados de "Jose Mari Cariño" que te mandaré en digital firmados, o si quieres, físicamente te los envío a tu casa. Para eso, el precio está puesto en Tempos, y lo que sería el resultado en una conversión quitando los impuestos y comisiones bancarias en Euros - aunque los Tempos serán esos -.
Si tienes una tienda online, puedes poner códigos 100% descuento de tu e-commerce, así que ellos Canjearían sus Tempos por el código de tu eCommerce, y luego canjearían ese código en tu plataforma. Luego, tú puedes canjear los Tempos por Euros en MyPublicInbox. Así, los usuarios pueden utilizar los Tempos que tengan acumulados en tu tienda online. 
Si tienes dudas, y tienes una Tienda Online y quieres saber cómo funciona este proceso en detalle, puedes irte al menú de "¿Tienes una tienda Online?"
Una vez que lo tengas dado de alta, el equipo de MyPublicInbox revisará el producto o servicio que has puesto en la tienda para Canjear por Tempos, para asegurarse de que no haya productos que incumplan las normas de la plataforma. 
Cuando un usuario tenga Tempos y decida Canjearlos, el usuario se llevará el código que hayas puesto que le llegará por mensaje interno desde Leire con la información de cómo utilizar ese código, tal y cómo tú se la dejes.
En el mensaje que recibe el "Canjeador" va la información que le hayas puesto tú, así que intenta dejarle las cosas lo más claras que puedas.
Y tú recibirás un mensaje informándote de que un código ha sido entregado a un "Canjeador" que te ha transferido los Tempos a tu cuenta a cambio de un código concreto. También tendrás información de qué usuario ha sido el que ha utilizado los Tempos.
Y si miras en la sección de Mis Tempos -> Movimientos, tendrás detalles de la transferencia de Tempos a tu cuenta, así como la comisión de tienda, que es de un 5% en Tempos.
Hay un límite de 10 productos o servicios que puedes poner para Canjear en la Tienda por Tempos. Pero si un producto es una Código para entradas de un evento, por ejemplo, puedes poner todos los que quieras - bueno, hay un límite grande -, cada uno en una línea, que se irán entregando de forma secuencial a los que canjeen sus Tempos hasta que se acaben.
Ahi podrás ver los productos que tienes a venta en la Tienda que han sido aprobados, y podrás ir añadiendo nuevos según se acaben, o eliminarlos si ha caducado el evento, el código o el producto. El objetivo es que puedas aprovechar los Tempos que tienen los usuarios en la plataforma para generar negocio con tus productos y servicios. Y luego, si quieres, cambiarlos a Euros.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


lunes, septiembre 07, 2026

De vuelta a Argentina: Estaré en la Ekoparty

Hoy toca contaros una pieza más de mi agenda para este año. Se trata de mi regreso a la Ekoparty para dar una keynote el próximo mes, los días 7, 8 y 9 de Octubre. Así que muy contento por esta noticia. Que tal vez para vosotros no sea nada, pero para mí es una alegría. 
En el evento - que tienes todos los detalles en la web -, estaré dando una keynote, pero también estaré firmando libros para todos los que os traigáis vuestro libro o lo compréis allí - habrá una tienda de 0xWord -, y si te has comprado la Entrada Champión, estaré contigo en el Meet&Greet de la Eko.
Si quieres comprar la entrada, hemos puesto unos códigos de descuento del 15% en MyPublicInbox que puedes conseguir si tienes 200 Tempos de la plataforma. Así que si quieres venir cómprate la entrada pero antes pilla tu descuento.
La última vez llegué y me fui corriendo, pero esta vez estaré algún día más, que aprovecharé para organizar algún evento más privado con clientes y partners de Cloudflare en Argentina, así que si eres cliente nuestro, habla con el equipo comercial para que te diga dónde voy a estar..

La primera vez que fui a la EkoParty, ésta era una reunión no demasiado grande organizada por chavales brillantes. Hoy es un gran conferencia organizada por grandes hackers y grandes profesionales. Y todos somos mucho más mayores... pero mola todo.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


jueves, septiembre 03, 2026

III Edición del Programa de Especialización de Quantum y Post-Quantum Computing para Ciberseguridad: Últimas plazas para el 9 de Noviembre

Como ya os conté hace dos años comenzamos con la idea  Pablo García Bringas y yo, de meternos en un nuevo proyecto de divulgación y formación avanzada en tecnologías Quantum, en este caso centradas en Ciberseguridad, y que configuramos un Curso de Especialización en Quantum y Post-Quantum Computing para Ciberseguridad que comenzará el 9 de Noviembre. Pues bien, ya estamos en la tercera edición del mismo, que las dos ediciones anteriores estuvieron llenas, y tuvieron una aceptación y una valoración por parte de los alumnos espectacular. Así que, vamos a por una nueva este año.
La formación será 100% online, y la daré con mis compañeros de mil proyectos, y además de Pablo García Bringas y de mí, estarán Carmen Torrano, Fran Ramírez, Daniel Romero, Javier Álvarez y Pablo González, con alguna incorporación extra sorpresa que os contaré más adelante. Y el tipo de trabajos que se hacen, pues son como el de Blind Quantum Computing que os publiqué estos días que hizo uno de los alumnos.

La formación la hemos querido hacer, además de teórica, muy práctica en todo lo que tiene que ver con las actuaciones que estamos haciendo hoy en día en el mundo de la ciberseguridad con las tecnologías de Post-Quantum Cryptography. Hemos dividido la formación en nueve módulos que tenéis aquí.

Además, todos los asistentes recibirán el libro de "Quatum Security: Tecnología Cuántica & Ciberseguridad.Criptográfica Cuántica y Post-Cuántica" que hemos escrito sobre estos temas junto con la Universidad de Deusto, que tenemos listo para todos los asistentes, y que además se puede adquirir en 0xWord. 
Y por supuesto, los alumnos llevarán sus Tempos de MyPublicInbox. Para matricularte, lo puedes hacer desde la web.
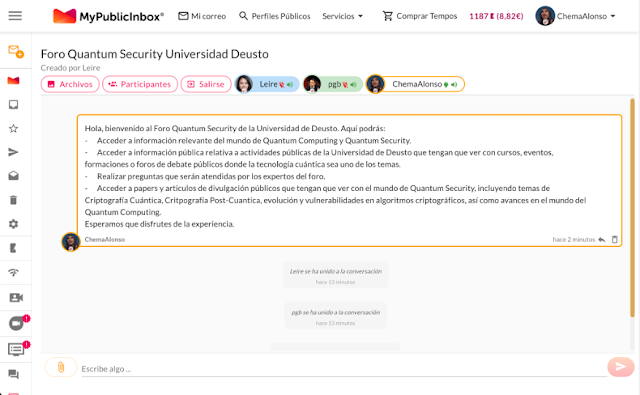
Una de las cosas que hemos hecho también, y en este caso podéis participar todos, es la creación de un Foro Online Público que funciona desde Septiembre del año pasado en MyPublicInbox, donde se comparten temas de Quantum & Post-Quantum Security, así que si quieres estar informado puedes entrar libremente y suscribirte.
Si vas a estar en el foro, te recomiendo que te bajes la app de MyPublicInbox para iPhone o la app de MyPublicInbox para Android, para que te sea más fácil seguir la conversación desde tu teléfono en cualquier momento. 

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares