miércoles, octubre 07, 2026
martes, octubre 06, 2026
Axyom: La Plataforma del Gobierno de los Ciberriesgos para PyMes
Figura 8: Explicación del funcionamiento de Axyom
Publicado por
Chema Alonso
a las
6:01 a. m.
0
comentarios
Etiquetas: antimalware, Cibercimen, ciberestafas, ciberfraude, ciberseguridad, CISO, Hacking, hardening, legalidad, Malware
lunes, octubre 05, 2026
Mareando y Desalineando a un Asistente IA de una tienda de Mochilas.
Lo cierto es que el Asistente IA, después de muchas pruebas - y cuando digo muchas, son muchas - tiene Guardarraíles en Prompt de entrada y Guardarraíles en la respuesta, lo que es correcto y es como debe de hacerse, así que me tocó pensar para qué lo podría usar, y me acordé del Captcha Cognitivo de los conjuntos semánticos de palabras de algunas webs.
Luego, para poder saltar los Guardarraíles de salida, estuve mirando si podía codificar - como hice en el ejercicio del problema del prisionero a principios de 2025 - usando capacidades criptográficas y de codificación varias.
Y también con estuve probando con los Acrósticos, para codificar respuestas usando esta codificación y poder evitar filtros de palabras en la salida. También usé el lenguaje ELITE y algún que otro truco más, lo que me permitió salta el Guardarraíl de salida algunas ocasiones.
Publicado por
Chema Alonso
a las
7:01 a. m.
0
comentarios
Etiquetas: AI, Artificial Intelligence, Bot, Captchas, chatbot, chatbots, Hacking, IA, Inteligencia Artificial, jailbreak, LLM
domingo, octubre 04, 2026
Entrevista a Alejandro Acosta, un developer de 1.000.000 USD
Los fundamentos son hoy más importantes que nunca. En una entrevista no se evalúa únicamente si una persona puede completar un ejercicio de live coding o diseñar un sistema, sino su capacidad para analizar problemas reales, razonar bajo presión y encontrar soluciones aplicables a producción.
La inteligencia artificial es una gran aliada, pero resolver un ejercicio con su ayuda no demuestra por sí solo que alguien sea un buen ingeniero. La diferencia aparece cuando el entrevistador introduce nuevas restricciones, cuestiona una decisión o complica progresivamente el problema. Es en ese diálogo donde se comprueba si el candidato entiende realmente lo que está haciendo.
Por eso, especialmente en el mercado de Silicon Valley, prepararse sigue siendo fundamental. La constancia, el estudio y el dominio de áreas como live coding y system design continúan siendo determinantes para acceder a las mejores oportunidades y alcanzar una compensación elevada. Esa es también la razón por la que en EngineerGame acompaño a ingenieros de software que quieren dar un salto en sus carreras.
2. SRE y ciberseguridad: cuando el sistema cae a las 3:00 AM
El error más común es diseñar la arquitectura pensando que los incidentes pueden evitarse por completo. En las grandes empresas se asume que, tarde o temprano, habrá una caída crítica. La diferencia no está solamente en prevenirla, sino en la capacidad de detectarla, contenerla, recuperarse y aprender de ella.
La cultura es decisiva tanto antes como después del incidente. Antes, porque deben existir mecanismos de prevención, observabilidad y respuesta. Después, porque hay que realizar un análisis sin culpabilizar a las personas, identificar las causas y aplicar cambios que impidan que el mismo problema vuelva a repetirse.
Prácticas como Chaos Engineering permiten comprobar qué sucede cuando falla una dependencia, una región o un componente crítico. No todas las empresas necesitan aplicarlo con la misma profundidad, pero todas deberían diseñar sus sistemas partiendo de una idea básica: cualquier componente puede fallar.
3. AIOps y el dilema del self-healing
Confío en la inteligencia artificial como apoyo durante el ciclo de desarrollo y en las operaciones diarias. Puede ayudar a investigar incidentes, relacionar señales y reducir considerablemente el tiempo necesario para resolver problemas críticos.
Sin embargo, la autorremediación ya existía antes de la IA. Muchos incidentes pueden resolverse de manera más segura y predecible mediante automatizaciones tradicionales: reiniciar un servicio, escalar recursos o ejecutar un procedimiento previamente validado. No hace falta introducir un modelo de IA donde un sistema determinista ya resuelve bien el problema.
La frontera debe establecerse en función del riesgo. Un agente puede recomendar acciones o ejecutar operaciones reversibles dentro de unos límites muy definidos, pero no debería disponer de permisos ilimitados sobre producción. Cuanto mayor sea el impacto potencial de una decisión, mayores deben ser la supervisión humana, la trazabilidad y los mecanismos de aprobación. La IA debe potenciar al equipo, no sustituir los controles operativos y de seguridad.
4. Emprender con open source
Hoy el open source ya no es una alternativa marginal: forma parte del ciclo de desarrollo de prácticamente cualquier empresa tecnológica. Lenguajes como Go, Python o Rust y plataformas como .NET muestran hasta qué punto la innovación actual se construye de manera abierta y colaborativa.
Que el código sea visible puede facilitar que un atacante estudie sus vulnerabilidades, pero también permite que muchas más personas lo auditen, detecten errores y propongan mejoras. La seguridad no depende únicamente de que el código sea abierto o cerrado, sino de cómo se mantiene el proyecto, cómo se revisan las contribuciones y con qué rapidez se corrigen las vulnerabilidades.
Mi apuesta seguirá siendo la innovación abierta, acompañada de una gestión responsable de dependencias, auditorías continuas y procesos claros de actualización y respuesta ante incidentes.
5. El bug cultural: Madrid vs. Silicon Valley
La diferencia principal es de mentalidad. En Estados Unidos, y especialmente en Silicon Valley, es habitual encontrar desarrolladores que buscan crecer constantemente, asumir retos y aumentar el impacto de su trabajo. Es un entorno en el que la innovación necesita talento y donde existe una competencia muy intensa por progresar.
En el ecosistema español, a veces echo en falta algo más de ambición y predisposición a asumir riesgos. Es una diferencia cultural que he observado trabajando y conversando con profesionales tanto en Estados Unidos como en España.
El parche pasa por dejar de concentrarse en la queja y empezar a tomar decisiones. Hay que aceptar que crecer implica incomodidad, aprendizaje continuo y exposición al fracaso. No se trata de copiar Silicon Valley, sino de adoptar una mentalidad más activa: querer más, prepararse mejor y actuar en consecuencia.
6. Shadow IT y la tentación del desarrollador en la era de la IA
La solución no consiste en enfrentar la velocidad del desarrollador con el control del equipo de seguridad. Ambos objetivos deben integrarse en el mismo ciclo de desarrollo.
Cada vez veo más empresas incorporando herramientas de seguridad y controles de compliance directamente en los repositorios y los procesos de CI/CD. Esto permite detectar dependencias vulnerables, revisar configuraciones, aplicar parches y bloquear cambios de riesgo antes de que lleguen a producción.
El equipo de seguridad debe ofrecer mecanismos rápidos y fáciles de utilizar, no convertirse en un obstáculo que los desarrolladores intenten evitar. Cuando los controles están automatizados y aparecen en el momento adecuado, por ejemplo durante la revisión de una pull request, es posible mantener la velocidad sin trasladar toda la remediación al final del proceso. Lo digo también desde la experiencia de haber participado en proyectos donde ha sido necesario conciliar ambos mundos.
7. La newsletter diaria y el valor de la comunicación directa
La clave está en la personalización. En un entorno saturado de contenido automático, las personas valoran saber que detrás de una respuesta hay alguien que ha leído su caso y se ha tomado el tiempo de comprenderlo.
Por eso mantengo abiertos mis canales de comunicación y trato de responder personalmente a quienes contactan conmigo. Para mí no es solo una estrategia de marca personal, sino una manera de ayudar de forma directa a profesionales que quieren mejorar su carrera.
La tecnología permite llegar a muchas personas, pero la confianza se construye conversación a conversación. Esa cercanía es difícil de sustituir con respuestas masivas, por muy sofisticadas que sean.
8. La seguridad en el pipeline CI/CD
Los primeros síntomas aparecen cuando desplegar rápido se convierte en la única métrica de éxito. Si cualquier dependencia puede incorporarse sin validación, los secretos aparecen en configuraciones o repositorios, los permisos del pipeline son excesivos y los controles de seguridad se realizan únicamente después del despliegue, existe un problema claro.
La seguridad debe formar parte del CI/CD desde el principio: análisis de dependencias, detección de secretos, revisión de permisos, escaneo de imágenes y artefactos, validación de cambios y protección de ramas y entornos críticos.
Estos controles deben diseñarse con suficiente flexibilidad para no bloquear innecesariamente al desarrollador. En ese punto, la automatización y los agentes pueden ser muy útiles: permiten detectar riesgos durante la pull request, explicar el problema y proponer una remediación antes de que el cambio llegue a producción.
9. Move fast and break things frente a la realidad del ciberriesgo
Aunque este lema se ha asociado durante años con empresas como Meta, no representa el funcionamiento de toda la industria tecnológica. Muchas compañías son mucho más cautelosas, especialmente cuando gestionan datos sensibles o infraestructuras críticas.
Sí es cierto que en Silicon Valley los cambios se producen a gran velocidad. En SRE, por ejemplo, he visto evolucionar una misma infraestructura desde Mesos y DC/OS hasta Kubernetes, EKS, AKS o Cluster API en un periodo relativamente corto. Esa velocidad puede exigir rediseños profundos, pero no significa que la seguridad deba ignorarse.
La interpretación correcta no debería ser «avanza rápido y rompe cualquier cosa», sino «aprende y evoluciona rápido dentro de unos límites seguros». La ciberseguridad debe estar presente desde el día cero, con equipos y procesos capaces de acompañar la innovación. Cuanto más rápido se mueve una empresa, más importantes son los controles que permiten hacerlo sin asumir riesgos inaceptables.
10. El hotfix mental para el ingeniero moderno
Aplicaría un hotfix muy concreto: dejar de pensar que una buena carrera se construye únicamente escribiendo buen código. Un ingeniero debe dominar los fundamentos técnicos y saber resolver problemas, pero también necesita aprender a comunicar, negociar, mostrar su valor y tomar decisiones estratégicas sobre su trayectoria.
La inteligencia artificial no elimina esa necesidad. Puede acelerar muchas tareas, pero no sustituye el criterio, el conocimiento técnico ni la responsabilidad sobre las soluciones que se llevan a producción.
Si pudiera abrir una pull request para actualizar la mentalidad de cualquier desarrollador, incluiría estos elementos: consistencia, persistencia, capacidad de comunicación y venta, marca personal, negociación y un dominio técnico sólido, incluidos live coding y system design. En definitiva, tratar la carrera profesional como un proyecto del que uno mismo es responsable.
Publicado por
Chema Alonso
a las
6:08 a. m.
0
comentarios
Etiquetas: developer, entrevista, Entrevistas, innovación, Inteligencia Artificial, programación
sábado, octubre 03, 2026
Una charla en "Todo Llega"
Publicado por
Chema Alonso
a las
7:01 a. m.
1 comentarios
Etiquetas: entrevista, libro, Libros, personal, podcast, podcasts
viernes, octubre 02, 2026
Potencia tu Empresa con Inteligencia: Si otros pueden tú también
- "JoséMari, cariño, si otros pueden tú también".
Si otros pueden tú también
Esa realidad forma parte de mí. No hay excusas que valgan. No hay excusas que valgan para mí. Si no he podido, es que aún me faltan cosas que tengo que aprender. Que tengo que descubrir. Que tengo que mejorar. Que tengo que trabajar. Es mi día a día. Una obsesión de superación que desde que tenía diez años y comenzaba a escribir mis mini-libros sobre el mundo del cine porque quería dibujar, escribir, y crear cosas, he seguido manteniendo.
Por supuesto, así nació mi primera empresa con mi amigo, hermano, y admirado Rodol. No sabíamos nada del mundo empresarial. Absolutamente nada. No teníamos padrinos, enchufes ni conocidos en el mundo de las empresas de informática, y le dije:
- “Vamos a montarnos una empresa, ¿vale?”
Y él me contestó:
- “Ni de coña”.
Y ya veís, yo le dije:
- “Rodol, si otros pueden, nosotros también, hay que aprender cómo se hace y hacerlo”. Y así hicimos. Montamos nuestra empresa, creció, la vendimos, nos metimos en mil nuevas aventuras, y aún seguimos desmontando el misterio de otras cosas que otros hacen y que nosotros queremos hacer.
- “No puedo, papá, es muy difícil”.
Con mi hija mayor, Mi Hacker, y mi hija menor, Mi Survivor, estaba hablando un día sobre un gran problema en su vida. Aprobar un examen. “A ver, ¿qué hay que hacer para aprobar un examen?” Por supuesto, me contestaron: “Estudiar”. Y yo les contesté, “Sí, claro, pero… ¿sólo eso es suficiente?”. Se miraron extrañadas y me preguntaron.. “¿Qué otra cosa hay que hacer que no sea estudiar?”
Y yo les hice mi lista.
“Pues mira además de estudiar - y hacerlo con buen hábito y un buen método -, escribir con buena letra ayuda a que el profesor disfrute de la lectura de tu examen, y por tanto se sienta más relajado. Pero además, lo que para ti es un rollo resulta que para esa persona es la profesión de su vida, así que deberías mostrar respeto e interés en las clases. Ten en cuenta que los exámenes tienen un punto - o más de uno - que se ganan antes de empezar a leer la primera respuesta del examen, cuando se lee lo primero del examen, que es tu nombre y apellidos.Además, haz los trabajos, y ejercicios de clase, y participa en el aula, pregunta, responde, no molestes cuando hablen los profesores, que se vea que estás siguiendo la asignatura. Muchos puntos se ganan antes del examen. También puedes estudiar los exámenes de años anteriores de tu profesor, y ver lo que otros años ha caído. Y dentro de la investigación, yo iría a hablar con alumnos de años anteriores para preguntarles por cómo fue, qué valoró en la corrección del examen. Que te den inteligencia para saber cómo prepararte.Y por supuesto, pide una tutoría si puedes, con dudas claras, y vete a hablar con tus profesores, que vea que has trabajado la materia y sobre todo, déjale hablar y escucha, que seguro que te da muchas pistas sobre por dónde va a ir el examen.”
Y eso solo en la lista de cosas que tienen que ver con estudiar, pero para aprobar también se pueden hacer otras cosas que son más “hacks”, pero de ellas no voy a hablar, que estamos en un entorno muy didáctico, pero …. ¿de verdad crees que para resolver el problema de aprobar un examen sólo hay que estudiar?
Esta forma de resolver los problemas es algo que he aplicado siempre en mi vida. Así que, cuando quería dar mi primera conferencia internacional en Black Hat Europe 2007 y no tenía ni papa de hablar inglés me dije: “Si otros pueden, yo también.” Y comencé a hacer mi plan para dar esa charla.
Escribí mi paper en español y mi presentación, y lo traduje todo al inglés. Después fui a buscar a un ingeniero de Google casado con una mujer de Salamanca para que me la corrigiera. Después me fui a vivir unos meses a Londres, quité la música, los libros, la televisión de mi idioma materno y lo pasé a inglés para aprender lo que pudiera en los meses que tenía de tiempo.
En esa charla, tuve el honor de ver cómo entraba y sentaba al final el mítico Jeff Moss a.k.a. “Dark Tangent” para ver un poco de mi charla. Le vi allí, y me puse más nervioso, pero me dije: “Si otros pueden, tú también” y tiré para adelante, hice los chistes que tenía preparados, y vi sonreír a Jeff con mis chistes. Y pensé: “Done!”. Todo cambió para mí, y comencé mi carrera de ponente internacional. Eso sí, pasaron años hasta que pudiera bajar un poco la tensión de preparar la charla en inglés. Fue paulatino la reducción de intensidad de trabajo, pero lo conseguí.
¿Por qué os cuento esto? Pues porque en el mundo de la IA todos estamos en ese periodo donde nos vemos superados. Confiésalo. Esto va muy rápido. Las noticias cada día de cosas que uno u otro está haciendo con la IA son crecientes, y es probable que pienses que te supera, e incluso te paralice. No te preocupes, no estás solo. Yo también siento eso, que esto va muy rápido, pero yo pienso que, si otros pueden, yo también. Así que desde hace tiempo me obligué todos los días a leer, estudiar, y escribir sobre IA. Y al final, se ha convertido en parte de mi día a día.
Entiendo que da pereza el cambio, sobre todo si lo que había antes te lo conocías todo. Yo me sabía bien la configuración de muchos productos tecnológicos que ya no existen, y entendí que el mundo laboral es cambio constante, así que no le dedico ni un segundo a pensar en lo incómodo e inseguro que te puedes sentir con algo nuevo. Hay que ponerse con ello, y si otros pueden, pues yo también.
Así que, como tú, que estás leyendo este libro, leo, estudio, práctico, pruebo, y cambio cosas todos los días. Y utilizo la IA para todo aquello que me puede ayudar y potenciar en el mundo profesional, que me ayuda a ser más competitivo, o crear cosas nuevas que antes no hacía. Eso sí, para mis pasiones, en mi vida personal, hay muchas cosas que podría hacer con IA que disfruto haciéndolas manualmente, como por ejemplo, escribir mis posts en el blog, o este prefacio, prólogo, o introducción - ya veremos cómo lo llama mi querido Kiko Gámez, que poner mi esencia en letras es algo que disfruto.
Así que, si has leído hasta aquí, quédate con el mensaje de que si otros pueden tú también. Me lo dijo mi mamá, y yo me lo creí. Créetelo. Busca la respuesta, la herramienta, la pieza, el descubrimiento que te falta conocer para poder, y hazlo. Con la IA no hay otra alternativa que aceptarla y domarla.
Publicado por
Chema Alonso
a las
7:01 a. m.
0
comentarios
Etiquetas: AI, IA, innovación, Inteligencia Artificial, libro, Libros
jueves, octubre 01, 2026
Factorización de RSA Challenge RSA-896 en 10 días con 30 GPU Core-Years ... y un poco de ayuda de la IA
![]() |
| Figura 3: Libro de Cifrado de las comunicaciones digitales: de la cifra clásica a RSA 2ª Edición de 0xWord |
- Is your domain using post-quantum encryption? Now you can see for yourself
- Building a post-quantum certificate authority with Merkle Tree Certificates
- Using AI to chart a course for our post-quantum migration
- Building a certificate authority for the whole Internet
- Preventing quantum downgrade attacks against IPsec
- III edición del Programa de Especialización de Quantum y Post-Quantum Computing para Ciberseguridad: Noviembre 2026
- Libro de Quatum Security: Tecnología Cuántica & Ciberseguridad. Criptográfica Cuántica y Post-Cuántica.
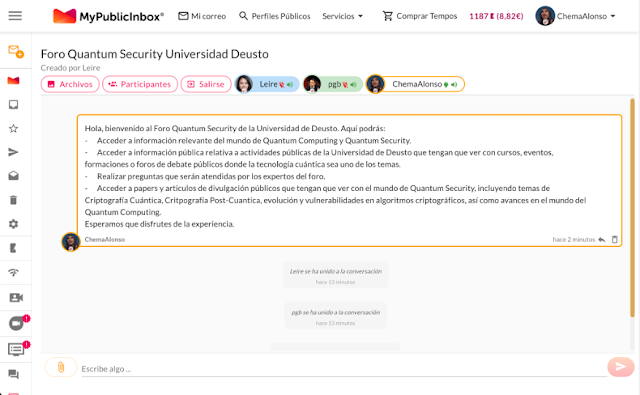
- Foro Público de Quantum Security de la Universidad de Deusto en MyPublicInbox
- Quantum Computing Cybersecurity Preparedness Act: Comienza la era de Ciberseguridad Post-Quantum en Estados Unidos
- Hamming Quasi-Cyclic (HQC-KEM): Nuevo Key-Encapsulation Mechanism en Post-Quantum Cryptography
- FrodoKEM: Un Key-Encapsulation Mechanism Quantum-Safe (PQC) que recibe su nombre por "El señor de los Anillos"
- La Gran Búsqueda de Números Primos de Mersenne en Internet para superar el mayor Número Primo conocido hasta la fecha
- Cómo acelerar los algoritmos de Inteligencia Artificial con Computadores Analógicos Ópticos (AOC)
- Premio Nobel en Física 2025: El trabajo del "Efecto Tunel" que trajo la cuántica a nuestro mundo y abrió la puerta a los ordenadores cuánticos
- Un Reloj Atómico Óptico del MIT con Optimización Cuántica para medir el Tiempo del Futuro
- Quantum Cryptography: Una comunicación con cifrado cuántico
- Factorización de RSA con un Optimizador de Quantum Computing (y Classic Computing)
- Cuánto del tráfico en Internet funciona con Post-Quantum Cryptography
- Algoritmo Cuántico de Grover: Un algoritmo de búsqueda optimizado por superposición cuántica
- Quantum Sensors: Cuando lo invisible se hace visible gracias al Mundo Cuántico
- Bitcoin vs Quantum Computers: Hora de pasar a Post-Quantum Cryptography
- El White Paper de MasterCard que urge a pasar a Quantum Safe: Post-Quantum Cryptography (PQC) & Quantum Key Distribution (QKD)
- Dyber: Hardware-Accelerated Post-Quantum Cryptography (PQC)
- Cómo ser Quantum Safe y desplegar Post-Quantum Cryptography (PQC) con Cloudflare
- Quantum GPS: Navegación con GPS cuánticos para evitar ataques de Jamming & Spoofing
- Cómo comprobar si un Web Site es Quantum Ready con Post-Quantum Cryptography usando Radar
- Alaniz Cipher: Un Cifrado Simétrico Quantum Resistant
- Los Papers Académicos de los algoritmos PQC de Autenticación y Firma Digital en la Ronda 3 del NIST
- Blind Quantum Computing (1) (2) (3) (4)
- Computación Cuántica y Fusión Nuclear: La Receta para fabricar un "Sol en la Tierra"
- Claude Mythos Preview debilita los algoritmos criptográficos PQC HAWK y AES con nuevos ataques
- El algoritmo que amenazó a la Criptografía Post-Cuántica
- Cómo se desmontó el algoritmo que amenazaba a la Criptografía Post Cuántica 9 días después
- Cómo Falsificar Firmas RSA, sin Factorizar el Módulo, usando 1.380 CPU Core-Years
Publicado por
Chema Alonso
a las
7:01 a. m.
0
comentarios
Etiquetas: AI, algoritmo, Anthropic, Claude, Cracking, criptoanálisis, Criptografía, hardware, IA, Inteligencia Artificial, Lenguaje C, PQC, Quantum, RSA
Entrada destacada
Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord
Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...
Entradas populares
-
Un informe de Tech Transparency Project, después del lío con el Jailbreak del Bikini en Twitter/X , y de la masificación de DeepFakes en el...
-
Este año creo que me he leído una veintena de novelas de Isaac Asimov , con un número aún mucho mayor de relatos cortos que han llenado mis ...
-
Circula por la red un truco que llegó a mí de casualidad , donde se explica cómo conseguir ver más de una vez - e incluso capturar - las fot...
-
Las técnicas de OSINT son aquellas que te permiten buscar información en fuentes abiertas. O lo que es lo mismo, sacar datos de plataformas...
-
Hace mucho tiempo, cuando se creo el " Modo Incógnito " de los navegadores, que algunos llamaron también " Modo Privado ...
-
Ayer publiqué un post que tiene ver con las opciones de privacidad de Facebook asociadas a los correos electrónicos , y mañana sacaré la se...
-
Cuando salió el informe de Anthropic de Misuse IA este 10 de Septiembre , donde detallan los casos en los que explican cómo los " malos...
-
Hoy voy a escribir de este proyecto porque me ha encantado. Es muy Hacker y muy Maker , y además habla de algo que es imparable, como la es...
-
Desde el mes de Octubre del año pasado llevamos trabajando en Informática 64 junto con Alejandro Ramos ( @aramosf ) en Recover Messages ...
-
Yo siempre quise ser programador. Por eso en la universidad hice todas las asignaturas de programación, algorítmica y bases de datos. No me ...


DragonJAR
8.8 Chile
Ekoparty
e-Hack MX
AREA 51
Comunidad Dojo Panamá
ARPAHE SOLUTIONS