Mostrando entradas con la etiqueta AirPods. Mostrar todas las entradas

martes, septiembre 22, 2026

Inyectado y Espiado: Cómo escuchar tus audios a distancia inyectando señales portadoras.

Hoy os quiero hablar de InjectEave, un nuevo ataque de espionaje de tus conversaciones por teléfono a través de tus cascos usando un Side-Chanel Electromagnético, al estilo de las técnicas Tempest, donde se escuchan las señales "leakage" de los dispositivos electrónicos, pero con un "twist" muy curioso, porque se aprovechan de los componentes No Lineales para inyectar una señal portadora que amplifique la filtración y permita escuchar las señales en distancias mucho mayores. Muy sencillo, y muy curioso.
El trabajo, titulado "Injected and Leaked: Actively Inducing Side-Channel Leakage Using Electromagnetic Injection and Hardware Nonlinearity" ha sido desarrollado por investigadores de la Universidad de Ciencia y Tecnología de Hong Kong. 

Este método permite a un atacante interceptar y escuchar el audio que una víctima está reproduciendo en sus propios auriculares, operando a una distancia de hasta 30 metros e incluso a través de paredes. Y utilizando Hardware comercial muy sencillo de conseguir.
Así que los amigos del "Hardware Hacking" o del "Making", pueden hacerse este dispositivo en casa - como los que se han hecho de Tempest a lo largo de los años de la "old school". El equipo necesario para realizar el espionaje (antenas, analizadores de espectro, radios definidas por software y un portátil) es comercial y se puede comprar libremente en tiendas de electrónica.

De hecho recuerdo que hace más de quince años, en el Asegur@IT III Pablo Garaizar nos dio una charla de Tempest que merece la pena que la revises. Y es que la gravedad de estos ataques radican en que demuestran la extrema vulnerabilidad de la electrónica cotidiana ante fugas en señales físicas.


Figura 5: Charla de Tempest de Pablo Garaizar

Dicho esto, las técnicas Tempest las hemos visto masivamente en modo Pasivo, donde hemos ido capturando señales "lekeadas" a través de elementos que nos hacen de antenas, y nos hemos focalizado principalmente en escuchar mejor, y en usar Machine Learning y Deep Learning para hacer interpretaciones mejores de las señales escuchadas. De esto tienes artículos aquí para entretenerte.
Pero el trabajo de InjectEave hace un truco muy interesante, porque para espiar en remoto no requiere infectar el móvil o portátil de la víctima con ningún tipo de virus o malware, ya que se aprovecha directamente del hardware.

¿Cómo funciona la técnica de InjectEvae?

Para comprender este ataque, primero hay que saber que el cable normal de unos auriculares también actúa físicamente como una antena de radio, pero quizá no tiene la potencia que se requiere para capturar la señal a larga distancia. Para conseguirlo, InjectEvae se aprovecha de este fenómeno pero hace algo más.


La primera fase es la Inyección. En ella el atacante dispara silenciosamente una señal de radiofrecuencia (RF) específica hacia el dispositivo de la víctima buscando que la señal se mezcle con la señal que quiere "escuchar" aprovechando los componentes "No lineares". El ataque busca específicamente componentes no lineales (como transistores, diodos o los propios amplificadores de audio) por una razón física fundamental: los componentes lineales no pueden mezclar señales, pero los no lineales sí.

En un circuito puramente lineal, como una resistencia ideal, se aplica el principio de superposición: si metes una señal de radio externa y hay un audio sonando, ambas viajan juntas pero sin interactuar jamás. El sonido sigue siendo sonido y la radio sigue siendo radio.

Pero un componente No Lineal actúa como un "pegamento" mezclador. Es decir, altera la forma de las ondas que pasan a través de él. Al hacer pasar la señal de radio inyectada y el sonido del dispositivo al mismo tiempo, el componente no lineal las multiplica. Esto provoca que el audio se "enganche", "se acople" o se module sobre la onda de radio de alta frecuencia.
Al impactar esta señal contra los circuitos internos, como el amplificador, ocurre el fenómeno físico de la "no linealidad", y la señal de radio invasora atrapa el audio que está sonando por dentro y se entrelaza - se fusiona con él - generando una nueva señal compuesta. Al quedar el sonido que se quiere escuchar pegado a la señal de alta frecuencia inyectada, el cable se convierte en una antena perfecta que deja escapar el sonido al exterior, permitiendo al atacante capturarlo a distancia.


El atacante captura esta emisión, separa el sonido de la onda de radio con un proceso de demodulación y logra escuchar nítidamente lo mismo que la víctima. Que es la demostración que puedes ver en el vídeo anterior.


En la tabla anterior tienes las pruebas empíricas con diferentes hardware - los más modernos de alta gama tienen ya protecciones criptográficas digitales para las señales, pero como podéis ver hay una amplia gama de dispositivos que son vulnerables a este ataque.


Lo curioso de este ataque es que, al amplificar la señal, también se puede hacer a través de paredes, ventanas o puertas de madera, como podéis ver en las gráficas anteriores. Una chulada técnica. No sé si yo me veo haciendo esto, pero como ves, estar seguro implica invertir en hardware de alta calidad también. Muy hacker este estudio.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


viernes, enero 16, 2026

WhisperPair: Una vulnerabilidad que permite espiar víctimas con BlueTooth Headset

El mundo de los "Cascos con micrófono", los famosos "Headset" Bluetooth, me ha llamado la atención desde el día uno que tuve los AirPods de Apple. Entonces, jugando con ellos escribí un artículo que se llamaba: "AirPods Pro: Unas pruebas en casa de Safety & Security" donde vi que había algunas cosas que nos estaban bien, por lo que escribí el artículo de "AirPodsSpy: Cómo te pueden vigilar por tus AirPods" que generó mucho ruido. Tiempo después, Apple mejoró algunas de las cosas que yo os decía que tenía que mejorar, y os lo publiqué en el artículo: "Apple arregla el AirPod "Spy" añadiendo alertas de seguridad y permitiendo Find My por Internet".
Todo esto os lo cuento, porque es la razón por la que me ha encantado el trabajo de WhisperPair, donde unos investigadores han descubierto cómo muchas de las implementaciones que están haciendo los fabricantes de "Headset" Bluetooth del protocolo de Google Fast Pairing para conectar sus cascos con los dispositivos Android, no es completo.

Figura 2: WhisperPair

Para entender la vulnerabilidad hay que entender que el sistema de Android - igual que el de iPhone - tiene dos procesos distintos. El primero de ellos es el de Conectar un Headset Bluetooth, y el segundo de ellos es del Parear un Headset Bluetooth, que parece lo mismo, pero no lo es. El primero de ellos es, permite que unos "Headset" se utilicen en un dispositivo Android. Este es un proceso sencillo que seguro que muchos habéis hecho. Y pueden ser tus cascos o los cascos de otro. No pasa nada.
Lo único que pasa es que el dueño, gracias a la red de localización de dispositivos basada en los terminales Android - igual que Apple hace con sus iPhone - el dueño puede localizar dónde se encuentra su dispositivo porque los terminales Android reportan los dispositivos Bluetooth que ellos ven a su alrededor. Una red mundial para localizar cualquier dispositivo.

He aquí el punto: los Bluetooth Headset pueden funcionar sin tener ningún dueño.

¿Y esto es un problema? No lo sería si un atacante no pudiera forzar un dispositivo remotamente a Parearse con una cuenta de Google controlada por el espía, sin necesidad tan siquiera de tocar el dispositivo. Esto es lo que permite muchas implementaciones incompletas del protocolo Google Fast Pair que permite parear una cuenta de Google con un nuevo dispositivo - no registrado previamente por nadie - con un solo mensaje.
Y esto es lo que han demostrado los investigadores. Con la herramienta de WhisperPair, lo que demuestran en el vídeo que han publicado es cómo, a distancia, se pueden escanear los dispositivos, y enviarles una petición de Pairing. Si el dispositivo responde a ese paquete, porque el "Headset" está abierto, lo único que tiene que hacer el atacante es terminar el proceso de Pairing haciendo una conexión.


Figura 5: Demostración de WhisperPair

Así que, estando hasta una distancia de 14 metros de la víctima, se puede hacer este escaneo, este "Hijaking" o secuestro del dispositivo, y luego el pareo para terminar de controlarlo. Y el resto... pues os lo podéis imaginar. Utilizando la red de Google "Find Hub", es posible saber en todo momento que se solicite donde está ese dispositivo, ya que el atacante es el dueño del dispositivo, y Google se lo va a decir.
Pero además, por supuesto, si está en la cercanía, se puede conectar al HeadSet y activar lo que se está haciendo, así que se puede escuchar lo que se está diciendo en una determinada sala. Esto lo hice yo con mis hijas con los AirPods en el artículo de Safety & Security, donde explicaba cómo se pueden configurar estos "cascos" en modo escucha.

Figura 7: CVE-2025-36911

En definitiva, la vulnerabilidad fue reportada en Agosto del 2025, recibió el CVE-2025-36911 y Google tiene disponible para que los fabricantes puedan validar sus implementaciones la herramienta Google Fast Pair Validator, que los fabricantes pueden utilizar para comprobar que no son vulnerables a este tipo de ataque. 
Este tipo de vulnerabilidades, que afectan a la privacidad de las personas, y que pueden permitir a un atacante controlar remotamente a su víctima, son muy peligrosas, porque pueden suponer un riesgo para la integridad física de la persona, así que hay que tomárselas muy en serio.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


miércoles, diciembre 07, 2022

Apple AirTags usados para vigilar la vida de las personas #Stalkers

Hoy he leído la noticia de dos personas denunciando a Apple por que su vida se ha visto afectada por los Apple AirTags. Su privacidad se ha visto afectada, y aunque el caso es más complejo que lo que voy a explicar aquí, quería dedicar este artículo de hoy a hablar de algo que, como usuario que soy de los Apple AirTags, me lleva rondando la cabeza hace tiempo. Dejadme que os cuente la historia como yo la veo, comenzando con la preocupación con los AirPods Pro.

Figura 1: Apple AirTags usados para vigilar la vida de las personas #Stalkers

Hace un tiempo, cuando me compré los Apple AirPods Pro, y jugando con ellos para ver que cosas de Safety & Security se podía hacer que ayudaran en el Hacking de iOS (iPhone & iPad) encontré cosas que no me gustaban en seguridad y privacidad personal
Con ellos se podía utilizar vigilar las entradas y salidas de personas, pero no ayudaba a los dueños de los Apple AirPods a encontrarlos una vez que fueran perdidos o robados, y se encontraran a una distancia mayor de la señal de BlueTooth. Con el tiempo, Apple ha hecho una actualización, que os aseguro que aún no he acabado de entender cómo funciona, en las pruebas que he hecho hasta ahora, pero que ha generado bastante preocupación. 

Figura 3: Nuevas alertas de AirPods

Varias personas me han escrito a mi buzón de MyPublicInbox preguntándome por si la estaban espiando, que esta alerta que sale hoy en día no es clara del todo. Aún no he terminado de hacer todas las pruebas que quiero hacer, pero en cuanto las tenga, os las compartiré. 
En el caso de los AirPods Pro de Apple es un poco peligroso, porque la mayoría de las personas que utilizan unos cascos de música no piensan que puedan ser utilizados para vigilar sus movimientos, así que las decisiones que tome Apple sobre ellos afecta a la vida de muchas personas.

Apple AirTags & Stalkers

En el caso de los Apple AirTags parece que es distinto, ya que son para eso, para localizar cosas. "Cosas" que pueden ser personas en tiempo real. Y personas que puede que no sepan que están siendo localizados con estos dispositivos. Alguna, como estas mujer que ha puesto una denuncia a Apple por los problemas que les han causado en su vida personal, y que queda reflejado en esta demanda, que merece la pena que todos los leáis en detalle.
Hay que tener en cuenta que localización es probablemente el dato que más dice de la vida de las personas. Hace años yo impartí una conferencia titulada "Your are where you are" donde hablaba de todo esto, que creo que ilustra lo mucho que dice el dato de localización de las personas.

Figura 6: You are where you are

Pero en el caso de la vida personal de gente que tiene que lidiar con Stalkers, con acosadores, con parejas en entornos de alta presión, etcétera, usar Apple AirTags lo pone muy sencillo, porque basta con dejar uno de ellos en el maletero de un coche, entre el forro de un abrigo, o dentro de un llavero, y se podrá vigilar a una persona constantemente. 

Figura 7: No hay dudas de que se usan para Stalkear personas

Por supuesto, también se utiliza como herramienta, y es posible ver cómo lo usan los adolescentes para localizarse en noches de fiesta, colocándose el Apple AirTag como pulsera o collar y encontrar a los amigos "perdidos", "dormidos" o "desaparecidos". Pero el problema principal es cómo defendernos de los usos maliciosos. 

¿Cómo saber que estamos siendo vigilados?

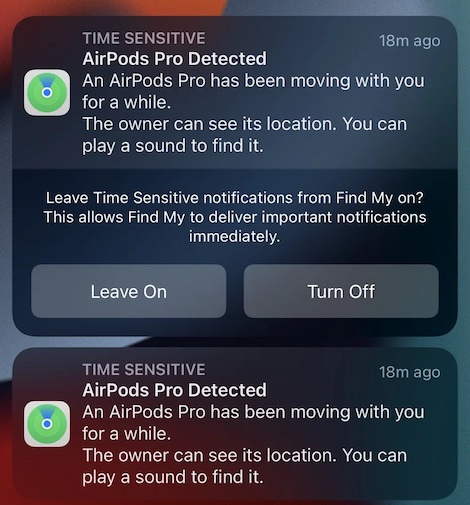
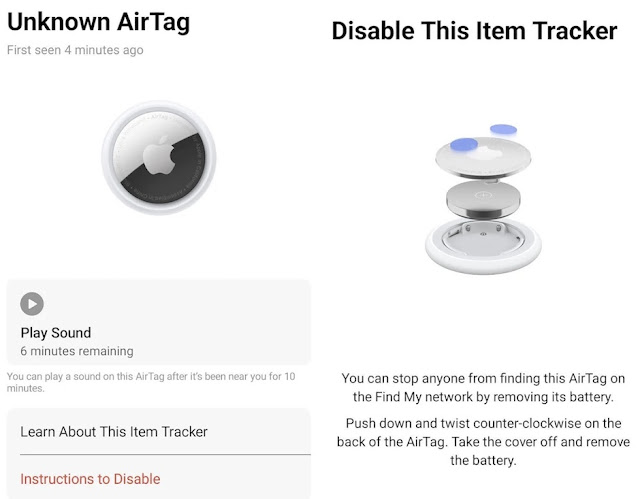
Para los usuarios de iPhone existe una alerta por defecto, que es la que tienes ahí, donde te avisa de que un dispositivo AirTag te está acompañando en tu ruta, para que puedas buscarlo, y utilizar la herramienta para hacerlo sonar. Pero ni funciona siempre, ni todos los usuarios entienden esta alerta ni que pueden hacerlo sonar en un pitido no demasiado alto, la verdad.

Figura 8: Alerta de que te acompaña un AirTag

Este pitido a veces es automático, es un pitido de AirTag encontrado pero no funciona en todos los terminales iPhone según he comprobado, ni por supuesto en los terminales Android, que están totalmente desprotegidos. Si estás en tu coche, en tu casa, o en la oficina, y oyes un pitido aunque sea ligero, puede que tuvieras un  Apple AirTag escondido en el coche, o en algún otro sitio. Hay que buscar.

Figura 9: Android desprotegidos por defecto, según la demanda

Para los usuarios de Android, (probablemente que no lo conoces si tienes un Android), hay una app en Google Play hecha por Apple llamada Tracker Detect, - que deliberadamente no han querido llamar Apple AirTag Tracker Detect por eso de no reconocer el caso de uso  de Stalking -
Pero no funciona en background, no tiene alertas para avisarte cuándo te estás moviendo con un AirTag y es más que nada un botón para usar cuando tengas sospechas, así que parece que Apple no ha hecho mucho. Además, ha metido una preocupación a los usuarios de Android que no deberían tener, pues su red de sensores de iPhone, iPad, Apple Watch, MacBook es tan grande, que es virtualmente imposible que un Apple AirTag usado para vigilar un Android no tenga conectividad. Si lo detectas, eso sí, puedes hacer que suene y deshabilitarlo.
Lo que debería hacer los AirTags es, si detectan que siguen a un dispositivo Android comunicarse con él vía Google, para que sea éste el que pueda avisar a sus clientes de que un dispositivo de Apple les está siguiendo pero... ¿os imagináis la conversación para montar este servicio entre Apple y Google? Como conclusión, la demanda dice que muchos usuarios y ciudadanos están sin defensa contra esta amenaza.

Figura 12: Quejas sobre Tracker Detect

En este mundo de wearables, de smartphones, de computación ubicua, y redes de datos BLE, IoT, WiFi, etcétera, mantener la privacidad de las personas va a exigir hacer muchas cosas y tomar las decisiones tecnológicas teniendo en cuenta que ésta - la privacidad - debe ser parte del diseño desde el principio.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


martes, mayo 31, 2022

Apple arregla el AirPod "Spy" añadiendo alertas de seguridad y permitiendo Find My por Internet

Cuando me compré los AirPods de Apple había algo que no tenía sentido. Cualquiera podía parearse unos AirPods sin que el dueño lo supiera, y encima si los AirPods no estaban en el alcance de una conexión BlueTooth no te aparecían en Find My, con lo que se había quedado a medias el diseño de seguridad de estos dispositivos.

Figura 1: Apple arregla el AirPod "Spy" añadiendo alertas de 
seguridad y permitiendo Find My por Internet

Primero, alguien podía controlarte en la proximidad, y segundo, si los perdías no podías recuperarlos porque en la distancia no te decía quién los había pareado. Por supuesto, yo que soy un amante del Hacking iOS tanto de iPhone como de iPad, me puse a jugar con ellos a ver qué salía.

Figura 2: Libro de Hacking iOS:iPhone & iPad (2ª Edición) en 0xWord de
Chema Alonso, Ioseba Palop, Pablo González y Alejandro Ramos entre otros.

Escribí primero un artículo titulado "AirPods Pro: Unas pruebas en casa de Safety & Security" donde hablé de las cosas que se podían hacer con ellos y las que no. Y luego escribí el artículo de este blog llamado AirPodSpy, donde hablaba de los problemas de privacidad de esta forma de funcionar, que podéis ver aquí.
Y es de agradecer que, a pesar de que algunos decían que eso no era un problema de seguridad y privacidad, Apple decidiera arreglar estas dos características que podrían llevar a una persona a que le robaran sus AirPods al mismo tiempo que perdía algo de privacidad al poder ser controlado en distancia de Bluetooth,

Figura 4: Alerta de que te están viendo ahora.

Hoy en día Apple avisa cuando una persona, que no es el dueño, se ha pareado un dispositivo, para que sea consciente de que alguien puede saber dónde estás en todo momento, lo que ayuda a desincentivar el robo de dispositivos AirPods Pro, ya que se puede saber quién los tiene. Y por otro lado, ayuda a que una persona sepa que alguien se ha pareado los dispositivos AirPods Pro y que puede estar siendo vigilado, lo que resuelve los dos problemas de los que hablé en el artículo original.

Figura 5: Alerta de que usar estos AirPods informa de
 tu ubicación a otro AppleID

Al final, este tipo de decisiones de usabilidad, donde se intenta evitar dar demasiadas alertas a los usuarios, pueden llevar a problemas, como sucedió con el caso de DirtyTooth, donde después de demostrar cuál era el riesgo, Apple decidió poner la alerta de sincronización de contactos, tal y como sugerimos.

Figura 6: Apple pide confirmación para permitir a
un perfil BlueTooth acceder a los contactos

En cualquier caso, muy contentos de que Apple haya mejorado la seguridad de los dispositivos que utilizamos todos los días, porque al final, lo importante es eso. Tecnología que nos haga la vida más cómoda y feliz sin meternos en problemas.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, julio 05, 2020

AirPods Pro: Unas pruebas en casa de Safety & Security (III de III): Micrófonos espía

Para esta última parte de este artículo dedicado a jugar con los AirPods Pro, vamos a hablar de un par de cosas curiosas que he visto que se pueden hacer con ellos - y con otros auriculares - y que pueden servir para que alguien esté escuchando todas tus conversaciones a través de los AirPods Pro de dos formas diferentes.

Figura 18: AirPods Pro: Unas pruebas en casa de
Safety & Security (III de III): Micrófonos espía
Y es que al final, tanto los AirPods Pro como el dispositivo iPhone al que se parean, cuentan con micrófonos y auriculares que se pueden utilizar como si fueran dispositivos de escucha de espías. Vamos a ver las dos situaciones distintas.

Utilizar iPhone como dispositivo de escucha y AirPods para oír todo en remoto
Un teléfono sobre la mesa siempre está escuchando. Podría ser dejado por alguien a proposito simulando un descuido, o simplemente que el terminal está de manera casual en ese sitio. Y todo lo que digas podrá ser grabado por una app o podrá ser escuchando a través de unos AirPods Pro por una persona en otra habitación a varios metros de allí.

Figura 19: Opción de "Hearing" para incluir en el Centro de Control

Para convertir el iPhone en un dispositivo de escucha no hay que hacer nada especial, ya que el terminal viene preparado con una opción de "Hearing" que hace que el teléfono sea como un micrófono de grabación que emite el audio que le llega hacia los AirPods Pro. 

Figura 20: La opción de "hearing" aparece en el menú del Centro de Control

La tienes en la lista de opciones que puedes configurar el el Centro de Control, y una vez que la actives la tendrás en la pantalla principal de tu iPhone para seleccionar si quieres ponerlo en modo escucha. Para ello se puede configurar la "oreja" en la pantalla de control, activar el "heraring"y todo lo que se esté diciendo en la habitación donde esté el iPhone, será escuchado por los AirPods Pro en remoto.

Figura 21: Cuando le das a la "oreja" se activa la escucha para los AirPods Pro

Yo lo he probado en diferentes escenarios y funciona de maravilla, ya que el micrófono del iPhone es de muy buena calidad y captura bien todas las conversaciones en la sala.

Utilizar AirPods como dispositivo de escucha y iPhone & Siri para verlo

Pero no solo se  puede espiar con un el terminal, ya que los AirPods Pro vienen también con micrófono, así que se puede hacer justo lo contrario. Dejar los AirPods Pro en el lugar en el que se quiere escuchar, y grabar las conversaciones de audio con la grabadora de mensajes de voz, por ejemplo.

Figura 22: Se utiliza el micrófono de los AirPods Pro para hacer la grabación

Yo, para ir viendo las conversaciones en tiempo real probé a utilizar Siri para que me fuera traduciendo los mensajes de voz a texto, así que vale con abrir cualquier aplicación en la que se pueda escribir, activar el micrófono, y la voz que entra por los AirPods Pro pasa a los servicios de conversión de voz a texto de Siri y este a imprimirme las frases en pantalla. 

Figura 23: Se utiliza el servicio de conversión de voz a texto para leer lo que se dice

Así que si alguien se deja sobre tu mesa de trabajo, o en tu habitación sus AirPods Pro, puede que esté conectado a ellos remotamente y escuchando lo que se está diciendo en todo momento en esa estancia.

Aún hay más...

Desde hace muchos años ya soy un "power-user" de iPhone, y me encanta ir jugando con todas las posibilidades que ofrecen las diferentes apps, y las características del sistema operativo iOS. Por eso hicimos DirityTooth, por eso escribimos el libro de Hacking de dispositivos iOS: iPhone & iPad, y por eso siempre que viene algo nuevo nos gusta ver si está bien implementado, mal o regular, como el caso del AirPods Spy, que creo que Apple deberá arreglar en algún momento.

Figura 24: Libro de Hacking iOS:iPhone & iPad (2ª Edicón) en 0xWord de
Chema Alonso, Ioseba Palop, Pablo Gonzáleez y Alejandro Ramos entre otros.

Por ahora, os garantizo que gusta iPhone mucho, y en parte es por que lo conozco mucho mejor que Android, me gustan mucho los AirPods Pro y, aunque siempre he sido reacio a llevar relojes, acabo de pedirme un Apple Watch para jugar con él. Creo que ese dispositivo al principio era más un capricho y una forma de decirle a alguien algo bonito si era un regalo, hoy en día se ha convertido en un sistema operativo completo y complejo que merece la pena conocer en detalle. Así que me voy a divertir con mi nuevo Apple Watch.

Saludos Malignos!

*****************************************************************************************************
- AirPods Pro: Unas pruebas en casa de Safety & Security (I de III)
- AirPods Pro: Unas pruebas en casa de Safety & Security (II de III)
- AirPods Pro: Unas pruebas en casa de Safety & Security (III de III)
*****************************************************************************************************
Autor: Chema Alonso (Contactar con Chema Alonso)

martes, mayo 12, 2020

AirPodSpy: Cómo te pueden vigilar por tus Apple AirPods

El otro día, en la segunda parte del artículo que estoy escribiendo sobre AirPods Pro: Safety & Security os hablé de un descubrimiento que había hecho sobre el funcionamiento de Find My iPhone para los AirPods de Apple que me aterraba. Se trata de la posibilidad de parear los Apple AirPods a dos cuentas de Apple ID, lo que permite que una persona sepa en todo momento donde está la otra persona.

Figura 1: AirPodSpy: Cómo te pueden vigilar por tus Apple AirPods

Hoy os hemos hecho un vídeo haciendo una demostración explicando este riesgo de privacidad y seguridad, al que hemos llamado AirPodSpy, donde se puede ver que en cuestión de apenas tres segundos una persona puede parearse tus AirPods y a partir  de ese momento puede vigilar tu posición - o mejor dicho, la de tus AirPods de Apple usando el servicio de Find My iPhone, eso sí, dentro del rango de localización de los AirPods. Eso significa que si llegas, te vas o estás cerca, puede vigilarte en todo momento, pero además, si pierdes los AirPods y otro los usa, no puedes localizarlos.


Figura 2: Explicación y demo de AirPodSpy

Ten mucho cuidado con esto, ya que si alguien tiene acceso a tus Apple AirPods en el trabajo, en tu casa o en un espacio público, podrá saber si llegas, si te vas o si estás cerca. Y lo peor, es que puede pasar por un simple "descuido" o error, pero puede afectar a tu vida personal.

Figura 3: Libro de MacOS Hacking


Como sabéis, durante años hemos investigado las opciones de las tecnologías Apple, y tienes en 0xWord un libro sobre MacOS Hacking, y otro, llamado Hacking iOS: iPhone & iPad (2ª Edición) donde participé y hablamos de todo el modelo de seguridad de iOS, para entender mejor su funcionamiento y cómo puede ser atacado.

Figura 4: Libro de Hacking iOS: iPhone & iPad (2ª Edición)


En este caso concreto, Apple debería añadir en los AirPods un número que indicara cuántas cuentas están trackeando la posición de los AirPods y que se pudiera eliminar el seguimiento de esa cuenta. O que para que el servicio de Find My iPhone en AirPods funcione deban ser registrados manualmente la primera vez en la cuenta de Apple ID y no se active el seguimiento de GPS en otra cuenta. Además, si alguien utiliza tus AirPods, Apple debería dar al dueño la posibilidad de saber dónde están, pero no lo hace aunque sepa su posición.


Figura 5: Haría falta un aviso del número de usuarios que
vigilan la posición de este dispositivo.

Ahora mismo solo se puede eliminar el tracking de unos AirPods  si la cuenta elimina ese dispositivo de los dispositivos BlueTooth, así que si conectas tus AirPods a cualquier iPhone, no te olvides de eliminarlo de la lista de dispositivos BlueTooth pareados.

Figura 6: Solo si se elimina de la lista de BlueTooth desaparece de Find my iPhone

En este blog, ya sabes que tienes técnicas sencillas como el truco para robar cuentas de Gmail o Hotmail usando Siri en iPhone, o el famoso DirtyTooth que obligó a Apple a modificar el pareado de dispositivos BlueTooth por el riesgo que suponía para la seguridad de tu cuenta, ya que te podían robar toda tu agenda.


Figura 7: DirityTooth en RootedCON por Chema Alonso

Os dejo la conferencia de DirtiyTooth para iPhone que di en la RootedCON y donde se puede ver cómo toda la agenda de contactos de un iPhone es robada con una altavoz de música. It´s Only Rock'n Roll, but I  like it.

Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)


Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares