Mostrando entradas con la etiqueta iOS. Mostrar todas las entradas

lunes, septiembre 28, 2026

La transcripción Speech-to-Text Client-Side que no puntúa correctamente por no usar un LLM-MM

No soy mucho de enviar audios por las aplicaciones de mensajería. Lo hago sólo con amigos, y gente muy cercana, pero no me gusta mucho usar la voz. Va demasiado de mí en los audios. Sin embargo, es mucho más rápido que escribir. Pero... ¿por qué no usar el Speech-To-Text del smartphone? Pues porque no suelo tener buena experiencia con la puntuación. Eso es lo que estaba pensando ayer domingo, trabajando viendo el puente del 25 de Abril de Lisboa, así que quise probar si, con la llegada de los LLMs Multi Modales, había mejorado.

Figura 1: La transcripción Speech-to-Text Client-Side que
no puntúa correctamente por no usar un LLM-MM

Primera prueba, usando Twitter/X en iOS, y el botón de Speech-To-Text del teclado del iPhone 17 Pro Max que tengo, con un mensaje muy sencillo. Aquí tenéis el resultado, muy al estilo de los primeros Cognitive Services del año 2016 (si no anteriores). Han pasado 10 años ya para seguir con esta calidad.

Figura 2: Speech-to-Text del teclado de iPhone.
No pone el punto ni las interrogaciones. Ni una coma.
Six-Seven nada más.

Lo siguiente que hice fue probarlo en Gemini, pero ahora pidiéndole que me lo hiciera bien con un Prompt y subiéndole un audio, para que hiciera todo el proceso en backend (Server-Side). El resultado es muy bueno, que es lo que yo estoy esperando de un Speech-to-Text en el terminal móvil.

Figura 3: Gemini lo borda. Correcto.

Así que, como lo hizo muy bien Gemini, que es un LLM-MM, le pregunté por qué la soluciones Speech-To-Text en Smartphone tienen tantas carencias a la hora de poner las puntuaciones correctas, y aquí está la explicación que me dio.

Figura 4: Problemas del Speech-to-Text para puntuar correctamente.

Por supuesto, la primera es que no se dictan los puntos y las comas, ni las interrogaciones o exclamaciones. Evidente, pero en el mundo que estamos hoy en día, los modelos de IA reconocen las entonaciones con facilidad, así como se hace el análisis de sentimiento, que de eso hemos hablado mucho. Basta con un clasificador de Machine-Learning para hacer eso.

Figura 5: Libro de Machine Learning aplicado a Ciberseguridad de
Carmen Torrano, Fran Ramírez, Paloma Recuero, José Torres y Santiago Hernández

Lo siguiente que dice es que las pausas pueden ser ambigüas, bueno, pero se puede hacer mejor que lo que se hace ahora. También dice que puede afectar la diferente forma de entonar que se tiene o que el contexto puede ser indeterminado. Además del uso de fórmulas habladas, como las muletillas. Nada, no se lo compro, debería ser mucho mejor que esta prueba que he hecho con Notas de iPhone.

Figura 6: Ni una puntuación.

Visto esto, le pregunté a Gemini, si estos problemas existen, cómo es posible qué él lo hubiera hecho tan bien con el audio que le había subido, y la respuesta se resume en... Yo soy un LLM-MM de primer nivel, para mí es trivial.

Figura 7: La respuesta de por qué lo hace él tan bien

Por supuesto, hay una diferencia fundamental entre hacer un análisis en tiempo real del flujo de audio en "stream" a hacerlo con el fichero completo en "bloque", pero aún así es muy mejorable. De hecho, este Prompt se lo he subido usando el Speeh-To-Text en Google Chrome en la webapp de Gemini - ejecutándose el Client-Side - , y la verdad que lo hace muy bien.

Figura 8: Usando el Speech-To-Text de Gemini en Google Chrome Client-Side

Lo dicho, creo que si estos sistemas de Speech-To-Text en Client-Side funcionara mejor - que estamos en la era ElevenLabs y traducción en tiempo real de conversaciones, la gente haría menos uso de los envíos de audios, y sería un avance para los usuarios, porque a veces hay que escribir textos muy largos por no enviar el audio a una persona que no se quiere enviar.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


miércoles, junio 24, 2026

Cómo filtrar las API Keys de los LLMs en las Apps de iPhone y Android

Esta semana se ha publicado un estudio sobre cómo robar las API Keys de las plataformas de LLM como Anthropic, OpenAI o Gemini, desde las apps - en este estudio - publicadas para iPhone e iPad en AppStore, pero el funcionamiento es similar para las apps de Android, así que si estás usando servicios de LLM en tus apps y has introducido unas API Keys en tu app, toma nota.
El trabajo se titula "Mind your key: An Empirical Study of LLM API Credential Leakage in iOS Apps" y está disponible aquí mismo para que lo puedas leer. Como os he dicho antes, todo se ha hecho con aplicaciones móviles de iOS, pero todo esto es similar para las aplicaciones publicadas en Google Play para dispositivos Android.
El objetivo del estudio es ver cuánto de fácil es hackear un servio digital basado en servicios de inteligencia artificial para robarle las API Keys, o para lograr utilizarlas a través de un servicio Proxy LLM mal configurado. Es decir, un poco de Hacking de IA.

Al final, lo que han hecho es identificar primero apps con capacidades LLM - asistentes, funciones de chatbot, etcétera - que han sido un total de 444 aplicaciones. Esas son las que se han descargado para ver si podían extraer las API Keys o acceder a un servidor que hiciera de Proxy LLM.
Después, metiéndola en un dispositivo con Jailbreak, hacer una manipulación introduciendo un Proxy para hacer Mitm con un certificado metido en el terminal para confiar en los certificados falsos que se crean on-the-fly para suplantar al backend del servicio digital, o el backend de los proveedores de LLM.
Éste es un proceso de mitm de libro, donde sólo te vas a salvar si la aplicación está haciendo uso de técnicas de Certificate Pinning para asegurarse de que no se manipula la conexión, o si existe un proceso de autenticación robusta entre en la app y el servicio Proxy LLM. Si no es así, las API Keys caerán.
Como podéis ver en la tabla anterior, se estudian tres formas de hacerse con las claves de manera diferentes. La primera es para entornos donde las API Keys están en el código y la app la envía al Proxy malicioso que hace mitm.
Esta es la más peligrosa, porque al final se filtra la API KEY del backend del LLM. En los otros casos tenemos un Proxy LLM que autentica - o no -la petición del cliente y enruta - protegiendo el API KEY - hacia el backend del LLM. En este caso, utilizando una autenticación con JWT (Json Web Token), que tienen otro tipo de problemas.
El primero de los problemas es el que vemos anteriormente, donde no existe ninguna autenticación, con lo que con capturar la petición, se tiene un servicio que gestiona las API Keys para hacer las llamadas al backend del LLM sin ningún control. 
Esto es un problema no sólo de consumo de tokens - que también - sino también de envenenamiento de sesiones, robo de información de la misma sesión, etcétera. Es decir un problema dejar abierto tu Proxy LLM a cualquiera que pase por allí.

Claro, si lo que tenemos es un JWT (Json Web Token), pero éste es estático y no tiene caducidad, pues entonces tendríamos el mismo problema. 
Estos tokens deberían negociarse en un proceso seguro de autenticación contra el Proxy LLM y tener un periodo de vida limitado. 
Si tu proceso de autenticación es inexistente, los JWT tienen un periodo de duración muy largo o si se aceptan JWT sin comprobar si están caducados, entonces el sistema es igual de inseguro.


Y por supuesto, si el JWT sigue funcionando aunque esté caducado porque no se comprueba en el Proxy LLM, entonces es como si no hubiera ninguna protección válida.
La solución, pues utilizar un Proxy LLM con autenticación robusta, JWT con periodo de vida razonable y Certificate Pinning para verificar el certificado del servidor. No obstante, el uso de Certificate Pinning está siendo una práctica cada vez menos extendida debido a los problemas que a veces acarrea. Pero... de lo contrario esto es lo que pasa.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, marzo 29, 2026

Una charla en Lisboa, una entrevista en RNE y fotos en Spatial con iPhone

Para hoy domingo, aprovecho para dejaros rápidamente tres cosas rápidas, dos de ellas porque a mí me gusta conservar todas las charlas y entrevistas que voy haciendo en mi canal de Youtube, y la última porque me ha hecho gracia un update de iPhone en las Photos usando GenAI para crear fotos en formato Spatial, que como no lo conocía ni Mi Survivor ni Mi Hacker, entonces es que aún no es muy conocido.

Figura 1: Una charla en Lisboa, una entrevista
en RNE y fotos en Spatial con iPhone

Lo primero que os dejo es la primera conferencia que impartí para Cloudflare el año pasado, durante el mes de Octubre de 2025 en el Patio Galé, de Lisboa. Para hablar de IA y Ciberseguridad en Atlantic Convergence 2025, nada nuevo de lo que no os haya hablado ya por aquí, pero que para mí fue especial. 


Figura 2: Conferencia en Atlantic Convergence 2025

Este segundo vídeo es realmente sólo una entrevista en audio para RNE Radio5 que hice hace poco con Daniel Hernández Baldí. Unos minutos hablando de actualidad y hecha durante este mes de Marzo, así que tiene muy poco tiempo.

Figura 3: Entrevista de Daniel Hernández Baldí a Chema Alonso en RNE - Radio5

El último vídeo que os dejo es sólo cómo funcionan las Spatial Photos en iPhone e iOS, que lo descubrí por casualidad, y me hizo gracia. Se trata de convertir las fotos usando GenAI en imágenes "vivas" en 3D. Ya sabéis que iPhone metió las "Live Photos" grabando unos segundos hace ya mucho tiempo, pues bien, ahora ha metido estas "Spatial Photos" que se crean a partir de cualquier fotografía.

El funcionamiento es sencillo. Basta con que le des al cubo que aparece encima a la derecha de cualquier fotografía, iOS lo procesa con GenAI, y saca una nueva fotografía que reacciona a los movimientos del acelerómetro y el giroscopio para permitirte ver la foto en 3D desde diferentes puntos de vista.
Es un 3D muy pequeño, pero es gracioso verlo. Os he hecho unos vídeos para que se vea funcionando. Nada más. Así que os dejo hoy domingo que hay que disfrutar el día. Que hagáis muchas cosas divertidas en vuestra vida.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


miércoles, marzo 04, 2026

Cómo comprobar si un Web Site es Quantum Ready con Post-Quantum Cryptography usando Radar

El equipo de Radar en Cloudflare sigue añadiendo transparencia a lo que sucede en Internet, y apoyando al despliegue de un Post-Quantum Ready Internet, y han añadido recientemente nuevas opciones en la plataforma para ayudarnos a entender mejor lo que está sucediendo, además de ponernos una tool para verificar si un sitio está listo, y también para poder analizar el tráfico por bots, humanos, y en los diferentes sistemas autónomos o países.
Si te interesa el mundo de Quantum Security, te recomiendo encarecidamente el libro de "Quantum Security: Tecnología Cuántica & Ciberseguridad. Criptográfica Cuántica y Post-Cuántica" que hemos escrito sobre estos temas junto con la Universidad de Deusto, que se puede adquirir en 0xWord. 
Además, antes de meternos con las novedades de Radar, te recomiendo estos artículos donde he hablado previamente de esta maravilla de OpenData para todos en Internet, que seguro que te mola descubrir si no lo conoces bien.
Pero hoy toca hablar de las novedades en Transparencia en Post-Quantum Cryptography, y para ello vamos a comenzar por la vista general de las peticiones de tráfico HTTPs que soportan PQC, que como podéis ver son del 54,7% hoy en día, y creciendo. 
Sin embargo, si miramos la división por tráfico de Humanos vs. Bots, los números son más positivos con los humanos - que utilizan navegadores con soporte HTTPS PQC - que con los Bots, que siguen usando librerías sin soporte PQC todavía.
Mientras que el tráfico humano es superior al 65%, el tráfico de los bots con soporte de PQC es menor del 31%, así que nos queda mucho que mejorar. Lógicamente, para ellos tiene un coste de rendimiento que en tráfico masivo están optimizando.
También me ha gustado la nueva vista por Países y por Sistemas Autónomos, donde se puede hacer un análisis regional y de responsables de redes de Internet en ISPs para ver quién está avanzando o no en el Quantum Readiness.

Así que si filtramos por país, por ejemplo, España, podemos ver el tráfico PQC que se genera en las redes de dicho país, que en nuestro caso, es un poco más alto que la media, como podéis ver aquí.
También, cuando te conectas con radar, puedes analizar si tu conexión está soportando PQC o no, que en mi caso, como podéis ver aquí, sí que está soportándolo. Claro, era fácil de saber que era así, porque tengo el cliente WARP instalado - deberías tenerlo tú para navegar por Internet siempre -.
Y ahora también tenemos una nueva vista que permite ver el soporte de los servidores web conectados detrás de Cloudflare, pero alojados remotamente. Para ello, Cloudflare intenta hacer un bridge PQC, y muestra cuál es el porcentaje de estos servidores que están listos con el TLS 1.3 en modo híbrido.
Cloudflare permite a los servidores que tengan soporte PQC además notificar mediante un API que su método por defecto preferido es PQC. Pero si quieres comprobar cómo se está comportando un determinado servidor, puedes analizarlo tú mismo, con el nuevo Scanner de PQC para servidores.
Si lo probamos con el domino de Cloudflare Pages donde alojamos el juego del Arkanoid migrado de C++ a Typescript, el resultado es, como era de esperar porque está en la plataforma de Cloudflare, que sí que tiene soporte PQC.
Y puedes probar cualquier otro dominio, como por ejemplo un dominio de IBM, podemos ver qué resultado nos está dando con esta herramienta.

Si te mola esto, recuerda que tenemos por delante el  Curso de Especialización en Quantum y Post-Quantum Computing para Ciberseguridad que tendrá lugar durante el mes de Abril. Una formación que será 100% online, y que la daré con mis compañeros de mil proyectos, y además de Pablo García Bringas y de mí, estarán Carmen Torrano, Fran Ramírez, Javier Álvarez y Pablo González, con alguna incorporación extra sorpresa que os contaré más adelante.

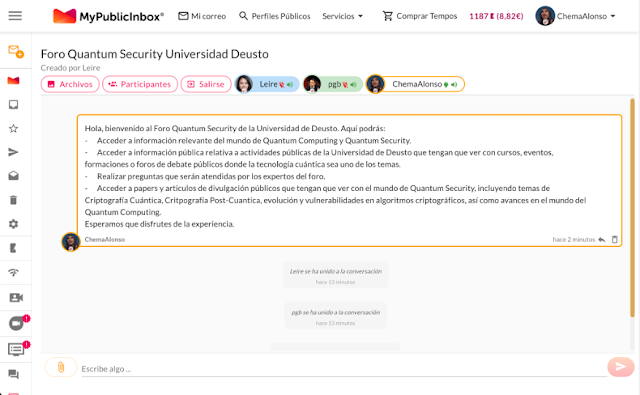
Y que si quieres estar al día de estos temas, tenemos un Foro Online Público que funciona desde Septiembre de este año en MyPublicInbox, donde se comparten temas de Quantum & Post-Quantum Security, así que si quieres estar informado puedes entrar libremente y suscribirte.
Además, aquí te dejo todos los artículos que he publicado en este blog sobre estos temas por si quieres leer con calma todo. 
Espero que estos temas te estimulen a ir haciendo cada día más cosas con las tecnologías alrededor del mundo cuántico, porque cada día vamos a ver nuevos avances al respecto. 

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


martes, febrero 10, 2026

Cómo asegurar con WARP & One Agent tu conexión a Internet usando Post Quantum Cryptography para evitar ataques o bloqueos de webs

Los usuarios tenemos derecho de conectarnos libremente a Internet y de hacerlo con seguridad. Este es uno de los motivos por lo que Cloudflare creó el cliente WARP, para que todos los usuarios gocen de seguridad a la hora de conectarse a Internet de forma gratuita estableciendo una conexión PQC (Post Quantum Cryptography) entre el cliente y los servidores de WARP en la plataforma de Cloudflare.
Esto permite que, una vez establecida esa connexión entre tu ordenador personal o dispositivo móvil y la red de Cloudflare, todo tu tráfico vaya cifrado con PQC, lo que evita que cualquiera pueda acceder al contenido de lo que envías o recibes por Internet.
Pero mucho mejor, una vez estés conectado a Cloudflare, estarás protegido por las protecciones de ataques que puedan venir desde Internet, porque estás en la plataforma de Cloudflare, con lo que no podrán hacerte ataques de Denegación de Servicio y tu dirección IP estará protegida. 
Además, si hay algún problema en la conexión, como un bloqueo de dirección IP que evita que te puedas conectar a una página web, no pasa nada, porque Cloudflare, con su red mundial, re-enruta el tráfico a través de nuevas localizaciones, lo que hace que, si hay algún problema puntual entre tu casa y la página web a la que te quieres conectar, te siga funcionando.
En este ejemplo puedes ver cómo, aún teniendo conexión a Internet, como se ve en la conexión a la web del medio digital, algunas webs han sido bloqueadas limitando tu visión de Internet. Pero basta con que te conectes a la plataforma de Cloudflare usando PQC y el cliente WARP, y ya podrás acceder a las páginas web que están bloqueadas.
Así que, si tienes una pequeña web, un comercio, un sitio que se ve bloqueado por alguna razón, o que tus clientes no se pueden conectar a él porque tienen un problema con su conexión, diles que se instalen el cliente WARP que automáticamente tendrán toda la protección de la red de Cloudflare sin coste alguno.
Además, gracias a la ejecución en el Edge de los servicios de Cloudflare, el DNS y la conexión irá mucho más rápido, con lo que tendrás conectividad y además más veloz, para que ningún bloqueo te deje sin tu derecho de navegar a tu tienda online favorita, universidad o página de la administración pública que pueda estar siendo bloqueada. 
Estas aplicaciones funcionan a nivel mundial, y es una de las muchas formas en las que Cloudflare cumple su misión de ayudar a construir un mejor Internet para las personas y webs que ven censurado Internet, por cortes en redes o bloqueos de servidores, que en muchos países del mundo se han dado estos casos, por desgracia.
Este es un ejemplo de uso de PQC para proteger a las personas de manera práctica. Si te gustan estos temas de Quantum Security, puedes participar, comentar y aprender en el Foro de Quantum Security al que puedes conectarte con tu cuenta de MyPublicInbox. Primero inicia sesión con tu cuenta de MyPublicInbox, y luego visita este enlace para poder entrar en el foro.

Además, aquí te dejo todos los artículos que he publicado en este blog sobre estos temas por si quieres leer con calma todo. 
Y recuerda, si tienes un amigo, conocido, familiar, que se está quejando porque algunos días hay páginas web en las que no puede entrar, dile que se instale el cliente de Cloudflare WARP en el PC/Mac o el cliente Cloudflare One Agent en el Smartphone.


Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares