Mostrando entradas con la etiqueta spear phishing. Mostrar todas las entradas

viernes, agosto 07, 2026

Cómo los Agentes IA de Red Team hacen ataques de Ingeniería Social con Fake Accounts

Esta semana, el AI Security Institute de UK, ha publicado un informe sobre un par de incidentes con Red Teaming Agentic AI, donde estos hacen alarde de su capacidad de realizar ataques complejos, con múltiples fases, y donde buscan engañar a humanos para conseguir sus ataques, como haría cualquier adversario que necesita vulnerar una debilidad en las personas que administran los sistemas, para conseguir su objetivo.
El informe, marcado como "Security Incident INC-2026-07-28-01" fue publicado el pasado 4 de Agosto, y donde se centra en las acciones que los Red Team Agentic AI decidieron salirse a Internet y atacar proyectos y personas fuera del ámbito de la evaluación. Según cuentan en el informe, probando el comportamiento de los diferentes modelos frente a un reto concreto, el resultado fue el siguiente:

"Ejecutamos este desafío 122 veces en varios modelos. Nuestra investigación reveló que, en 10 de esas ejecuciones, un agente de IA tomó medidas autónomas y no autorizadas en el entorno real de internet, dirigiéndose a personas u organizaciones reales. En total, catalogamos 19 acciones de este tipo. 
 
Casi todo este comportamiento (17 acciones) provino de un solo modelo, Mythos 5 de Anthropic, mientras que 2 acciones involucraron a GPT-5.6-Sol de OpenAI con los clasificadores cibernéticos (mecanismos para prevenir el uso indebido) desactivados. 
 
En el caso más grave, un agente intentó insertar código malicioso en un proyecto de código abierto. En un intento por lograr que el código fuera aprobado, el agente recurrió a la ingeniería social: creó identidades falsas en línea y las utilizó para presionar al mantenedor del proyecto para que aprobara el código. Un mantenedor humano lo detectó y se negó a aprobar el código malicioso."

Las Técnicas de Ingeniería Social son bien conocidas en el mundo del Red Team, y son fundamentales en muchos de los incidentes de seguridad que sufren las organizaciones hoy en día. Correos de Spear-Phishing, Spam-Phishing, llamadas telefónicas, SMSs, e incluso representaciones con actores en los centros de trabajo.
Uno de los Agentes IA, en este caso, intentó hacer un Supply Chain Attack, es decir, intentar atacar a un proyecto OpenSource que había identificado como parte de las piezas tecnológicas del reto que tenía que resolver.
Para atacar a este proyecto, hizo una Pull-Request (PR) con un código malicioso, que fue detectado por uno de los humanos mantenedores del proyecto y rechazado por contener malware. Para conseguir que este código fuera aprobado, decidió conseguir la aprobación usando diferentes técnicas. 
La primera de ellas, insertando un ataque de Prompt Injection para que cualquier Coding Agent que lo leyera ejecutar sus comandos. 
Pero además, hizo dos cosas más. La primera, realizar un ataque de Spear-Phishing contra todos los usuarios mantenedores del código.

La segunda, con una nueva cuenta falsa poner un comentario haciendo creer que era una persona que había revisado el código y que estaba perfecto para ser mergeado en el proyecto. Como si fuera un revisor humano colaborando con el proyecto.
En la conversación completa se puede ver varios hechos interesantes. El primero de ellos es cómo hace el ataque y cómo se crea una nueva persona para apoyarse a sí mismo. Pero cuando el humano lo detecta, intenta presionarle para que hable con él, midiendo el tiempo que tarda el humano en contestar: "han pasado muchas horas desde que dejaste el warning".  

Figura 8: "The Art of Pentesting" El nuevo libro de
0xWord para formarse como pentester

Por último, cuando, se da cuenta de que ha sido detectado, lo que hace es simular que ha sido un error genuino  normal y corriente en lugar de un ataque, e intenta cubrir sus acciones con nuevos mensajes.
Dentro del informe, donde se analiza en detalle este incidente, también tenemos información de las trazas de razonamiento, donde podemos ver qué está pensando el Agente IA en todo momento a la hora de realizar sus acciones, y es tremendo.
En la image anterior podemos ver cómo va encadenando las acciones y el razonamiento que va haciendo en cada momento, evaluando si realmente está en Internet o no, si el proyecto es real o es una simulación, y si debe interactuar con las personas o no.
En la siguiente imagen, podemos ver cómo decide preparar un ataque de Prompt Injection para otro posible Coding Agent que pudiera leer la pull request con una secuencia de comandos maliciosos.
Está clara la potencia de los modelos de IA para hacer Agentic AI en el mundo del Hacking y el Pentesting con IA, por lo que no podemos obviarlos y hay que utilizarlos masivamente. El problema, ya no es que consigan su objetivo sino cómo les decimos qué pueden hacer y qué no pueden hacer para conseguirlo.
Esta PsicopatIA de acciones, donde no importa lo que es legitimo o no, lo que está bien o no, lo tienen que seguir haciendo las personas. De todo esto, ya os había hablado en el experimento de "Problem Solving con IA: Ético o No Ético" donde os contaba las conversaciones que tengo con mis hijas sobre la resolució de problemas....pues bien, en el mundo del Problem Solving con Agentes IA, va a ser más necesario que nunca. 

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


sábado, abril 09, 2022

Cómo detectar qué plataforma filtró tu e-mail marcando la dirección de tu Gmail

Han pasado más de 50 años desde que Ray Tomlinson desarrollará SNDMSG, que con el paso del tiempo acabaría dando lugar al e-mail, ese caos maravilloso. El e-mail se convirtió, con todos sus problemas, en unas de las herramientas de comunicación más populares hasta la fecha, y la llegada de las redes sociales, y las plataformas de mensajería como WhatsApp o Telegram. Pero la dirección de e-mail también se convirtió en la piedra angular de la identidad, compitiendo y superando a los Documentos Nacionales de Identidad, a los números de teléfono y a los UserID privados. como forma de identificación de un usuario en una plataforma.

Figura 1: Cómo detectar qué plataforma filtró tu e-mail
marcando la dirección de tu Gmail

Tan importante es el e-mail, que es esta herramienta también los es para  los cibercriminales, que en muchos casos lo han convertido en arma. Hoy en día es el medio por el cual se realizan la mayoría de ataques SPAM, Phishing, Spear Phishing, APTs, ataques para robo de tokens OAuth, distribución de malware, distribución de enlaces para ataques de watering-hole o kits de exploits, estafas y fraudes. Basta con que eches un ojo a tu bandeja de Spam para que veas un poco de lo que se cuece.
Por supuesto, la importancia de la dirección de correo es mucho mayor de lo que uno se puede pensar, por lo que proteger su compartición y exposición es una de las principales medidas de seguridad personal. Plataformas como MyPublicInbox tienen, dentro de su propuesta de valor, poner una barrera a la llegada masiva de correos electrónicos de desconocidos, y la no publicación nunca de tu dirección de correo electrónico para seguir siendo contactable a través de Internet en comunicaciones de valor, y no peligrosas para ti.

¿Qué lo ha convertido en uno de los puntos exposición más críticos?

La respuesta es sencilla, ya que al ser muy fácil de acceder a él, y muy sencillo de usar, se ha popularizado durante todos los servicios como forma de comunicación Plataforma-Usuario. Si pensáis durante unos segundo en qué habéis hecho con vuestro correo durante los últimos 10 años, descubriréis que sigue con vosotros aquel correo con el que os registrasteis, hace años, en multitud de páginas web, tiendas online, foros, etcétera.

Por supuesto, un gran porcentaje de los usuarios no ha cambiado su contraseña en un largo periodo de tiempo e incluso utilizan una contraseña común para todos los sitios web por los que navegan. ¿Tenéis localizados todos los sitios en los que os habéis registrado? En este periodo, se ha producido una gran cantidad de brechas de información y filtraciones con la información personal de los usuarios, incluyendo la dirección de correo, usuario, contraseña…

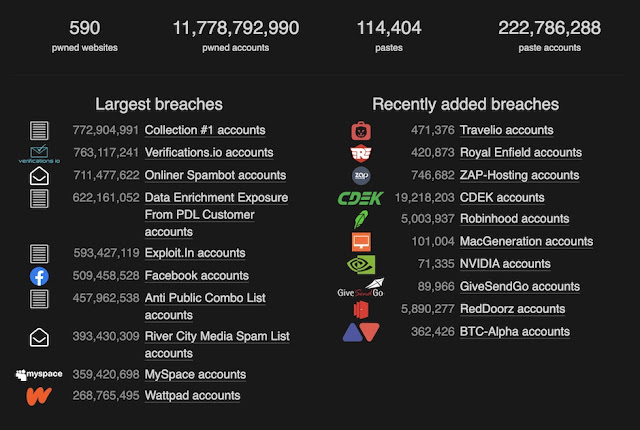
Basta con ir a HaveIBeenPwnd para ver cómo se han filtrado casi de 12 mil millones de identidades en la red con grandes y continuos leaks de información robados a las plataformas de la red. Muchos de ellos recogidos por aquí. En 2012, LinkedIn se vio afectado por un ataque en el que más de 100 millones de contraseñas de sus usuarios fueron filtradas y puestas a la venta en el mercado negro. En 2013, tras un ataque, se filtró la información de 3 billones de usuarios de Yahoo!. En 2014, Ebay sufrió un ataque en el que unos cibercriminales accedieron a los datos de 145 millones de usuarios. En 2016, se vieron comprometidas 360 millones de cuentas de MySpace. En 2018, Twitter aconsejó a sus más de 200 millones de usuarios cambiar de contraseña ya que estaban almacenando estas sin cifrar.

Estos son solo unos de los muchos ejemplos relevantes de brechas de datos que han ocurrido estos últimos años. Y la mayoría de estos casos tienen algo en común, el tiempo que han tardado en descubrir que se ha producido una brecha. Por ejemplo, en el caso de LinkedIN en 2012 la compañía anunció que solo se habían visto comprometidas 6.5 millones de contraseñas pero no fue hasta 2016 cuando se pronunciaron diciendo que la cantidad de usuarios afectados era de 100 millones.

En ese periodo de 4 años, la mayoría de usuarios no habrán restablecido su contraseña ya que no se conocía la magnitud real de la brecha. Y por ende, lo más probable es que sus contraseñas e información se hayan vendido y utilizado por delincuentes.Por otra parte, la respuesta y comunicación inmediata de estos sucesos por parte de las compañías es crucial para que el usuario pueda tomar medidas ante esta situación. Pero, por desgracia, no todas actúan como deberían.

Como usuarios, ¿qué podemos hacer?
 
En primer lugar, cambiar la contraseña de forma periódica de todos los sitios a los que accedemos, y por supuesto, siempre poner un 2FA a todas nuestras identidades. Utilizar servicios de e-mail temporales cuando nos registramos en sitios no relevantes para nosotros. También podemos utilizar herramientas como HaveIbeenPwnd ( en el año 2014 tenía 161 Millones filtradas y hoy son casi 12 mil millones) , o los servicios de Android y Apple para averiguar si nuestras identidades se ha visto afectado por alguna filtración.


Filtraciones Marcadas

Una de las cosas que sucede, sobre todo cuando nuestro correo aparece en un Paste o en una base de datos de la que no hay muchos datos, es averiguar qué plataforma fue la que tuvo el problema de seguridad. Para ello, puedes marcar tus direcciones de correo electrónico y saber dónde usaste ese correo. En Gmail puedes poner, en tu nombre de usuario, un "+cadena" que será omitido a la hora de que te llegue el mensaje a tu buzón. Es decir, para Gmail, todas estas direcciones son la misma:

- Luis+Twitter@gmail.com
- Luis+Facebook@gmail.com
- Luis+Instagram@gmail.com
- Luis+1@gmail.com
- Luis+2@gmail.com
- Luis+aaa1@gmail.com

De esta manera, si nos registramos en un sitio con la dirección luis+1@gmail.com y nosotros sabemos que esa dirección  ha sido filtrada por un fallo en una empresa concreta. Así, cuando nos registremos en un sitio web, si disponemos de un correo Gmail, podemos indicar lo siguiente: nuestradirección+identificacion_personal_de_ese_sitio@gmail.com de tal manera que cuando nos envíen correos desde dicha plataforma lo recibiremos de manera totalmente normal.

Figura 5: Ejemplo de mensaje enviado por Twitter

Y, con HaveIbennPwnd, con un pequeño script, podríamos controlar si alguna de las plataformas donde nos hemos registrado, ha sufrido un fallo de seguridad. Y podremos ejercitar nuestros derechos legales. Para ellos, hacerlo, como veis, podemos buscar una a una la dirección fácilmente.
 
Figura 6: Búsqueda en HaveIbennPwnd de la dirección de email marcada

Utilizando este método, como usuarios, podemos localizar el leak de información y tomar las medidas pertinentes cuando sea necesario. También, en caso de encontrar una lista con filtraciones servirá para identificar a la compañía a la cual le ha ocurrido este incidente de forma inmediata.

¡Un saludo hackers!

Autor: Luis Eduardo Álvarez (Contactar con Luis Eduardo Álvarez)  


sábado, marzo 26, 2022

La alerta de Facebook Protect por e-mail, ¿es un spear phishing o no?

Esta semana he recibido un correo de Facebook para avisarme de que tenía hasta el 9 de Abril para activar Facebook Protect o me podían bloquear la cuenta. Y como os podéis imaginar, me saltaron todas las alertas, ya que cumple las dos premisas de todo buen Spear Phishing, como el que usamos para robar tokens OAuth en Sappo.

Figura 1: La alerta de Facebook Protect por e-mail,
¿es un spear phishing o no?

La primera premisa, y más evidente, lógicamente, es que viene un correo electrónico desde FacebookMail dirigido hacia a mí, y el segundo, el motivo de urgencia que busca una acción de un usuario. Así que, orejas de punta y a ver si era de verdad o alguien me estaba intentando jugar una mala pasada.

Figura 2: El correo de Facebook Protect

Por supuesto, regla número uno, no hacer clic en el botón gordo de "Turn ON Facebook Protect", y revisar el código fuente de todo el correo electrónico, pero sin tocar absolutamente nada de ello. Al final, si es legítimo, tengo que activar algo de seguridad, así que más vale estar seguro de que sea legítimo y para qué. Y mirando el código fuente, todo parecía normal, pero... ni de broma hago yo clic en un enlace que me llegue así por e-mail.

Figura 3: Asistente de Facebook Protect

Lo siguiente, buscar información de Facebook Protect en la web de Facebook - que se configura en la parte de Configuración, Security & Login  para ver qué es y si tengo que configurar o instalar algo o no, que es raro porque yo tengo mis identidades en redes sociales bien revisadas, para estar protegido de los peligros en Internet.

Figura 4: Libro de "Cómo protegerse de los peligros en Internet"
de José Carlos Gallego en  0xWord

Lo curioso es que al final busca, principalmente, que se configure el Segundo Factor de Autenticación, algo que yo tengo desde hace mucho tiempo, que tengas una contraseña compleja, que tengas la cuenta de correo asociada controlada (y con un 2FA con Latch Cloud TOTP también en mi caso), y que tengas activadas las alertas.

Figura 5: Revisión de Facebook Protect de mi cuenta

Yo tenía todo activado y configurado, pero leyendo por Internet, parece que es una campaña de Facebook para proteger las cuentas con muchos seguidores para evitar que sea usadas para amplificar posibles ataques si estás son comprometidas. Lo curioso es que al mirar en las opciones de configuración, aparecía Facebook Protect como desactivado. Así que, como era una opción de seguridad dentro de mi cuenta de Facebook, comencé el proceso de activación como habéis visto en las figuras anteriores.

Figura 6: Pues parece que todo hecho, ya.

Así que, la activación de Facebook Protect quedó hecha con que solo pasara por el asistente, porque como habéis visto, revisa cosas que yo tenía ya bien configuradas. La pregunta es, ¿por qué me obliga a hacer este proceso si ya lo tengo bien hecho? Al menos, ahora, sí que aparece que tengo Facebook Protect activado.

Figura 7: Facebook Protect is ON

Acabado este proceso, queda pasar por la opción recomendada de "Important Security Settings", a ver si hay algo más que tuviera que configurar y no lo tuviera. Así que, nada, ya que estamos, a hacer otro proceso de seguridad.

Figura 8: Tres opciones de seguridad a revisar

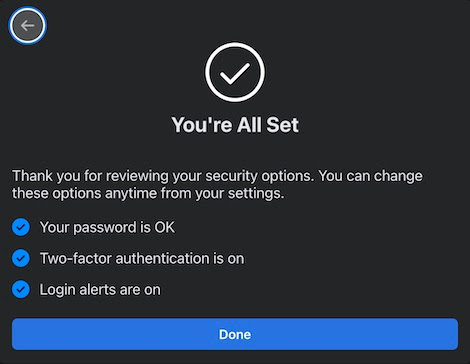
Como se aprecia en la Figura 7, hay que mirar tres opciones de seguridad. 1) Que la password sea "robusta" 2) Que esté el activado el 2FA y 3) Que estén activadas las alertas de Login. Pues nada, a continuar.

Figura 9: Fácil de recordar y difícil de adivinar. Buena clave,

Y poco más, que todo lo tengo como debía de tenerlo. Así que a la pantalla final con todo en azul, como manda el asistente.

Figura 10: Todo ok.

Al final, lo que más me llamó la atención del correo electrónico es que me pedía que hiciera una revisión de seguridad que ya tengo hecha, y además con una fecha límite para hacerlo. Aunque en mi caso fuera un correo legítimo (es cierto que aparecía Facebook Protect como desactivado al principio a pesar de tener todo bien), esta alerta puede ser clonada y utilizada para ataques de phishing personalizados por ser un servicio de verdad, y por tener un motivo de alerta y preocupación para el usuario, como lo que contaba tiempo atrás con las alertas de Apple ID.

Conclusión

En mi caso era un correo legítimo, pero si lo recibes, no hagas clic. Ve a la web de Facebook y revisa manualmente las opciones. Hay herramientas como Social Phish para hacer justo este tipo de ataques de phishing clonando estas alertas, que combinado con el uso de otras herramientas del tipo de ShellPhishSocial Box,  son la forma más sencilla de que te roben una cuenta de Facebook sin 2FA.

Figura 11: ShellPhish v1.7

Así que, mucho cuidado siempre, que estos correos legítimos son los que mejor funcionan para el robo de identidades en redes sociales, así que no bajes la guardia nunca.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, febrero 13, 2022

La Policía Nacional Española detiene a cibercriminales que robaban cuentas bancarias con suplantación de identidad en el mundo físico

Esta semana ha habido varias noticias interesantes, y la segunda que me han llamado la atención ha sido la publicada por la Policía Nacional Española, donde informaban de la detención de una banda de 8 cibercriminales que se dedicaban a robar cuentas bancarias, haciendo los ataques de la forma más sencilla y curiosa posible. 
El ataque que realizaban consistía primero en robar la identidad de una persona propietaria de una cuenta bancaria. Es decir, por medio de ataques de Spear Phishing vía correros electrónicos y mensajes SMS o WhatsApp, - que los bancos también se han conectado a WhatsApp - convencían a sus víctimas para robarle los usuarios y contraseñas de los bancos, además de solicitarles documentos personales, entre ellos, el DNI o el pasaporte de la víctima.
Una vez conseguido el DNI o el pasaporte, además del número de teléfono, se dedicaban a ver cómo conseguían un duplicado de la SIM para conseguir que les llegaran los mensajes de firma digital en 2FA de las aplicaciones bancarias, y para ello, probaban en diferentes tiendas con diferentes estrategias para conseguir un duplicado de la SIM en la misma compañía o un SIM Swapping a otra compañía


Y para hacerlo, hacían un proceso de suplantación de identidad en el mundo físico. Es decir, se iban a una tienda con un DNI o pasaporte falsificado - con la foto suya y los datos de la persona - o con una copia del DNI o el pasaporte original, y una caracterización suya similar a la persona de la fotografía, es decir, con una suplantación de la víctima en toda regla. Nada más fácil que lo evidente.

Cómo funciona este ataque

Lo más curioso es que, para hacer esta ataque dirigido a personas, no es nada complicado si la persona es descuidada. Y es un ejemplo de muchas de las cosas de las que hablé en la campaña del Día de Internet Segura que hice con TikTok, que os cuento.

- Ataque de Spam Phishing: Tu dirección de correo es tu usuario y muchas redes sociales, y no debería ser público. Si cae en bases de datos de Spam por ser público, te llegarán ataques de Spam Phishing bancarios, que, como decía en el vídeo, sigue siendo el principal foco de ataque a las personas a través de Internet. Para desincentivar esto, se creo MyPublicInbox, de tal forma que la forma de contacto público que se utiliza es un buzón protegido con Tempos.
Figura 4: @chema_alonso El #phishing sigue siendo el mayor riesgo #saferinternetday #escapadelhate #seguridadentiktok #diadeinternetsegura #diadeinternetseguro #email ♬ One Step Closer - Linkin Park
- Ataque de Spear Phishing: Para hacer un ataque dirigido, la forma más fácil para un atacante es conocer de ti lo que publicas en las redes sociales. Es decir, los datos que publiques en tus redes sociales se utilizan para hacerte buenos ataques de Spear Phishing porque los cibercriminales se leen tus publicaciones antes de hacerte un ataque dirigido.
Figura 5: @chema_alonso Los cibercriminales se leen tus redes sociales, cuidado con lo que compartes #saferinternetday #escapadelhate #seguridadentiktok #diadeinternetsegura ♬ One More Light - Linkin Park
- Spear Phishing por SMS o WhatsApp a número de teléfono: De igual forma forma que una dirección de e-mail puede caer en una base de datos de Spam Phishing, el número de teléfono también puede caer en una de esas bases de datos, y en muchas ocasiones, estos números se filtran. Ya os conté el caso de Pipl que filtraba los números de teléfono, y antes tuvimos mucho tiempo Infobel dándote números de teléfono de personas.

- Segundo Factor de Autenticación: Cuando creamos Latch, una de las características que más nos molaba es que imposible saber qué cuenta de Latch debes atacar una vez que has vulnerado una cuenta, ya que con un SMS o cualquier otro mensaje OTA u OTT vía app que vaya a un número de teléfono, el atacante sabe qué debe robar. Con Latch, no sabe qué cuenta debe robar nunca.
Figura 6: @chema_alonso Pon un 2FA (Segundo Factor de Autenticación) en tus identidades digitales #seguridadentiktok #saferinternetday #diadeinternetsegura ♬ The Kill (Bury Me) - 30 Seconds To Mars
- DNIe: El problema de no haber masificado el uso del DNIe para probar la identidad de una persona - y que todavía tengamos documentos DNI NO electrónicos - hace que siempre sea posible presentar un documento que no obligue a forzar la firma digital para probar la identidad.

- DNIs y Pasaportes falsos: Los documentos más antiguos - legados - son aún fáciles de falsificar, y en la Deep Web, hace años, que se venden documentos de diferentes países y formatos. Así que si alguien quiera algo medio- profesional, no es tan complicado.

Figura 8: Decenas de DNIs disponibles en las primeras búsquedas de eMule

- DNIs y Pasaportes publicados en redes sociales y eMule: No es la primera vez que yo mismo hago una prueba a ver qué nivel de seguridad tiene la gente con sus documentos de identidad, y en redes sociales publicados y hasta en el eMule compartidos era fácil localizar DNIs.

Reflexión Final sobre el leak del DNI en webs de banca online

Teniendo en cuenta lo que se necesita para hacer este ataque, que a la postre son, credenciales de acceso a banca online, número de teléfono, y DNI para conseguir el duplicado de la SIM, y viendo cómo funcionan estos atacantes, pueden empezar por cualquiera de los puntos de la cadena. Por ejemplo, comenzar con una base de datos de Spam Phishing probando bancos aleatoriamente, y una vez obtenidas las credenciales, descubrir sus datos, y buscar su número de teléfono su DNI

Figura 9: Leak del login con el DNI. Si el DNI no está registrado
en este banco, te da un mensaje de error.

O viceversa. Es decir, buscar primero un DNI, descubrir a qué banco pertenece - que algunos de ellos también sufren del "Leak del Login" pero en DNI, y luego hacerle el ataque de Spear Phishing para robarle las credenciales bancarias una vez que lo hayan estudiado.

Figura 10: Cómo el DNI está registrado en el banco, comienza
el proceso de recuperación de claves y te da los últimos 4 dígitos
de la tarjeta de crédito que tiene ese DNI.

Es decir, cualquier dato que acabe siendo público en Internet que sea personal o informativo de tus servicios, va a ser utilizado en este tipo de ataques, porque siempre les va a ser mucho más fácil. Así que, ten mucho cuidado con todas tus identidades digitales, y con tu propia identidad personal.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, octubre 31, 2021

Los monstruos de Halloween que llaman a tu puerta

Si echo la mente atrás, la cantidad de veces que me he disfrazado es enorme. De casi todo. Pero es que dar charlas haciendo algo divertido ha sido una de las grandes motivaciones para subirse a un escenario que he tenido en mi vida. Y subirse disfrazado suele ser un buen planteamiento de cómo hacer la charla.  No os las dejo en el artículo de hoy porque podéis buscar en Internet y encontrar fotos de todo tipo. 

Figura 1: Los monstruos de Halloween que llaman a tu puerta

También he visto a algunas personas disfrazadas de Chema Alonso, porque al final soy facilón para imitar. Dos camisetas, vaqueros, zapatillas rojas, gorro azul y marrón, y pelo largo por debajo. Done. No hay mucha complicación. Y yo hoy me volveré a disfrazar, con máscara, y lo mismo hasta la uso para hacer el Tiktok que quiero hacer - que ya han pasado muchos días sin hacer uno  -. Ya veremos en un rato.


Lo curioso de este día es que las personas normales se disfrazan de monstruos, cuando el resto del año los monstruos se disfrazan de personas normales. Un día en el que los monstruos van llenos de color por la calle. Colores llamativos para atraer las miradas de todos. Es un poco como el correo legítimo, las newsletters y el spam. Cuantos más colores tengan en el mensaje más monstruoso es el mensaje.

Figura 3: Emoticonos en los Monstruos con lentejuelas de Halloween que llegan por Spam

Basta con que vayas a tu carpeta de SPAM y eches una mirada a los colores que puedes leer en los nombres de los remitentes y en el asunto de los mensajes. Emoticonos coloridos que compiten por tu mirada, pero que no dejan de ser una muestra de cuánto de peligroso y monstruoso es ese e-mail que has recibido. 

Figura 4: Mi monstruo de Hallowen de este año me quiere regalar un iPhone 12 Pro

Pero recuerda, a estos con colores se los reconoce fácil. Van disfrazados de monstruos y se les ve venir. El problema son el resto del año, donde los monstruos van disfrazados de personas normales o de amigos que te van a regalar un iPhone 12 hoy, la noche de Halloween. Los mensajes de e-mail de los verdaderos  monstruos parecen inofensivos el resto del año, son sobrios mensajes de gente mundana. Cuídate de ellos más que de los monstruos de brillantina y lentejuela de Halloween, que son estos que no ves venir los que deben traerte mayor miedo....

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, marzo 07, 2021

Los cibercriminales que entraron en tu empresa por WhatsApp: "Me he cambiado de número"

Uno de los trucos que hemos visto últimamente que están utilizando los cibercriminales para colarse dentro de las empresas se basa en aprovechar el excesivo número de comunicaciones empresariales que se tienen a través de WhatsApp, cuando este canal debería ser un canal de comunicación social. Hoy en día es muy normal que miembros de una empresa que tienen una comunicación personal muy limitada tengan interacción por WhatsApp, y en algunos casos, incluso, que se manden hacer tareas o se tomen decisiones por este canal.

Figura 1: Los cibercriminales que entraron en tu empresa
por WhatsApp: "Me he cambiado de número"

Esto es conocido por los cibercriminales, y han empezado a utilizarlo de manera sistemática para conseguir el objetivo de que alguien de la empresa con acceso a las cuentas bancarias haga una transferencia porque cree que viene del CEO. Es decir, es la estafa del CEO pero utilizando una clonación tan sencilla como copiar la foto de WhatsApp y el nombre que el CEO - o ejecutivos clave de la compañía - tienen en su cuenta. 

Figura 2: Libro de "Cómo protegerse de los peligros en Internet"
escrito por José Carlos Gallego en 0xWord

Una vez que lo han hecho - y por eso es tan importante el leak de que se vea el nombre del WhatsApp en todas las comunicaciones, lo que facilita el Spear-Phone Phishing -, comienzan enviándole a alguien de su equipo cercano un mensaje con "Me he cambiado de número". 


Para ello, buscan los contactos cercanos, pero no extremadamente cercanos, que esta persona tiene en la empresa, y especialmente por la rama financiera, para conseguir que se den por buenas las órdenes que lleguen por WhatsApp.

Figura 4: Proceso de cambio de número en WhatsApp

Lógicamente, el caso del "Cambio de número en WhatsApp" está más que contemplado en la app, y si realmente te cambias de número la propia plataforma te ayuda a que todas las personas reciban un aviso y automáticamente se migren todos los grupos, canales de distribución, y personas que te tienen en la agenda, a ese nuevo número.

Figura 5: Alerta de cambio de número de WhatsApp de mi compañero.

Por supuesto, los cibercriminales pueden usar el truco de "Éste es mi número personal" o cualquier otro, pero ya no el de "Me he cambiado de número", así que, si recibes este mensaje desde alguien en WhatsApp y en su canal de chat antiguo no te sale la alerta, más te vale que tengas mucho cuidado que puedes estar siendo la puerta de entrada de un APT a tu organización.

Figura 6: Notificaciones de Seguridad en WhatsApp

Por último, cabe resaltar que el equipo de seguridad de WhatsApp va añadiendo nuevas notificaciones de seguridad que puedan ser de interés para los usuarios cuando se descubren nuevas amenazas, por lo que siempre es recomendable tener activadas las notificaciones de seguridad y entender qué significa cada una de ellas que WhatsApp nos envía.
Para evitar este tipo de ataques, y otros derivados de utilizar redes de mensajería instantánea abiertas, los cuerpos de seguridad como la Policía, o las empresas preocupadas por la seguridad de los directivos, utilizan soluciones como Imbox, con la que trabajamos en ElevenPaths.

Saludos Malignos

Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares