Mostrando entradas con la etiqueta DNIe. Mostrar todas las entradas

sábado, septiembre 13, 2025

Cómo conseguir cita en el SEPE en 2025 con Power Automate Desktop sin caer en las mafias

El SEPE (Servicio Público de Empleo Estatal) ha sido víctima de la archiconocida crisis del COVID-19 enlazando la avalancha de expedientes de regulación temporal de empleo (ERTE). Su sistema de citas previas, a su vez, se ha visto seriamente perjudicado. Empezar con el procedimiento de la petición ya sea tanto vía telefónica como vía online, es sencillo, el problema de verdad lo tenemos a la hora de su obtención.


Pero… ¿Por qué empeñarse en acudir de manera presencial cuando el paro se puede gestionar desde internet? Cierto, si dispones de DNI-e, Cl@ve Pin… Ésta vía seria la óptima y cómoda. Pero existen otros casos particulares por la cual conviene hablar con una “persona de cara y huesos”.

Motivación Personal

Unos vecinos me pidieron ayuda, necesitaban obtener una cita previa en el SEPE para una gestión particular. Como ciudadano, me dirigí a mi ordenador para así empezar con el trámite. Rápidamente me vi en un “callejón sin salida”… Tras insertar el código postal de la zona, motivo de la asistencia y DNI, el sistema siempre decía que no se disponía de citas en dicho momento.

ç 2: Datos solicitados al inicio de un trámite para concertar cita previa

También lo probé llamando al teléfono nacional (prefijo de Madrid). Un sistema de contestador automático iba descartando/filtrando según las opciones marcadas.


Llegados al final se convertía en un bucle (acabando con la llamada). Era sin duda, un desgaste innecesario.

Las Mafias detrás de la disponibilidad de las citas del SEPE

Mis vecinos sabían que un camino directo, era dirigirse a un locutorio para obtenerla de manera - casi - inmediata por un módico precio de unos 5 € o más. Ante la desesperación, el precio podía adaptarse al bolsillo de cualquiera, pero ese método es el que debe ser desechado cuando es bien sabido que no tiene coste alguno para nadie, pero no debemos alimentar estas ilícitas practicas JAMÁS.

Figura 4: Las mafias del SEPE según Perplexity

Al parecer, o bien tienen contactos o utilizan métodos que evaden la trayectoria peticionaria habitual. Sea como sea, debía de hackearse al malo para que le salga “el tiro por la culata” y eso es lo que hice, esa fue mi siguiente misión, ayudar a toda aquella persona con los mismos problemas que han tenido mis vecinos, que pueda tener yo o cualquier ciudadano español.

Jugar a Cara o Cruz hasta salirse victorioso

Con un poco de IA (prompts en Perplexity, Copilot…) y búsqueda tradicional, encontré alguien que había descubierto un método interesante. El truco trata de conmutar entre 2 opciones en el menú desplegable tras la carga de cada una de ellas, de este modo la página refrescaba sin tener que volver al inicio de la petición, con lo que se ganaba agilidad.

Aunque sea un buen "trueque" o hack el conmutar entre Cita – Presencial y Cita - Telefónica, era algo muy manual y podía llegar a volverse tedioso. El video muestra como con un script de Python, se logra hacer esos clics por ti. Y cuando aparece la cita, entonces detener el script que corría en ventana de consola.

Figura 6 :Truco para conseguir cita previa Sepe + Script Python automatizado

El autor verdadero del script no es el del video, el usuario thePalms le tilda como plagiador de su trabajo. Al parecer, thePalms brindaba el script de manera gratuita por email a todo aquel que lo requería. Esta bien, pero le veía una mejora… os la cuento a continuación.

Macros web y la recomendación de la IA

Había trabajado en automatizaciones de tareas repetitivas para ciertos sitios web y se me ocurrió que esto, casi seguro, se podía hacer con algún plugin para macros web (que hace precisamente cosas de este estilo). 
Preguntando a la IA por hacer uso de Macros, comentaba que las “tradicionales” no tenían todo el potencial como para detenerse al encontrar una cita previa disponible (ese era mi objetivo, hacer lo que no había visto en Python del vídeo). Y me mencionó que Microsoft Power Automate Desktop podría ser un buen elegido.

Semi-Automatizando con Power Automate [Desktop]

Power Automate Desktop es la versión de escritorio gratuita de la herramienta de Microsoft para automatizar tareas en Windows. Brinda a los usuarios domésticos la posibilidad de digitalizar y automatizar su rutina de manera simple y gratuita. Se encuentra dentro de la suite Power Automate, plataforma basada en la nube que simplifica y potencia la automatización en el entorno empresarial moderno.

Paso 1: Descarga e Instalación

La instalación es la típica de “siguiente-siguiente…” y funciona tanto en Windows 10 (recordar que el fin de soporte “está pisando los talones” y finaliza este 14 de octubre 2025) como en Windows 11. Se puede encontrar en el siguiente enlace oficial:

Yo he usado el ejecutable (necesitando permisos de administrador). Para este propósito, es suficiente con tildar la primera opción, aceptar los términos y clicc en Instalar.

Paso 2: Habilitar Extensión en tu navegador

También es necesario la inserción de un plugin para tu navegador favorito. El asistente facilita accesos para ello ya sea para Google Chrome, Microsoft Edge o Mozilla Firefox.


Si tienes la buena costumbre de trabajar en modo Incógnito/InPrivate en tu navegador, entonces debes tener en cuenta detalles adicionales para activar el plugin dentro de la gestión de extensiones. El siguiente ejemplo es para Microsoft Edge.


Paso 3: Cuenta de Microsoft e Inicio de Sesión

Cuando el programa se ejecuta, requiere una cuenta de correo electrónico de Microsoft. Ésta puede ser un @outlook.com, @hotmail.com o alguna cuenta propia de tu dominio favorito vinculada. La última pantalla es la selección de la región.


Yo he optado por no aceptar la recepción de correos electrónico promocionales. Ya ves, manías que tiene uno para no recibir mucho "spam" comercial.  Tras comenzar “empieza ya la fiesta” ;)

Pensando en la creación de la lógica del Flujo y Automatización

Puedes palpar el programa e ir experimentando sobre la marcha, pero lo mas importante es pensar como hacerlo para automatizar las interacciones humanas que se efectúan en el navegador y adaptarlo al lenguaje tipo pseudocódigo de Power Automate Desktop.

Escrito por Gerard Fuguet.

¿Cómo logro que pare la conmutación entre Presencial y Telefónica cuando exista una Cita Previa disponible? Debemos pensarlo como si se tratase de una receta de cocina, con sus ingredientes y utensilios, ajustes de tiempo necesarios para dar con un el resultado final esperado.

- Pensando en “voz alta”

En la casuística que nos compite, cuando estamos frente a la pantalla de selección de canal, presenta el mismo mensaje en ambos casos en el cuadro de diálogo:
  •  “En estos momentos no podemos ofrecerle citas en la oficina seleccionada.”
Cuando existe cita previa disponible el texto desaparece. Es momento de hacer STOP al procedimiento cíclico para iniciar la selección manual de la/s oficina/s deseadas (con suerte, puede aparecer mas de una). Luego toca “correr” para “mantenerla con vida” hasta su confirmación que trae consigo un código de localizador (puede ocurrir que no se encuentre disponible después del esfuerzo). 

Figura 13: Finalizando día y hora de la fecha introduciendo
datos personales para la Cita Previa en SEPE

Debemos tener preparados todos los datos requeridos, ya sea en un bloc de notas u otro aplicativo, para hacer un típico CTRL + C & CTRL + V. Deben insertarse al menos: Nombre, Primer apellido, Teléfono, aceptar aviso de privacidad e insertar el captcha.

- Leyendo el pensamiento de Power Automate Desktop

Una vez aclarados los hitos del flujo para su automatización. La grabadora se emplea para, literalmente, grabar lo que hacemos con la web. Se empieza en el punto de la selección de canales. Se selecciona Presencial (y se anota en el cuaderno de bitácora). Luego con el botón derecho del ratón, se le indica que la página web se espere hasta que el texto del cuadro de diálogo desaparezca. Finalmente, grabamos la selección de Telefónica como último paso en la selección de canal. No hacemos nada con el texto porque normalmente, la cita suele aparecer dentro del canal de Presencial.

Ahora toca “orquestar” con los “ingredientes” capturados

Debe establecerse una repetición, para ello se escoge la función de bucle, algo así que sea “mientras esto no sea cierto, tu tira millas”. Debemos “jugar” con la captura de texto que hicimos en la grabación. Mientras exista el texto todo sigue para adelante, pero cuando el texto no se encuentre, entonces gestionemos un error, y vamos a estipular una variable con un valor, en este caso llamado “Fallo”. Al bucle le decimos que mientras la variable no sea igual a “Fallo”, todo sigue con normalidad. 

¿Y cuando la variable coja el valor dé “Fallo”? Establecemos un condicional dentro del bucle pues. Cuando la variable tenga el valor de “Fallo”. ¡Sal del bucle!

¿Y ya está? Bueno, podemos decir que al finalizar todo el flujo, reproduzca un sonido (por ejemplo). Yo le he puesto el sonido del programa de grabación de CD/DVD de ImgBurn para cuando finalizaba con éxito una grabación (me parecía un sonido muy logrado para percatarse en ausencia del proceso). 

¿Y si la cita ya no se encuentra disponible en el transcurso final? Pues nada, darle de nuevo al Play de tu Power Automate Desktop ;) Si todo ha parecido un auténtico calvario o algo no acaba de verse claro, no te preocupes porque muestro a continuación un vídeo que consta de tres partes. 
  1. La situación del SEPE en este año 2025.
  2. El método manual de la conmutación entre Presencial y Telefónica.
  3. Y el más interesante, el Semi-Automático haciendo uso de Power Automate Desktop.

¿Te has fijado que se ha dejado entrever un DNI al principio de la solicitud? No te preocupes, es un número generado de manera aleatoria (empleado para esta Proof of Concept). Puedes hacerlo bien preguntándoselo a la IA -sin que te la lie- o bien aprendiendo como funciona el algoritmo.

Bonus Track Calcular letras de DNIs "inventados"

El algoritmo para calcular la letra del DNI es muy sencillo. Consiste en dividir el número de DNI (los 8 dígitos) entre 23 y obtener el resto de esa división. Este resto será un número entre 0 y 22, que se utiliza para buscar la letra correspondiente en una tabla predefinida. Si haces uso de la calculadora nativa científica de Windows 10, puedes hacerlo fácilmente con la tecla mod

Divides, por ejemplo, 12345678 mod 23 (importante picar mod en lugar de / o tecla de dividir) y el resultado debes compararlo con la tabla, donde (resto=letra);

0=T, 1=R, 2=W, 3=A, 4=G, 5=M, 6=Y, 7=F, 
8=P, 9=D, 10=X, 11=B, 12=N, 13=J, 14=Z, 15=S,
16=Q,17=V, 18=H, 19=L, 20=C, 21=K, 22=E

Agradecer a la gran amiga María Gómez quién me hizo ver claramente que esto tenía que salir a la luz y al resto de participantes del “chatazo” que tenemos montado. Es el Chat Público de El Lado del Mal. Pásate que no te aburrirás ;)

A debate: ¿Es culpa del Gobierno o de las Mafias?

And Remember… Be Good. Be Hackers!!!


jueves, agosto 21, 2025

Cómo una imagen hecha con Morphing puede generar Match con dos personas en el Reconocimiento Facial del Control de Pasaportes

No es que esta semana tuviera marcado en el calendario que iba a hablar de Facial Recognition & Face Comparison, pero es es el tercer artículo seguido que dedico a esto después de hablar "Sobre la Fiabilidad del Reconocimiento Facial en Imágenes de Cámaras de Seguridad" y "Sobre descubrir dobles de líderes mundiales con Facial Recognition Technology". Hoy hay que hablar de los riesgos de las imágenes hechas con técnicas de Morphing para la detección de suplantación de identidades en controles con Reconocimiento Facial, como el que hay en las fronteras de los aeropuertos, por ejemplo.
Una imagen Morph o hecha con técnicas de Morphing se hace a partir de otras dos imágenes originales, que pueden pertenecer a dos personas diferentes, que pueden ser diferentes sexo, raza o edad. Es un algoritmo de Inteligencia Artificial que mezcla los rasgos de esas dos personas para dar una nueva persona. 

Figura 2: La imagen de la izquierda es una imagen Morph de la
suma de las fotografías de la derecha. De 2 personas distintas.

En esencia se parece a las técnicas de StyleGAN, pero hecho a partir de dos personas reales para que la imagen Morph tenga la esencia de las dos anteriores. Esto provoca que se produzcan situaciones de seguridad muy interesante, que el NIST ha publicado en una documento titulado: "Face Analysis Technology Evaluation (FATE) MORPH. Considerations for Implementing Morph Detection in Operations" y que puedes leer online.
Esto, que inicialmente parece un ejercicio tecnológico visual curioso , puede ser utilizado para crear personas que no existen, como en el caso de las StyleGAN, pero también pueden acabar siendo utilizadas de forma impresas en documentos oficiales como un Pasaporte Nacional al que aplica una persona.
El riesgo, como ha alertado en una presentación del National Institute of Standards and Technology que puedes leer online, es que esa imagen Morph puede dar Match a las dos personas que se utilizaron para construirla.
El riesgo que esto tiene es muy grande, porque una persona puede ir a sacarse el Pasaporte con una Imagen Morph, y luego esa fotografía podría validar a otra persona en los sistemas de Reconocimiento Facial de la frontera, con lo que se estaría colando en un país alguien que no es la persona identificada.
Esto se produce porque los sistemas de Facial Recognition tienen un sistema de validez del Match basado en Thresholds de Similitud, y esto no es algo válido cuando se trata de Verificación de una Identidad, donde hay rasgos que deben ser conclusivos. Por ejemplo, podemos tener un grado de similitud en dos personas en 90% y resulta que son de diferente raza. 
Las imágenes Morph, para que funcione la magia, hacen una manipulación de los rasgos fundamentales como los ojos, la nariz, los labios, etcétera, haciendo manipulación en forma de artefactos que son mezcla de los rasgos de las dos imágenes originales. Esto lleva a que en esos puntos se cree la magia tecnológica de la manipulación, y es lo que permite el problema anterior.
Según la presentación publicada, en los Estados Unidos han tenido más de 1.000 casos de pasaportes hechos con imágenes Morph, ya que estas - si engañan a un sistema de Facial Recognition - con dos personas con cierta similitud y una imagen Morph, pueden engañar a las personas. No todos nos parecemos tanto a nuestras fotos de los documentos de identidad.
El NIST está proponiendo utilizar en todas las aplicaciones para obtención de Pasaportes o Documentos de Identidad, un sistema de detección de Imágenes Morph, buscando detectar los artefactos dejados por la aplicaciones más comunes utilizadas para la generación de estas imágenes, revisar los metadatos de las fotografías, buscando información EXIFF que pueda delatar la manipulación con herramientas digitales.
La segunda parte consiste en hacer análisis entre la imagen de la persona en la cámara de Facial Recognition y la Imagen Morph, buscando rasgos deterministas de la identidad, como una cicatriz o un lunar que falta en la fotografía o en la imagen de la cámara en la frontera, para generar una alerta de seguridad.
En esos casos, aunque la Similitud del algoritmo de Face Comparison sea alta, existe un elemento - la cicatriz - que invalida la identidad, por lo que se debe levantar una alerta de seguridad.
Por último, para detectar si es una Imagen Morph que está siendo utilizado por una o dos personas, se puede tener en cuenta esta distribución entre Identidad y Similitud. Cuando es original, hay un pico de Similitud muy alto, mientras que que cuando es una Imagen Morph da un pico de Similitud más rebajado y, si en la base de datos hay dos personas, la distribución de Similitud se extiende entre más imágenes.
Sin embargo, si usamos la misma base de datos, pero buscando con una Imagen Morph de esa persona (con otra que no está en la base de datos), los índices de Similitud se reducen.
Si las dos personas a partir de las que se ha creado la Imagen Morph está en la base de datos, los resultados de Similitud en el algoritmo de Facial Comparison son menos acentuados, tal y como se veía en la gráfica de la Figura 12.
El uso de las herramientas de Inteligencia Artificial Generativa aplicadas al mundo de las generación de imágenes crea, como hemos visto en este artículo, nuevas amenazas y nuevas brechas de seguridad que hay que mitigar, como se puede observar, hay que estudiar los detalles para poder contra restarlas. Muy interesante este trabajo.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


lunes, mayo 23, 2022

El "leak" del Login en tu Banca Online con tu D.N.I. (NIF) o con tu C.I.F.

Ya he hablado muchas veces de lo que llamamos El "leak" del login, o lo que es lo mismo, cómo saber que una persona tiene una cuenta en un servicio a base de aprovechar los intentos de intentar hacer las tres acciones que se pueden hacer con datos públicos de una persona, es decir, Iniciar Sesión, Crear una cuenta o Recuperar una contraseña, y analizar los mensajes de error.

Figura 1: El "leak" del Login en tu Banca Online con tu D.N.I. (NIF) o con tu C.I.F.

Para iniciar sesión en un servicio, para recuperar la contraseña, y para crear una cuenta, nos van a solicitar datos que normalmente son públicos, como son la dirección de correo electrónico, el usuario, o el número de teléfono. Datos, que en una tarjeta de visita pueden aparecer con mucha facilidad. Con estos datos se puede intentar iniciar sesión en un servicio, se puede intentar recuperar una contraseña, o se puede intentar crear una cuenta. 

Figura 2: Se informa al que introduce el e-mail de si la cuenta existe o no

Si el sitio web en el que estamos probando, tanto al intentar iniciar sesión, al recuperar una contraseña o al intentar crear una cuenta, da un mensaje distinto cuando la dirección de correo electrónico o el número de teléfono existe previamente en el servicio, que cuando no existe, entonces podremos saber con facilidad si esa persona tiene una cuenta en esa plataforma, lo que es un leak de privacidad, como hemos visto en ejemplos varios:
Con todos estos "leaks", es posible capturar el correo electrónico y/o el número de teléfono de una tarjeta de visita y sacar un mapa de los servicios en los que una persona tiene una cuenta, lo que da mucha información de su vida en la red. Con esta premisa, creamos el servicio de Dirty Business Card en nuestro equipo de Ideas Locas.


Figura 3: Demo de Dirty Business Card

Sin embargo, una de las cosas que también se puede extraer información de las entidades bancarias en las que una persona tiene cuenta, no solo por el número de teléfono (como vimos en el caso de Bizum) o la dirección de correo electrónico, lo que facilitaría los ataques de phishing bancario, enviando el correo de phishing del banco correcto a la persona correcta, sino que también se puede hacer por el número de DNI de una persona.

En algunos bancos, para saber si tienes cuenta o no con ellos, y poder activarte la Banca Online, te solicitan el número de DNI, y si tienen el "leak del login", entonces darán un mensaje diferente cuando ese DNI esté en sus sistemas a cuando no esté en sus sistemas, como en este ejemplo que podéis ver aquí, que para poder ver si tienes cuenta se solicita primero el número de DNI.

Figura 5: Activar el acceso a la Banca Online en un banco

Después, si la cuenta no existe, da un mensaje de error en el que invita a hacerse cliente de la entidad bancaria en concreto, como podéis ver en la imagen siguiente.

Figura 6: Ese DNI o tiene Banca Online

Mientras que si tienes una cuenta bancaria asociada a ese número de DNI (o CIF o NIF dependiendo del número que soliciten), entonces saldrá un proceso distinto para comenzar la recuperación de la contraseña.

Figura 7: Ese DNI tiene Banca Online en este Banco -> Leak

Por desgracia, en nuestro país, localizar el número de DNI, teniendo los dos apellidos y el nombre de una persona, no es demasiado complejo encontrar su número de DNI, ya que en el Boletín Oficial del Estado, en entidades públicas, listados de oposiciones, listados de notas, etcétera, se han publicado y se publican por transparencia, lo que no siempre es lo mejor por privacidad y seguridad.

Figura 8: Un poco de Hacking con Buscadores en Google o Bing y con
Nombre y Apellidos de una tarjeta de visita no es difícil dar con el DNI.


Figura 9: Libro de "Cómo protegerse de los peligros en Internet"
de José Carlos Gallego en  0xWord

Así que, si encuentras un "leak del login" en una entidad bancaria, lo suyo es que se lo reportes para que hagan menos "Verbose" el proceso y no sea fácil conocer si una persona ( o una organización ) tiene cuenta en esa entidad o no, ya que se lo ponemos más fácil a los malos, que con mucha información, y un poco de ingeniería social son capaces de hacer estragos en las personas menos informadas, como la banda que desarticuló la Policía. Y nos ayuda a todos a estar más protegidos contra los peligros en Internet.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, marzo 27, 2022

Cuando te pidan el DNI en cualquier servicio online, lucha por protegerlo.

El Documento Nacional de Identidad (DNI o DNIe) es un identificativo único y propio - similar a una dirección MAC en una interfaz de red de un dispositivo - para demostrar ser quien se dice ser. Su presencia se hace notar a la hora de realizar ciertos tramites para que los datos aportados tomen veracidad, pero… ¿puede la persona que lo pide ausentarse en el momento de prestarlo? ¿quién realmente puede pedirnos el DNIe? ¿debemos aportar una copia en el caso que se requiera? Iremos desvelando algunas respuestas a esas preguntas tras contaros un caso real para mi alta en un nuevo sistema de tarjetas de transporte público en Barcelona que os narro a continuación.

Figura 1: Cuando te pidan el DNI en cualquier servicio online, lucha por protegerlo.

Si alguna vez habéis estado en Barcelona y habéis utilizado el transporte público, el trayecto/viaje se puede validar de dos maneras o tipos de mecanismo: Adquiriendo un billete sencillo con la ventaja de ser pagado en múltiples formatos (como el contactless, QRCode y hasta en metálico) o tirar de un abono con un ahorro significante en viajes. El billete sencillo es la última opción a escoger si hacéis uso del transporte público de manera frecuente. Aunque la forma de obtenerlo es rápida y directa, acaba siendo más costosa y desventajosa si el trayecto es largo y requiere de al menos un transbordo.  

El abono usa una tarjeta de cartón con banda magnética para el control de los viajes almacenados. Os preguntaréis, ¿por qué no usar una tarjeta estilo billete sencillo para consumirlo de una manera más digital? El nuevo sistema de validación pretende eso y más, y está "bautizado" con el nombre de T-mobilitat.

Migrando a la nueva versión de movilidad

En tecnología, cambio y novedad suelen ir de la mano. El cambio se encarga de la diferencia en respecto a como se usaba y, la novedad, al impacto que te genera en recibir la “sorpresa”. Si estamos de acuerdo con ambas, tomaremos la iniciativa de probarlo, yo me animé y me puse a ello dando un paseo por su web en busca del alta hasta que, me topé con un pequeño obstáculo que me hizo recapacitar.

Figura 3: Formulario de alta para la T-mobilitat

Nada más empezar, se te pide el DNIe como dato básico, aunque puede aportarse el pasaporte y NIE como alternativa. Fijaos que el DNIe lo piden para corroborar los datos del formulario tales como: Nombre, apellido y fecha de nacimiento. 

¿Debemos entregar una copia pura del DNI mostrando otros datos que no son de su interés? 

Quería saber lo que opinaba Internet, y me topé con un interesante artículo de Xataka de Javier Pastor donde no aconsejan enviar tal cual tu DNIe por el peligro de que éste acabe en manos de ciberdelincuentes y pidan cosas/hagan gestiones en tu nombre, etcétera. Me gustó, y me alegró ver que la preocupación por estos temas de ciberseguridad son cada vez más notorios, así que decidí que había que ponerse manos a la obra.

Tuneando el DNI

Aposté por probar lo que comentan en Xataka sobre la modificación del DNIe antes de enviarlo sí, es requisito mandatario para finalizar el trámite. Yo uso bastante Paint.NET en lugar de Photoshop por las razones de ser software gratuito del estilo “free-of-charge” y por ser más potente que el propio Paint de Windows. Es menos potente que un Photoshop o GIMP pero ofrece una usabilidad amigable y te permite trabajar con capas, entre otras muchas funcionalidades.

Las tareas para ocultar aquellos datos que no deseéis revelar son: Pasar a blanco y negro, píxelar la foto + firma y por último, “planchar” una marca de agua (la foto del DNI empleada es de pruebas, por eso no oculto el resto de su información ;-) ).

1.- Blanco & Negro:

Seleccionar Ajustes – Blanco y Negro o bien el atajo de teclas (shortcut keys) Ctrl+Shift+G

Figura 4: Editando con Paint.NET - Pasar de color a blanco y negro

Nota a tener en cuentea. Conviene que la fotografía del DNI tomada ya esté acotada/cortada en sus laterales, sino podéis emplear también un recorte del mismo con este software.

2.- Pixelar Foto & Firma:

Hacemos uso de la herramienta de selección de rectángulo o bien con la tecla abreviada pulsando “S”. Tapamos la foto manteniendo un clic de ratón desde una esquina y soltamos el clic hasta llegar a la diagonal de la otra esquina de la foto. Si ahora mantenemos pulsada la tecla Ctrl podremos seguir seleccionando otra zona de la foto, en este caso será la firma (repetir mismo procedimiento). 

Figura 5: Editando con Paint.NET – Pixelado de Foto y Firma

Vamos a Efectos – Distorsión – Pixelado… y aparecerá una nueva ventana donde debéis escoger el expansionado del píxelado, yo le he puesto a 10 que ya parece resultar adecuado.

3.- Marca de Agua:

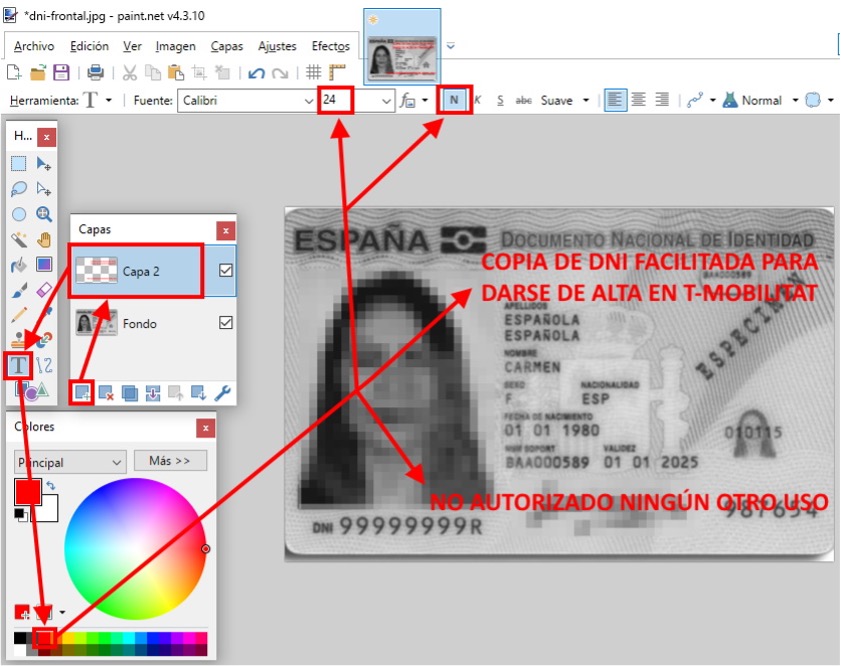
Picamos la tecla ESC para soltar la selección empleada del píxelado. En la ventana Capas agregar una de nueva pulsando el botón de la esquina izquierda-abajo o empleando el atajo Ctrl+Shift+N. Pulsamos sobre el botón Texto o con un toque en la tecla “T”. Un color que destaque sobre negro puede ser el rojo, lo escogemos en la paleta de Colores. La marca de agua la distribuiremos cerca de la cabecera y pie de DNIe. Tildamos en el botón Negrita (N) y escogemos un grosor suficiente para que desmarque sobre el texto original. (Un texto idóneo puede ser el mismo que el escogido por Xataka, cambiando el motivo en la parte de la cabecera, en este caso, T-MOBILITAT). 

Figura 6: Editando con Paint.NET – Plasmando Marca de Agua

Ya solo queda guardar vuestro DNIe “protegido” y adjuntarlo al formulario. ¿Que no queréis repetir de nuevo todo el proceso para futuros trámites? Tranquilos no hay problema, podéis guardar vuestro trabajo a modo de plantilla con el formato .pdn del propio Paint.net. Un truco para no regenerar todo de nuevo es eliminar la capa creada y generar otra limpia, así solo se cambiaría el texto, ni el blanco y negro ni el píxelado deben volver a hacerse, pues seguirán estando “bien pegados” a vuestra copia segura de DNIe. 

Nota: Aplicamos mismo concepto para el caso del reverso del DNIe, ya que también nos lo exigen, enmascarando los campos: DOMICILIO, LUGAR DE NACIMIENTO y HIJO/A DE.

Retomando el trámite

Se envía sin más dilación y nos quedamos a la espera de su respuesta y… ¡DENEGADA! Te frustra porque igual gustaría expresarlo de otro modo para que entiendan nuestra postura. Utilicé las herramientas al alcance del ciudadano, envié mi NO conforme por la vía de contacto correspondiente. Una manera rápida para que vean la magnitud del problema era enviar el enlace de donde había visto esta técnica de enmascarar el DNIe, a lo que se me respondió;

Figura 7: Respuesta del servicio T-mobilitat a mi queja

El texto se encuentra en catalán pero básicamente, nos vienen a decir que se hará una excepción en mi caso por tratarse de una inseguridad con la privacidad. Que se toman en serio el trato con los datos de las personas y de que vuelva a subir el DNIe en una nueva solicitud, que quedará verificada. Y sí, es cierto, no me mintieron, quedó verificada y ya empecé a formar parte de T-mobilitat :) haciendo entrega de los datos expresamente necesarios para completar la gestión.

Reflexiones Finales

Muchos de los trámites online que se hacen con las administraciones del estado, el DNIe se valida de manera electrónica (DNI-e). Es uno de los métodos más seguros y fiables por evitar copias innecesarias ya que, la verificación está en la clave privada del mismo. Las administraciones públicas no pueden solicitarte copia del DNIe, lo que no significa que no deba mostrarse momentáneamente (y sin perderlo de vista) como cuando se pide un justificante de asistencia en un centro médico.

¿Y quién puede realmente pedir el DNI? Se supone que, y usando una lógica reflexionada, altas autoridades son quienes pueden requerirlo. La Policía, un guardia,.... No hay una ley exacta ni ninguna lista que dictamine quienes pueden hacerlo y quienes no. Hay que estar atentos y preguntar porque se necesita, leerse la letra pequeña. Quizá el operario/a no este siguiendo un correcto protocolo en la empresa/entidad dónde trabaja (puede que se haga por comodidad, para agilizar el trámite u por otras razones). 

Cuidad de vuestro DNIe  y del resto de datos personales en general. Aunque una entidad tenga cierto peso y renombre, no os deis por vencidos, vuestra opinión siempre cuenta y más sí se argumenta y demuestra de una forma pacífica y respetuosa (claro que existirán casos donde la “lucha” se haga más larga y tediosa, otros casos donde simplemente se acaba “perdiendo” pero, si uno se conforma con su primera y última opción, no se deja cabida a una posible disputa).

Remember… Be Good, Be Hackers!

Autor: Gerard Fuguet (Contactar con Gerard Fuguet)


domingo, febrero 13, 2022

La Policía Nacional Española detiene a cibercriminales que robaban cuentas bancarias con suplantación de identidad en el mundo físico

Esta semana ha habido varias noticias interesantes, y la segunda que me han llamado la atención ha sido la publicada por la Policía Nacional Española, donde informaban de la detención de una banda de 8 cibercriminales que se dedicaban a robar cuentas bancarias, haciendo los ataques de la forma más sencilla y curiosa posible. 
El ataque que realizaban consistía primero en robar la identidad de una persona propietaria de una cuenta bancaria. Es decir, por medio de ataques de Spear Phishing vía correros electrónicos y mensajes SMS o WhatsApp, - que los bancos también se han conectado a WhatsApp - convencían a sus víctimas para robarle los usuarios y contraseñas de los bancos, además de solicitarles documentos personales, entre ellos, el DNI o el pasaporte de la víctima.
Una vez conseguido el DNI o el pasaporte, además del número de teléfono, se dedicaban a ver cómo conseguían un duplicado de la SIM para conseguir que les llegaran los mensajes de firma digital en 2FA de las aplicaciones bancarias, y para ello, probaban en diferentes tiendas con diferentes estrategias para conseguir un duplicado de la SIM en la misma compañía o un SIM Swapping a otra compañía


Y para hacerlo, hacían un proceso de suplantación de identidad en el mundo físico. Es decir, se iban a una tienda con un DNI o pasaporte falsificado - con la foto suya y los datos de la persona - o con una copia del DNI o el pasaporte original, y una caracterización suya similar a la persona de la fotografía, es decir, con una suplantación de la víctima en toda regla. Nada más fácil que lo evidente.

Cómo funciona este ataque

Lo más curioso es que, para hacer esta ataque dirigido a personas, no es nada complicado si la persona es descuidada. Y es un ejemplo de muchas de las cosas de las que hablé en la campaña del Día de Internet Segura que hice con TikTok, que os cuento.

- Ataque de Spam Phishing: Tu dirección de correo es tu usuario y muchas redes sociales, y no debería ser público. Si cae en bases de datos de Spam por ser público, te llegarán ataques de Spam Phishing bancarios, que, como decía en el vídeo, sigue siendo el principal foco de ataque a las personas a través de Internet. Para desincentivar esto, se creo MyPublicInbox, de tal forma que la forma de contacto público que se utiliza es un buzón protegido con Tempos.
Figura 4: @chema_alonso El #phishing sigue siendo el mayor riesgo #saferinternetday #escapadelhate #seguridadentiktok #diadeinternetsegura #diadeinternetseguro #email ♬ One Step Closer - Linkin Park
- Ataque de Spear Phishing: Para hacer un ataque dirigido, la forma más fácil para un atacante es conocer de ti lo que publicas en las redes sociales. Es decir, los datos que publiques en tus redes sociales se utilizan para hacerte buenos ataques de Spear Phishing porque los cibercriminales se leen tus publicaciones antes de hacerte un ataque dirigido.
Figura 5: @chema_alonso Los cibercriminales se leen tus redes sociales, cuidado con lo que compartes #saferinternetday #escapadelhate #seguridadentiktok #diadeinternetsegura ♬ One More Light - Linkin Park
- Spear Phishing por SMS o WhatsApp a número de teléfono: De igual forma forma que una dirección de e-mail puede caer en una base de datos de Spam Phishing, el número de teléfono también puede caer en una de esas bases de datos, y en muchas ocasiones, estos números se filtran. Ya os conté el caso de Pipl que filtraba los números de teléfono, y antes tuvimos mucho tiempo Infobel dándote números de teléfono de personas.

- Segundo Factor de Autenticación: Cuando creamos Latch, una de las características que más nos molaba es que imposible saber qué cuenta de Latch debes atacar una vez que has vulnerado una cuenta, ya que con un SMS o cualquier otro mensaje OTA u OTT vía app que vaya a un número de teléfono, el atacante sabe qué debe robar. Con Latch, no sabe qué cuenta debe robar nunca.
Figura 6: @chema_alonso Pon un 2FA (Segundo Factor de Autenticación) en tus identidades digitales #seguridadentiktok #saferinternetday #diadeinternetsegura ♬ The Kill (Bury Me) - 30 Seconds To Mars
- DNIe: El problema de no haber masificado el uso del DNIe para probar la identidad de una persona - y que todavía tengamos documentos DNI NO electrónicos - hace que siempre sea posible presentar un documento que no obligue a forzar la firma digital para probar la identidad.

- DNIs y Pasaportes falsos: Los documentos más antiguos - legados - son aún fáciles de falsificar, y en la Deep Web, hace años, que se venden documentos de diferentes países y formatos. Así que si alguien quiera algo medio- profesional, no es tan complicado.

Figura 8: Decenas de DNIs disponibles en las primeras búsquedas de eMule

- DNIs y Pasaportes publicados en redes sociales y eMule: No es la primera vez que yo mismo hago una prueba a ver qué nivel de seguridad tiene la gente con sus documentos de identidad, y en redes sociales publicados y hasta en el eMule compartidos era fácil localizar DNIs.

Reflexión Final sobre el leak del DNI en webs de banca online

Teniendo en cuenta lo que se necesita para hacer este ataque, que a la postre son, credenciales de acceso a banca online, número de teléfono, y DNI para conseguir el duplicado de la SIM, y viendo cómo funcionan estos atacantes, pueden empezar por cualquiera de los puntos de la cadena. Por ejemplo, comenzar con una base de datos de Spam Phishing probando bancos aleatoriamente, y una vez obtenidas las credenciales, descubrir sus datos, y buscar su número de teléfono su DNI

Figura 9: Leak del login con el DNI. Si el DNI no está registrado
en este banco, te da un mensaje de error.

O viceversa. Es decir, buscar primero un DNI, descubrir a qué banco pertenece - que algunos de ellos también sufren del "Leak del Login" pero en DNI, y luego hacerle el ataque de Spear Phishing para robarle las credenciales bancarias una vez que lo hayan estudiado.

Figura 10: Cómo el DNI está registrado en el banco, comienza
el proceso de recuperación de claves y te da los últimos 4 dígitos
de la tarjeta de crédito que tiene ese DNI.

Es decir, cualquier dato que acabe siendo público en Internet que sea personal o informativo de tus servicios, va a ser utilizado en este tipo de ataques, porque siempre les va a ser mucho más fácil. Así que, ten mucho cuidado con todas tus identidades digitales, y con tu propia identidad personal.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares