viernes, marzo 25, 2022

Una entrevista en Open EDIX en la presentación del programa de másters de FP

Ayer estuve con el equipo de Open Edix en la presentación de los Másters de Formación Profesional en Ciberseguridad y de Big Data & e Inteligencia Artificial. Como ya os conté en Octubre del año pasado, este año soy el padrino de la promoción de estos Másters en la UNIR, y me animé a estar un rato con ellos en la presentación de los programas, junto con los directores de los dos másters que se presentaban.

Figura 1: Una entrevista en Open EDIX en la presentación
del programa de másters de FP

La presentación fue muy televisiva, con demostraciones en real del tipo de cosas que pueden aprender los alumnos en temas de Ciberseguridad, donde se vio un ejemplo de SQL Injection sobre nuestra querida DVWA (Damn Vulnerable Web Application), y el crackeo de hashes, o cómo entrenar un modelo de IA para reconocimiento facial de personas. Para que se entienda el tipo de prácticas que hacen los estudiantes de FP en estos Másters. En este primer vídeo, tenéis el programa completo.

Figura 2: Presentación Másters Open EDIX

Por otro lado, en mi parte recuperamos algunos momentos de conferencias mías, donde hablamos de la FOCA, de los ataques de SAPPO (Spear Phishing para robar Tokens OAuth), o del trabajo de crear tecnologías o dedicarse a la ciberseguridad. Aquí tenéis el vídeo de mi entrevista.


Fue un rato más que agradable, y el programa completo dura solo una hora, así que si tienes tiempo y ganas de verlo, aquí te lo dejo, que para los más jóvenes puede ser más que entretenido si están pensando qué estudiar en esa edad de FP.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


jueves, marzo 24, 2022

La Unidad: Los drafts de e-mails para comunicación de terroristas

El pasado 18 de Marzo se estrenó la Temporada 2 de La Unidad, una serie que han hecho los compañeros de Movistar+ junto con Buendía Producciones, y donde los protagonistas son una unidad antiterrorista asentada en Madrid, pero con visión internacional. La primera temporada me encantó, así que desde que salió la segunda temporada la tenía apuntada para verla, y hoy quería comentar con vosotros un detalle en un capítulo que me encantó.

Figura 1: La Unidad: Los drafts de e-mails para comunicación de terroristas

Y es que en el capítulo tercero de la segunda temporada de La Unidad, hay un momento en el que un miembro del comando terrorista de dos que están actuando como lobos solitarios, decide comunicarse con la cabeza de la organización que está planeando la operación. En este momento se ve que abre un correo electrónico no convencional, llamado MailSOME.

Figura 2: Correo MAILSOME usado por el terrorista de La Unidad

No usan Gmail, Hotmail o ninguno otro conocido. Y en ese momento volvió a mi cabeza el manual con recomendaciones de seguridad para comandos de ISIS que publicó la revista Wired, donde explicaba qué medidas debían tomar los comandos para evitar ser detectados. 

Figura 3: Servicio ProtonMail recomendado en el manual de ISIS

Lo de utilizar un servicio de correo no convencional - y menos de una empresa tecnológica de USA - parece muy evidente para evitar cualquier espionaje que se produzca en virtud de lo que debería preocupar a un personaje como el que interpreta la actriz en ese momento, ya que cuando vimos las filtraciones de Edward Snowden parece que entre el Patriot Act y el programa PRISM, "podría ser" que accedieran a él. 

Figura 4: La lista de empresas tecnológicas sujetas a PRISM

Pero no solo importa el servidor, sino el trafico del mismo mediante los protocolos de comunicación entre diferentes servidores de correo electrónico, ya que el uso de SMTP con MTLS el no uso de firma digital, y las filtraciones donde se veía el program Muscular y cómo la NSA planteaba saltarse las protecciones de Google para acceder a los mensajes..

Figura 5: Explicación de Muscular de la NSA para espiar Gmail

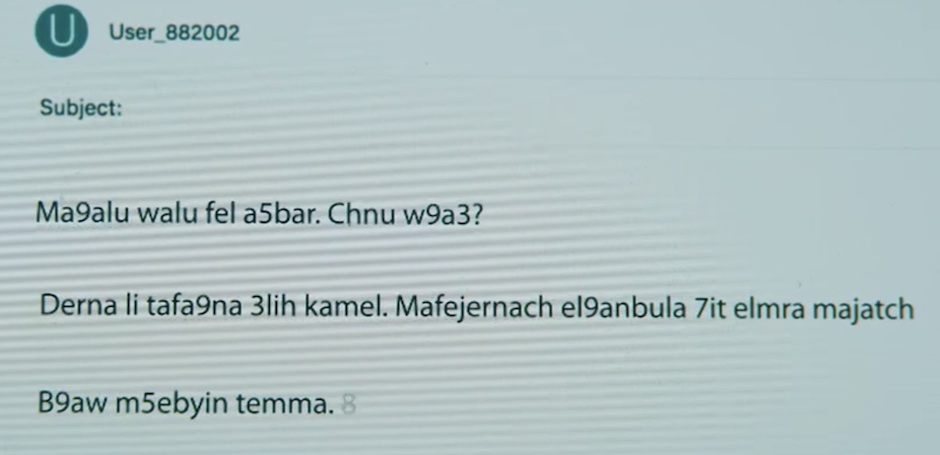
Así que, para evitar que los servicios de seguridad - ya sean NSA - o los servicios de ciberinteligencia de otro país, que en el caso de la serie de La Unidad es España, el personaje que hace de terrorista decide utilizar un truco que es un viejo conocido en la época en que los terroristas se conectaban utilizando los famosos cibercafés, que no es nada más que utilizar un Draft.

Figura 6: En la pantalla de la terrorista de La Unidad
se puede ver que es un Draft

El mecanismo es sencillo, dos personas acceden a la misma cuenta de un WebMail utilizando las mismas credenciales, pero desde dos sitios distintos, y como el servidor va guardando en la carpeta de borradores el mensaje antes de ser enviado, se puede ir consultando ese mensaje de forma distribuida y ver lo que cada uno va agregando.

Figura 7: El draft se actualiza con lo que escribe
otro usuario del correo electrónico en remoto.

Esto, lo puedes probar tú de forma muy sencilla con dos ventanas de tu cliente de Gmail, por ejemplo, y escribiendo un correo electrónico nuevo que no envías nunca a nadie, en la otra pestaña, en la parte de Drafts tendrás una copia con las actualizaciones. Y puedes escribir en las dos ventanas, sobre el mismo correo, porque al final se sincroniza en las dos vistas del mismo documento en el servidor. 

Figura 8: Lo puedes probar tú en dos navegadores con Gmail

Supongo que para alguien que está viendo este capítulo en su casa, y ve esta escena, el resultado es simplemente "que se ha conectado con su jefe por Internet", pero mí, que conocía esta historia bien, me ha resultado un detalle de calidad que me ha gustado. Al final, esta serie toca un tema muy delicado, donde la tecnología ha sido y es clave, por lo que los detalles de cómo se usan las herramientas tecnológicas en la trama marca la diferencia de calidad. Por cierto, más que recomendada por mi parte la serie.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares