


 Sigue El lado del mal en Telegram


 Chema Alonso en Threads


 Chema Alonso en Mastodon
 Chema Alonso en BSKY

 Chema Alonso en Linkedin


 DragonJAR
 8.8 Chile
 Ekoparty
 e-Hack MX
 AREA 51
 Comunidad Dojo Panamá
 ARPAHE SOLUTIONS

Claude Mythos Preview debilita los algoritmos criptográficos PQC HAWK y AES con nuevos ataques
Hace poco hablábamos en este blog de cómo Bitcoin y toda la comunidad cripto se estaban preparando para pasar a protocolos de Post-Quantum Criptography, ante la eventual llegada un ordenador cuántico capaz de romper la criptografía actual. Pues bien, la historia
acaba de dar un giro inesperado: resulta que no ha falta esperar a la llegada de la tecnología cuántica. Ha
llegado antes, y con una cara que no esperábamos: la Inteligencia Artificial.

Esto es precisamente lo que analiza el artículo de Anthropic - creadora de Mythos - titulado ”Discovering cryptographic weaknesses with Claude”, donde se explica cómo su modelo de IA ha sido capaz de encontrar, de forma casi autónoma, debilidades matemáticas en algoritmos criptográficos reales.
Esto es precisamente lo que analiza el artículo de Anthropic - creadora de Mythos - titulado ”Discovering cryptographic weaknesses with Claude”, donde se explica cómo su modelo de IA ha sido capaz de encontrar, de forma casi autónoma, debilidades matemáticas en algoritmos criptográficos reales.

Y no en algoritmos cualquiera: uno de ellos
era un candidato diseñado precisamente para resistir a los ordenadores cuánticos HAWK, y el otro
es nada menos que el cifrado más utilizado del planeta, AES.
Un breve recordatorio: los candados que sostienen Internet
Antes de entrar en materia, recordemos por qué esto es importante. Cada vez que entráis en la web de vuestro banco ocurren, sin que os deis cuenta, dos cosas. Primero, vuestro navegador comprueba que está hablando con el banco de verdad y no con un impostor, y para ello usa una firma digital, que funciona como el sello de lacre de una carta medieval, imposible de falsificar. Después, toda la conversación entre vosotros y el banco se cifra con un cifrado simétrico, un idioma secreto que solo entendéis los dos porque compartís la misma clave.

Figura 3: Los dos candados que protegen cada conexión segura. La firma
digital verifica la identidad y el cifrado simétrico protege el contenido
Si cualquiera de estos dos candados fallara, nuestro correo, la banca online o las compras
por Internet quedarían expuestos a los cibercriminales. Por eso, encontrar grietas en estos
algoritmos no es un juego académico: es lo que mantiene a salvo los datos de miles de millones
de personas.
Del error humano al fallo matemático
Aquí conviene hacer una distinción importante. Cuando presentaron a Claude Mythos Preview, ya habían demostrado que era capaz de encontrar vulnerabilidades en montones de programas, incluidas librerías de criptografía. Pero aquellos fallos eran errores de implementación: equivocaciones de los programadores al usar los algoritmos en su código, algo así como instalar una cerradura buenísima pero dejarse la ventana abierta.
Lo nuevo, y lo verdaderamente llamativo, es que ahora Claude Mythos Preview ha encontrado fallos en los
propios algoritmos matemáticos, no en cómo se usan. Es decir, ya no es que la ventana
estuviera abierta: es que el diseño de la propia cerradura tenía un punto débil que nadie había
visto. Y encontrarlo requiere razonamiento matemático del nivel de los mejores expertos del
mundo.
Primer golpe: HAWK, el candidato post-cuántico (PQC)
El primer resultado ataca a HAWK, un esquema de firma digital basado en retículos (lattices). Es especialmente relevante porque fue seleccionado por el NIST (Instituto Nacional de Estándares y Tecnología de EE. UU.) para avanzar a la Ronda 3 del proceso de estandarización de firmas digitales adicionales de criptografía post-cuántica (PQC) y por lo tanto compite por convertirse en estándar ”post-cuántico” (PQC). HAWK es un esquema de firma digital (utilizado para autenticación) .
- Paper original (2022): "Hawk: Module LIP Makes Lattice Signatures Fast, Compact and Simple".
- El Paper de Seguridad Cuántica (2023) "On the Quantum Security of HAWK"
- Documento de Especificación Oficial del NIST (2023-2024) "Hawk: A fast, compact and floating-point free post-quantum signature scheme (Specification Document)"
Como ya explicamos al hablar de Bitcoin, el NIST (el instituto
de estándares de EE.UU.) lleva casi una década organizando una especie de concurso para
elegir los algoritmos que nos protegerán cuando lleguen los ordenadores cuánticos, y HAWKes uno de los finalistas de la tercera ronda.


Nuestro nuevo libro en 0xWord escrito por: Chema Alonso,
El resultado, en cristiano: la fuerza de sus
claves queda reducida a la mitad. Para hacernos una idea, el coste de romper su versión más
pequeña pasaba de estar en el orden de 2 elevando a 64 operaciones a solo 2 elevado a 38.

Que nadie se asuste: HAWK todavía no protege nada (es solo un candidato) y con claves
grandes sigue siendo impracticable de atacar. La única solución sería duplicar el tamaño de
sus claves... pero al hacerlo, HAWK pierde precisamente las ventajas que lo hacían atractivo.
En otras palabras, Claude Mythos puede haberlo dejado fuera de la competición. Y esto, lejos de ser
una mala noticia, es exactamente para lo que sirve el concurso: encontrar los fallos antes de
desplegar el algoritmo, no después.
Segundo golpe: AES, el rey de los cifrados
El segundo resultado es todavía más sorprendente por el objetivo elegido: AES, el cifrado simétrico estándar desde 2001 y probablemente el algoritmo más estudiado y escrutado de toda la historia de la criptografía. Aquí toca ser muy honestos con las limitaciones, porque es fácil malinterpretar el titular: Claude Mythos NO ha roto el AES completo, ni de lejos. AES cifra aplicando una misma operación (una ”ronda”) varias veces seguidas; la versión más habitual da 10 vueltas.

Lo que hizo Claude Mythos fue atacar una versión debilitada de sólo
7 rondas, algo que los investigadores estudian precisamente para medir la robustez del
algoritmo completo. Sobre esa versión reducida, Claude Mythos ideó un nuevo método de ataque
que él mismo bautizó como Möbius Bridge, y consiguió eliminar una de las suposiciones que
un atacante tenía que ”adivinar” por fuerza bruta. El resultado es un ataque entre 200 y
800 veces más rápido que el mejor conocido hasta ahora.

Insisto en el mensaje tranquilizador: este ataque es puramente teórico (requiere una cantidad astronómica de datos que lo hace inviable en la práctica) y no afecta al AES real que protege vuestras conexiones. Pero como prueba de lo que una IA puede hacer, es espectacular.
Lo más fascinante: cómo lo descubrió
Si los resultados ya son impresionantes, el proceso es casi de guion de película. En el caso de AES, Claude Mythos Preview trabajó de forma prácticamente autónoma, proponiendo hipótesis, programando experimentos para comprobarlas y refinando sus propias ideas durante días. Y aquí viene mi parte favorita: al principio, Claude Mythos se negaba a intentarlo.
El modelo
insistía en que mejorar el criptoanálisis de AES era imposible, que era el cifrado más estudiado
que existe y que no quedaba nada fácil por encontrar. Los investigadores tuvieron que darle,
literalmente, mensajes de ánimo (que Anthropic publica tal cual), insistiéndole en que no
buscaban ”fruta madura” sino investigación de verdad. Tras esos "empujoncitos", y después de
generar del orden de mil millones de palabras trabajando sin descanso, Claude dio con
la idea del Möbius Bridge.
En el ataque a HAWK la dinámica fue distinta pero igual de curiosa: varios Agentes IA de Claude Mythos colaboraban entre sí, y la idea clave surgió de una pareja de ellos en la que uno descartó el enfoque por imposible y el otro le convenció de que sí funcionaba, hasta que ambos se pusieron de acuerdo. Ciencia hecha por comités de IAs debatiendo entre ellas. Lo que hay que ver.
En el ataque a HAWK la dinámica fue distinta pero igual de curiosa: varios Agentes IA de Claude Mythos colaboraban entre sí, y la idea clave surgió de una pareja de ellos en la que uno descartó el enfoque por imposible y el otro le convenció de que sí funcionaba, hasta que ambos se pusieron de acuerdo. Ciencia hecha por comités de IAs debatiendo entre ellas. Lo que hay que ver.

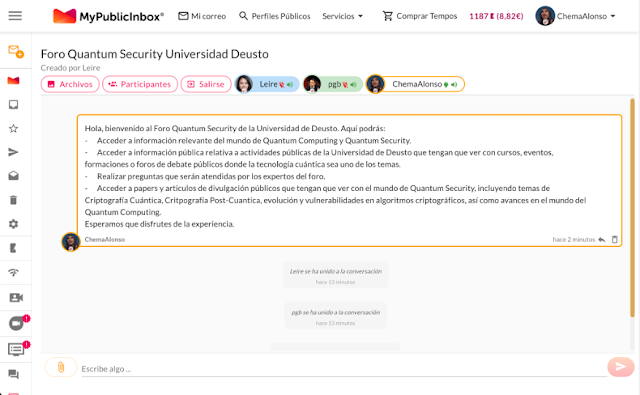
Figura 11: Foro Público de Quantum Security de
Entonces... ¿debemos preocuparnos?
La respuesta corta es: de momento, no. Ninguno de los dos ataques afecta a sistemas reales en funcionamiento (HAWK aún no se usa y el ataque a AES sólo funciona en su versión recortada). Además, Anthropic actuó con responsabilidad: avisó a los autores de HAWK, coordinó la publicación con el NIST y consultó con expertos, gobierno e industria antes de hacerlo público.
De hecho, esto es la criptografía funcionando exactamente como debe: someter los algoritmos a un escrutinio feroz para ganar confianza en ellos. Lo que cambia es quién hace ese escrutinio. Hace apenas un año, los modelos de IA eran incapaces de romper ni los cifrados más básicos; hoy encuentran fallos que se les escaparon a los mejores expertos humanos durante años.

Y la cosa no acaba aquí: Anthropic menciona que ya ha empezado
a arañar otros cifrados, como LEA o Serpent, e incluso ha creado un banco de pruebas
(CryptanalysisBench) para medir cómo evoluciona esta capacidad con el tiempo. La reflexión inquietante que la propia empresa pone sobre la mesa es inevitable: ¿qué haremos
el día que una IA descubra una grieta en un candado que sí esté protegiendo el mundo real?
Conclusión
En este blog llevamos tiempo contando cómo los ordenadores cuánticos nos obligarán a renovar los candados de Internet. Lo que este trabajo demuestra es que la revisión de esos candados nuevos ya no la harán solo los humanos: la Inteligencia Artificial se ha sentado en la mesa de los criptoanalistas, y lo ha hecho hiriendo a un candidato post-cuántico y arañando al mismísimo AES.

Bien utilizada, esta capacidad es una excelente noticia: algoritmos sometidos a más pruebas
que nunca, grietas descubiertas antes de su despliegue y, quizá en el futuro, cifrados diseñados
con ayuda de la propia IA para ser más resistentes. La otra cara de la moneda es que
esa misma herramienta podría acabar en las manos equivocadas.
Conclusión
En este blog llevamos tiempo contando cómo los ordenadores cuánticos nos obligarán a renovar los candados de Internet. Lo que este trabajo demuestra es que la revisión de esos candados nuevos ya no la harán solo los humanos: la Inteligencia Artificial se ha sentado en la mesa de los criptoanalistas, y lo ha hecho hiriendo a un candidato post-cuántico y arañando al mismísimo AES.
La eterna carrera entre
cerrajeros y ladrones acaba de sumar un participante nuevo que no duerme, no se cansa y
escribe mil millones de palabras en una semana. La pregunta, como siempre, es inevitable: ¿estarán nuestros candados preparados para un mundo donde las máquinas buscan las grietas?

Otros artículos sobre Quantum Computing publicados:
- III edición del Programa de Especialización de Quantum y Post-Quantum Computing para Ciberseguridad: Noviembre 2026
- Libro de Quatum Security: Tecnología Cuántica & Ciberseguridad. Criptográfica Cuántica y Post-Cuántica.
- Foro Público de Quantum Security de la Universidad de Deusto en MyPublicInbox
- Quantum Computing Cybersecurity Preparedness Act: Comienza la era de Ciberseguridad Post-Quantum en Estados Unidos
- Hamming Quasi-Cyclic (HQC-KEM): Nuevo Key-Encapsulation Mechanism en Post-Quantum Cryptography
- FrodoKEM: Un Key-Encapsulation Mechanism Quantum-Safe (PQC) que recibe su nombre por "El señor de los Anillos"
- La Gran Búsqueda de Números Primos de Mersenne en Internet para superar el mayor Número Primo conocido hasta la fecha
- Cómo acelerar los algoritmos de Inteligencia Artificial con Computadores Analógicos Ópticos (AOC)
- Premio Nobel en Física 2025: El trabajo del "Efecto Tunel" que trajo la cuántica a nuestro mundo y abrió la puerta a los ordenadores cuánticos
- Un Reloj Atómico Óptico del MIT con Optimización Cuántica para medir el Tiempo del Futuro
- Quantum Cryptography: Una comunicación con cifrado cuántico
- Factorización de RSA con un Optimizador de Quantum Computing (y Classic Computing)
- Cuánto del tráfico en Internet funciona con Post-Quantum Cryptography
- Algoritmo Cuántico de Grover: Un algoritmo de búsqueda optimizado por superposición cuántica
- Quantum Sensors: Cuando lo invisible se hace visible gracias al Mundo Cuántico
- Bitcoin vs Quantum Computers: Hora de pasar a Post-Quantum Cryptography
- El White Paper de MasterCard que urge a pasar a Quantum Safe: Post-Quantum Cryptography (PQC) & Quantum Key Distribution (QKD)
- Dyber: Hardware-Accelerated Post-Quantum Cryptography (PQC)
- Cómo ser Quantum Safe y desplegar Post-Quantum Cryptography (PQC) con Cloudflare
- Quantum GPS: Navegación con GPS cuánticos para evitar ataques de Jamming & Spoofing
- Cómo comprobar si un Web Site es Quantum Ready con Post-Quantum Cryptography usando Radar
- Alaniz Cipher: Un Cifrado Simétrico Quantum Resistant
- Los Papers Académicos de los algoritmos PQC de Autenticación y Firma Digital en la Ronda 3 del NIST
- Blind Quantum Computing (1) (2) (3) (4)
- Computación Cuántica y Fusión Nuclear: La Receta para fabricar un "Sol en la Tierra"
- Claude Mythos Preview debilita los algoritmos criptográficos PQC HAWK y AES con nuevos ataques




 Para consultas puedes usar el


