Mostrando entradas con la etiqueta PDF. Mostrar todas las entradas

jueves, agosto 20, 2026

Guía de Seguridad de un Hacker para personas que no quieren ser Víctimas

Hace años que aprendo con César Cerrudo. Un hacker de la old-school al que admiro y quiero, así que hoy quiero dedicarle el artículo a su proyecto de la "Guía de Seguridad de un Hacker", donde ha invertido tiempo en construir un libro gratuito con la misión de llegar a 1.000.000 de personas y lograr que dejen de ser víctimas en Internet de los estafadores, ciberciminales y, como dice él en muchas de sus charlas, "malas hierbas". 

En palabras del propio César Cerrudo: "Hice una nueva versión del libro de ciberseguridad. Agregue un nuevo capítulo de inteligencia artificial, simplifique algunas cosas, mejore otras, etcétera. Como mi objetivo siempre fue que llegue a la mayor cantidad de gente posible decidí que lo mejor era publicarlo gratis para descargar online en PDF y ebook con licencia creative commons para que cualquiera pueda usar el material también (personas, empresas, organizaciones publicas, ONGs, etcétera) e imprimirlo si alguien quiere un libro impreso."
El libro viene acompañado de muchos recursos para aprender cosas básicas y protegerse mejor en el uso de la tecnología, tiene infografías, tiene presentaciones para niños y adultos por si alguien quiere ayudar en escuelas, organizaciones, empresas, etcétera, enseñando.


También hay un test interactivo online para ver qué tan seguro es alguien, otro para detectar y simular trampas y una mini academia para aprender en unos pocos minutos cosas básicas.
Y en los tests online, puedes probar a cualquiera si está o no preparado para detectar las amenazas del mundo de hoy, y aprender cómo se construyen estos mensajes, como puedes ver en el siguiente ejemplo.


No hace falta que te diga que te lo recomiendo, ya que como siempre he dicho, César Cerruro es uno de los grandes de nuestra generación, y eso lo puedes leer hasta en la web de dónde puedes descargarte el libro de Guía de Seguridad de un Hacker.


El objetivo que se ha marcado César Cerrudo es conseguir llegar a 1 Millón de personas, así que si lo descargas, lo lees, lo compartes, lo promocionas, lo recomiendas, para que todo el mundo esté más seguro, ayudarás en esta misión.


Recuerda, no es un libro para expertos, es un libro para todo el mundo. Para evitar que tu familia, tus padres, tus amigos no técnicos, caigan en este tipo de amenazas. Y hay un capítulo nuevo dedicado íntegramente a las estafas con Inteligencia Artificial.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, julio 12, 2026

The Art of Pentesting (English Edition) en Amazon

Aún estamos en el periodo de Rebajas de Verano de este año - sólo hasta el 15 de Julio -, pero no hemos parado el funcionamiento de 0xWord para nada durante estos días. Al contrario, estamos en un proceso de transformación y evolución de la editorial que poco a poco iréis viendo y os iré contando. Entre otras cosas, los libros más vendidos y demandados los estamos traduciendo al inglés y poniendolos disponibles en Amazon.

Hoy el título que hemos puesto en Amazon en Inglés es un libro que en Español ha sido de los más vendidos este año, "The Art of Pentesting (Español)" del gran Pablo González y que ahora tenemos en inglés publicado en Amazon "The Art of Pentesting (English Edition)" y que ya podéis conseguir para Kindle.

de  Pablo González en 0xWord publicado en Amazon

El libro lo tienes en Español en 0xWord, y durante estos días lo puedes conseguir con un 10% de descuento con el Código: VERANO2026, además de utilizar todos los Tempos que tengas de MyPublicInbox conseguirlo.

Figura 3: "The Art of Pentesting" El libro de Pablo González en
0xWord para formarse como pentester

Este es el segundo de los libros que ponemos a disposición en inglés en Amazon, como ya hiciéramos hace poco con el libro de Hacking AI: Jailbreak, Prompt Injection, Hallucinations & Misalignment. How to Hack Digital Services Based on LLMs & AI Agents (English Edition) que tambén lo hemos publicado en digital en Amazon, y lo tenéis, si queréis, ya a la venta en el marketplace de Amazon.
Pero no es esto lo único que os contaré durante este mes de Julio de 0xWord. Poco a poco os iré desvelando nuevas cosas que nos llevarán a la evolución de esta editorial, que comenzó como un proyecto paralelo de nuestra querida Informática 64 y que ha tenido mucha vida propia después.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


jueves, junio 18, 2026

Hacking AI: Jailbreak, Prompt Injection, Hallucinations & Misalignment. How to Hack Digital Services Based on LLMs & AI Agents (English Edition)

Hoy, ya con los deberes del cumpleaños cumplido, os dejo una noticia que para mí es muy bonita. Es el inicio de un proyecto nuevo que lleva meses gestándose y que el día 1 de Julio de este año da su comienzo. Pero mientras llega ese día, os dejo uno de sus primeros pasos, que es esta versión en inglés del libro de Hacking IA que publicamos en Español, pero ahora en su versión en Inglés.
Si estás leyendo este blog, probablemente te interese más la versión en Español, pero si tienes algún compañero que no habla nuestra lengua, ya le puedes compartir el enlace del libro en Amazon. Y si te gusta leer en inglés en digital, pues también lo tienes.
En breve ya os iré contando más novedades de este nuevo proyecto en el que voy a comenzar a trabajar con viejos y buenos amigos y compañeros, pero por el momento aquí tenéis un adelanto, que para nosotros es muy especial. 

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


miércoles, febrero 05, 2025

Error "-apple-system Font Not Available" en MS Power Point para MacOS

Hoy os vengo a contar una de esas cosas que me encuentro utilizando todos los días la tecnología, por si os ayuda en algún momento. Y sobre todo, por si has llegado aquí buscando la solución a un error que yo he tenido y he tenido que resolver previamente. En este caso el mensaje de error del título, que sabía por qué se había producido, pero que me costó localizar.

Figura 1: Error "-apple-system Font Not Available" en MS Power Point para MacOS

El mensaje de error "-apple-system Font Not Available" me salió en mi copiar de Microsoft Power Point para MacOS, por una supuesta fuente que había utilizado en una de las diapositivas y que me estaba impidiendo trabajar con normalidad.

Figura 2: Error "-apple-system Font Not Available"

Como me dejaba guardar la presentación, y la presentación no era para compartir o usar en un evento, sino para mí, tampoco me preocupó demasiado, pero en un momento quise exportarlo a PDF y entonces sí que tuve el problema.

Figura 3: La ausencia de la fuente te dificulta la exportación a PDF

Al intentar exportar con la ausencia de esa fuente, se ponía a buscar en Internet, y tardaba una eternidad, hasta que al final tenía que cancelar. No sé si con un time-out mayor al final hubiera sustituido la fuente por otra y listo, pero yo quería resolverlo y sabía por qué había sido.

Figura 4: Se queda "iddle" intentando exportar

El error de la "Font Not Available" se produce cuando copias de otra aplicación y pegas con el estilo original. Es decir, copias y pegas con normalidad, y eso genera automáticamente que se copie y pegue el estilo origen del objeto que estás copiando.

Figura 5: A cancelar y buscar el texto con la fuente not available

Para evitar eso, Microsoft Office tiene una opción desde innumerables versiones atrás en el menú de Paste Special, que es para pegar sin formato -> Unformatted Text, utilizando el formato del punto de destino del objeto, lo que te simplifica la vida, y evita que te pase justo esto.

Figura 6: Paste Special -> Unformatted Text en MS Office

Resolver el problema implicaba repasar todos los textos de la presentación hasta localizar el lugar en el que se encuentra esa fuente. Primero lo hice buscando todos los cuadros de texto, pero me volví loco y no lo conseguí encontrar manualmente. Después probé con las plantillas, y también me volví loco y no conseguí encontrar el texto con la fuente cambiada.

Una búsqueda binaria para acabar antes

Al final, como era MS PowerPoint utilicé una búsqueda logaritmica, en las diapositivas para tardar Log(n) en encontrar el error. Tan sencillo como eliminar la mitad de las diapositivas y probar a grabar. Si daba el error, la fuente maldita se encontraba en la mitad de diapositivas que quedaban, si no, en las que había quitado.

Figura 7: Texto con fuente Calibri (que sí está en el sistema)

Después de eso, volvía a pegar y cortaba la mitad de la mitad donde estaba el error, hasta que localicé la puñetera diapositiva que tenía el texto con la fuente maldita que me estaba dando el maldito error que me estaba ganando la partida.

Figura 8: El número 173 con fuente -apple-system

Al final, lo localicé, y se trataba sólo de un número. Un número que había copiado de una página web de Google Chrome en el que el programador no ha elegido ninguna fuente en los estilos CSS, así que por defecto se aplica -apple-system, la fuente del sistema, que Google Chrome interpreta perfectamente como la de por defecto, pero que no existe como tal en Microsoft Office Power Point.

Figura 9: En el CSS de la Web no se definía fuente.

Al final lo resolví, hice el PDF, y lo pude arreglar, pero como me quitó mucho tiempo, hice las capturas para compartirlo por vosotros, que si alguno lo sufre alguna vez - como ya me pasó con el bug de UX de WhatsApp que a tanta gente le pasó -, podáis arreglarlo fácilmente. Y recordad, siempre Paste Special -> Unformatted Text.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


lunes, agosto 19, 2024

(Tu) MetaShield Clean-Up Online: Descubre qué datos exponen tus documentos

Uno de los proyectos que hemos comenzando este años a cuidar desde Tu.com es MetaShield Protector. La familia MetaShield Protector ayuda a las empresas y particulares a evitar las fugas de información de la compañía por medio de la limpieza de los metadatos, la información oculta y los datos perdidos. Mucho he hablado de esto durante años en este blog y en muchas conferencias.
Para los nuevos - y para los no tan nuevos - quería hacer este artículo para informaros que tenéis el servicio de MetaShield Clean-Up Online disponible en la nueva URL, que es: https://metashieldclean-up.tu.com, donde lo podéis utilizar gratis para saber qué datos filtran tus documentos ofimáticos, tus fotografías, o los archivos que compartes en general con personas a través del correo electrónico, o con todo el mundo a través de la publicación de los mismos en la web.

Para que veáis cómo funciona este servicio, he buscado un fichero Excel que he recibido recientemente y lo he subido para analizar.

En él podéis ver cómo hay un montón de información, como por ejemplo el nombre del usuario del sistema que creó dicho archivo.
También aparece información de la compañía que licenció la versión de Excel con la que se creó este documento, lo que es bastante curioso y puede dar más información de la necesaria.
Otro de los datos es quién modificó el documento, que es otro usuario de la compañía diferente a quién lo creó, lo que nos da un historial de edición del archivo, y dos nombres de usuarios de dicha compañía, sólo con haber recibido un documento Excel.
Pero la información que aparece no se queda ahí, y podemos descubrir marcas y modelos de impresoras, así como versiones de software.
Ya he hablado mucho de la importancia de esta información que muchas veces las empresas entregan sin ningún cuidado, y cómo una compañía que comparte decanas, o centenares de documentos al día, está filtrando mucha información de la estructura de red y de seguridad de la empresa.
En Tu Metashield tenemos además soluciones para aplicar en el correo electrónico de Office 365, en la gestión en los servidores web, e incluso para utilizar vía API en tus propias aplicaciones de gestión documental, así que si quieres ver posibilidades de colaboración, o quieres usar nuestros servicios, puedes contactar con nosotros.

Todas estas herramientas, son fundamentales para implementar una Política de Seguridad de Metadatos para cumplir al Esquema Nacional de Seguridad, marcado por el CCN-CERT nacional en España, y para política similares a lo largo del mundo entero.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, julio 04, 2021

Shaadow: Encuentra al miembro de tu equipo que filtra la información

El día de hoy los vamos a dedicar a hablar de una de las últimas start-up que han surgido en nuestro país enfocadas al mundo de la ciberseguridad: Shaadow. Esta nueva plataforma permite a la persona introducir una “marca de agua” invisible al ojo humano y personalizada en los documentos que se envíen a terceros. ¿Y qué valor aporta eso?, os preguntaréis. La respuesta es bien simple: poder detectar los canales de las filtraciones de nuestros documentos y localizar la fuente u origen de dicha filtración.

Figura 1: Shaadow: Encuentra al miembro de tu equipo que filtra la información

La historia reciente está llena de casos de este tipo que en algunos momentos han puesto en jaque la seguridad nacional de ciertos países, creado conflictos políticos, inestabilidad, etc. como algunas de las consecuencias más graves. El ya sobradamente conocido escándalo del Watergate (en la década de los setenta) o los papeles de Panamá (año 2016) son algunos de los más llamativos, pero puede ocurrir a todos los niveles y suponen un problema muy grande a nivel de pérdidas si hablamos desde el punto de vista empresarial.

Documentos filtrados de tu empresas

Al cambiar la tecnología de la que disponemos, lo han hecho también los métodos para conseguir información privilegiada. Ya no hablamos de ese hombre con gabardina larga que se mantiene en la sombra de una columna de aparcamiento para no revelar su identidad mientras charla con unos periodistas, sino del envío de correos electrónicos con documentos adjuntos que con un solo clic pasan a estar en posesión de una persona que quizás no debiera tenerlos.

Shaadow es una plataforma SaasS que ofrece la posibilidad de marcar esa información de tal manera que, si se publica, o se filtra, podría afectar a nuestro negocio. El proceso, como se puede ver en el vídeo de la Figura 4, es muy sencillo: se sube el documento a la plataforma, se escribe cuáles van a ser esas marcas de agua invisibles para cada una de las personas a las que se quiere distribuir (de forma digital o impresa) y se descargan los documentos ya marcados. Pero lo bueno viene ahora.

Figura 2. Proceso de marcado de Shaadow.

Pongamos que uno de esos receptores filtra el documento a la prensa. Aparece en nuestro ordenador el artículo con una foto del documento, y nos la descargamos. Transformamos esa imagen en un documento PDF, volvemos a la plataforma de Shaadow, subimos el nuevo documento y, en cuestión de segundos, nos devolverá un mensaje con la marca invisible correspondiente a ese ya no tan anónimo "Garganta Profunda".

Figura 3: Proceso de extracción de Shaadow.

Al principio de este artículo hablábamos de casos que tuvieron un impacto muy grande y de los que aún se habla a día de hoy por la importancia de los hechos, pero uno ocurrió hace cincuenta años y el otro, aunque más reciente, fue hace cinco. Se puede pensar que en estos últimos años y con todo el tema de la pandemia y del teletrabajo, las cosas serían más seguras, y nada más lejos de la realidad. 

Filtraciones al orden del día

Hace menos de un año se filtraron documentos de los servicios secretos de Argentina donde se revelaban acuerdos con Estados Unidos, Bolivia o España, pero también la identidad de varios agentes secretos en el extranjero, con el consiguiente peligro que eso supone para su seguridad.

A principios de año, se filtraron los detalles del contrato entre Messi y el FC. Barcelona, pero hace unos días volvieron a sufrir la misma situación solo que con André Cury. Y esta misma semana, nos levantamos con la noticia de que un ciudadano anónimo encontró cincuenta folios con documentación clasificada propiedad de militares británicos con información sobre Rusia y Afganistán (entre otros países). 

Debemos comprender el contexto en el que vivimos actualmente, con una nueva normalidad que propone cada vez más el teletrabajo como solución permanente, donde la información se va a mover más allá de nuestros servidores, sistemas, redes o plataformas. Y hay que controlar cómo se mueven esos documentos, porque los empleados van a tener mucho que ver en la seguridad de la información, y en las filtraciones.

Probar y utilizar Shaadow

La solución que proporciona Shaadow no es una simple marca de agua en los documentos que se va con la impresión o deformación del documento. Ni mucho menos. Puedes imprimir el documento, y deformarlo, y aún seguirá ahí la marca que se puede extraer. El utilizar esta tecnología en tu grupo de trabajo es también  una disuasión ante la posible decisión de una persona de filtrar información, ya sea a los medios o a la competencia. 

Además da confianza tanto a nivel externo como interno en una organización. Si has estado en alguna empresa, seguro que tienes muchas historias de situaciones en las que se generaba un mal clima en el trabajo por la filtración de un documento y se producía una caza del empleado que lo había llevado a cabo, además de sospechas, tiempo empleado y un situación incómoda para todos, pudiendo incluso saldarse con la acusación de alguien inocente.  O el daño que hace a la reputación de una organización el verse expuestos de esa forma. 

Figura 4: Shaadow. Localiza al leaker que filtra los documentos confidenciales de tu empresa

Shaadow es una plataforma SaaS que proporciona una solución actual a un problema no tan nuevo, pero sí creciente, que puedes utilizar de forma personal. Puedes probarla gratuitamente con un documento, marcarlo, y ver si tu documento sale del canal donde lo enviaste con tu marca. Pero si quieres utilizarlo de verdad, tienes planes que te permiten poner distintas marcas, así que si quieres cazar al que filtra la información, puedes hacerlo fácilmente.
Imagina que tienes tres en tu equipo, y uno de ellos está filtrando la información. Pues sin decir nada, marca el mismo documento con tres marcas diferentes usando Shaadow. Después, envíale el correo a cada uno de ellos de forma individual, y si se filtra el documento, súbelo y extrae la marca de agua. Saldrás de dudas sobre quién es el leaker. 
De todas formas, si quieres conocer más en detalle la tecnología, puedes hablar con Isabel Hernández Ruiz, CEO de Shaadow, que tiene su buzón público en MyPublicInbox. Ellos te pueden ayudar a utilizarlo en tu empresa o, si eres una empresa de ciberseguridad, a implementar Shaadow en esquemas de ciberinvestigación para que puedas capturar al leaker de una organización. 

¡Saludos Malignos!


jueves, abril 25, 2019

"Weaponizando Features" de Google Drive para descargar documentos no descargables

En los sistemas de Internet a veces hay características que dan una falsa sensación de seguridad cuando en realidad son "features" más para molestar que para cumplir una determinad misión que, en su confusión, el usuario que la utiliza pudiera creer que ofrece. Y permitidme que explique correctamente esta frase con un ejemplo concreto con la característica que permite configurar un documento de Google Drive como público pero "No descargable".

Figura 1: "Weaponizando Features" de Google Drive para descargar documentos no descargables


Como podéis imaginar, una cosa va contra la otra. Es antinatural que un documento que se pone en Google Drive como público - es decir, que será visualizable por un navegador web - no será descargable. Es un contrasentido porque al final para que el documento se vea en el navegador, el servidor de Google Drive, al final, tiene que entregarlo - de una u otra forma -, produciendo una descarga total o parcial del contenido, en un formato u otro.
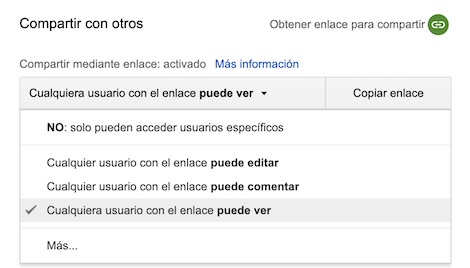
Figura 2: El documento se comparte para "ver", pero no para "editar" en Google Drive

Lógicamente se pueden poner barreras que incomoden la función de descargar el documento, pero si se solventan todas esas dificultades y se "weaponizan" con un script o un proceso automático, dicha "feature" será totalmente inútil, tal y como explicó Chema Alonso con el servicio de "Desbloquéame" en WhatsApp que no ha sido hasta esta última versión que se ha corregido esa "feature weaponizable".

Documentos "No Descargables" en Google Drive

Vamos a ver el ejemplo de todo lo dicho anteriormente con el caso de la opción que permite configurar un documento del que no se permite descargar una copia. Le falta el icono del botón de descargar que aparece normalmente arriba a la derecha. En este caso, el guión de la película "Todos lo saben", publicado en la web de La Academia del Cine.

Figura 3: Documento compartido para leer, pero no se puede descargar (falta la opción)

Con esta opción configurada, además de no aparecer el icono con la opción de descargar el documento, Google Chrome no permite utilizar el comando Cntrl+Shift+C para abrir la consola de comandos, ni ver el código fuente. Ni tan siquiera abrir el documento con otro navegador, ya que lo redirige a Google Chrome.

Weaponización de la descarga

Cómo es lógico, el documento está bajando a nuestro equipo, así que solo hay que buscar la manera de automatizar la captura de esas descargas para obtener el documento completo. La primera "Feature 1" de la que vamos a aprovecharnos es que si pulsamos en la parte de Opciones - el icono de los tres puntos verticales -, entonces Google Chrome deja utilizar otra vez el botón derecho para llamar al menú de opciones de contexto del documento. Entre ellas podemos entonces acceder a la opción de "Guardar Cómo" la página web, y hacerlo como un documento normal en formato HTML.

Figura 4: Opción de "Guardar Cómo" en Google Chrome

A pesar de haber podido descargar esta página, la realidad es que éste documento en formato HTML no estará disponible sin conexión a Internet, ya que lo que hacen Google Chrome y Google Drive es que descargan de Internet cada página del documento a medida que se hace scroll sobre ella, lo que es una buena opción de usabilidad, pero malo para los que queremos conseguir el documento completo.

Para continuar con el proceso de "weaponización", nos tenemos que aprovechar de la “Feature 2”. Lo que vamos a hacer es abrir el documento en  formato HTML con otro navegador, por ejemplo MS Internet Explorer o con Mozilla Firefox, ya que a todos los efectos este archivo es un documento local. Si bien al abrirlo, el archivo HTML sigue pidiendo al servidor la información sobre las páginas siguientes del documento, y el botón derecho está desactivado.

Figura 5: Opción de "Inspect Element" en Mozilla Firefox

Ahora bien, no estamos en Google Chrome, así que si repetimos el uso de la "Feature 1", en Microsoft Internet Explorer y accedemos al menú de contexto haciendo clic con el botón derecho, esta vez nos permite seleccionar la opción “Inspeccionar Elemento” y llegar a las herramientas de desarrollador, como se ve en la Figura 5.

Figura 6: URL de descarga de las páginas del documento como imagen

Desde estas herramientas, ya podemos monitorizar las URL que el archivo HTML pide al servidor para acceder a cada página, usando por ejemplo la pestaña Network en MS Internet Explorer o Mozilla Firefox. En estas URL únicas en formato gráfico, tenemos página a página, todo el documento, las cuales sí son descargables.

Figura 7: Cambiando el número de página bajan todas

Solo deberemos ir moviendo el parámetro page hasta el número total de páginas para obtenerlas todas. Así que ahora ya podemos hacer un script completo que "weaponize" el proceso completo de añadir la opción de descargar el documento de Google Drive.

Weaponizando con un sencillo script

En este ejemplo, donde hice solo un caso manualmente, lo que hice fue generar un script que me hiciera, a partir de una URL todas las que tenía que descargar y las metí en un fichero de TXT. Como he dicho, solo modificando el valor del parámetro "page".

Figura 8: URLS de todas las páginas generadas en un fichero de TXT

En segundo lugar, usar un sencillo WGET para que descargara todas las imágenes y las metiera en una carpeta.

Figura 9: Descarga de todas las páginas

Y por último, renombramos todos los archivos a formato gráfico y los unimos en un único fichero con el comando MERGE.

Figura 10: Unión de todas las páginas en un solo archivo

Con esto tenemos nuestro documento completo descargado en formato gráfico, pero aún podríamos convertirlo a PDF o usar un sistema OCR para ponerlo en formato gráfico.  Depende de lo que quieras hacer con él.

Figura 11: Archivo completo del guión público

Si lo que se trata es de tener un documento único completo para su lectura offline, ya sería más que suficiente, pero si lo que quieres es editar el texto necesitas interpretar las imágenes de las páginas y pasarlas a texto. Yo probé el servicio de Azure de Visión Artificial para reconocimiento de caracteres y no va nada mal.

Figura 12: Reconocimiento de caracteres con visión artificial

Al final, como decía al principio, es antinatural que un documento que se comparte como visible en la red no se pueda descargar en cliente. Si está en el equipo cliente, solo hay que ver cómo weaponizar el proceso y hacerlo fácil. Lo siguiente será hacer una extensión para Google Chrome o Mozilla Firefox que haga todo el proceso automáticamente y listo. Weaponizado.

Autor: Pablo García Pérez

Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares