Mostrando entradas con la etiqueta Fugas de Datos. Mostrar todas las entradas

lunes, junio 08, 2026

OpenAI "Lockdown Mode" para luchar contra (la exfiltración de datos en ataques de) Prompt Injection

Si llevas un tiempo en el mundo de la Ciberseguridad, y has seguido la evolución en los últimos tres años de las vulnerabilidades que más han afectado a los servicios digitales basados en Inteligencia Artificial, habrás visto que las técnicas de Prompt Injection para conseguir que siga instrucciones que no debería y comience a hacer mediante ataques de Jailbreak cosas que no debería hacer, y todas ellas completamente Misaligned con el Prompt original, son las tres más importantes debilidades de los modelos de frontera hoy en día.

Figura 1: OpenAI "Lockdown Mode" para luchar contra el Prompt Injection
(Cabecera en modo cómic hecha con Nano Banana a partir del título. Love it)

Estas técnicas de Hacking IA han demostrado ser el gran talón de Aquiles en el despliegue seguro masivo y a escala de los Agentes IA masivamente. Dar acceso a un agente que vaya a llevar tu identidad y que tenga acceso a tus activos digitales es algo que, mientras existan estas vulnerabilidades por diseño, y mientras no estén lo suficientemente fortificadas, está haciendo que los Agentes AI que más proliferen sean los que están desconectados de la vida personal de cada uno. Y estos, siguen, acarreando riegos de seguridad. Hacen falta más medidas de seguridad en el diseño de estos modelos.
Esta semana OpenAI ha introducido una nueva e importante función de seguridad a la que ha llamado  Lockdown Mode (Modo de Aislamiento) - que me recuerda a mi WordPress in Paranoid Mode -. Esta herramienta opcional está diseñada específicamente para proteger a usuarios y organizaciones frente a los riesgos de la exfiltración de datos provocada por ataques de Prompt Injection, fortificando todo el entorno de ejecución para evitar la conexión remota no autorizada cuando el modelo ha accedido a los datos.
Las técnicas de Prompt Injection se explotan cuando atacantes esconden instrucciones maliciosas en páginas web o archivos externos. Si ChatGPT accede a ellos de forma legítima, el modelo puede ser manipulado y ser Desalineado de su Pormpt original para recolectar datos confidenciales del usuario y transmitirlos a servidores controlados por los atacantes usando diferentes técnicas basadas en navegar a URLs en Internet. Aquí tienes muchos ejemplos de estos ataques:
El objetivo de Lockdown Mode no es evitar que la IA lea los Pompts Injection ocultos, sino actuar como una fortaleza digital que bloquee la fase final del ataque, es decir, las solicitudes de red salientes que harían posible el robo de la información recolectada. 

Para lograr este blindaje (Lockdown), el sistema limita severamente la conectividad de la IA con la red y servicios externos de Internet. Al activarlo, se restringen o deshabilitan drásticamente varias funciones avanzadas de ChatGPT como son:
  • Navegación web en vivo: Se suspende el acceso a Internet en tiempo real; las búsquedas se limitan estrictamente al contenido almacenado en caché. 
  • Deep Research y Modo Agente: Ambas herramientas quedan totalmente desactivadas para evitar que la IA navegue o ejecute tareas de forma autónoma.
  • Descargas e imágenes: Se prohíbe a ChatGPT descargar archivos externos automáticos para análisis y recuperar o mostrar imágenes de la web.
  • Conectividad en Canvas: El código generado dentro de Canvas no tiene permitido interactuar con Internet bajo ninguna circunstancia. 
Esta función ya se está desplegando para usuarios de cuentas personales elegibles y planes ChatGPT Business, activándose directamente desde los ajustes de seguridad de la cuenta. Aunque este modo sacrifica parte de la versatilidad de la IA, ofrece un entorno mucho más controlado que para profesionales que priorizan la confidencialidad, y la seguridad, puede ser de utilidad.

CISOs on the move

Está claro que este tipo de herramientas de seguridad tendrán que ir apareciendo. El ecosistema de seguridad que muchas empresas han creado con una miriada de vendors especializados en diferentes soluciones de seguridad, no va a ser válido para lo que necesitan los servicios digitales basados en IA, todos lo sabemos.
Así que los profesionales de ciberseguridad tenemos que tener muy presentes el impacto de la llegada de la IA a las manos de los creadores de los servicios digitales internos y las manos de los atacantes, porque la presión por el cambio y la evolución en el stack de seguridad va a ser espectacular... ¿la estás sintiendo ya? Pues va a ser aún más intensa, que aún la Inteligencia Artificial no está en la fase de desaceleración ni por asomo.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


viernes, febrero 23, 2024

El FBI alerta a los Cirujanos Plásticos y a sus pacientes por las extorsiones reputacionales

Hace no demasiado leíamos que el FBI alertaba sobre una preocupante tendencia en la que ciberdelincuentes están extorsionando a clínicas y proveedores de material de cirugía plástica y a sus pacientes, tras la filtración de datos confidenciales, entro ellos fotografías, e historiales médicos, extorsionan y coaccionan a las víctimas y les exigen rescate.


Estos ciberataques no sólo buscan el beneficio económico inmediato del grupo criminal, sino que también exponen a los pacientes a un riesgo significativo de daño emocional y a una violación de su privacidad, colocándolos en una posición extremadamente vulnerable, especialmente desde el punto de vista reputacional. Quiero poner de manifiesto y subrayar la importancia de proteger la identidad digital y por ende su reputación. Falta mucha concienciación, pero también medidas reales a ejecutar posteriores a un ataque de estas características.


Cada paciente deposita la confianza en el centro médico que visita no solo en que van a tomar las medidas sanitarias y de profesionalidad suficiente, sino, por supuesto, que van a proteger sus datos. Remarcaría la necesidad imperiosa de mejorar la colaboración entre empresas, especialmente las de atención médica y las agencias de protección de datos. La gestión de la información personal, especialmente después de un incidente de ciberseguridad, requiere un seguimiento continuo para la detección y, más importante, para la eliminación de contenido comprometido, enfatizando el impacto a largo plazo en la reputación y privacidad, particularmente de personajes públicos.

Como experta en gestión de crisis de reputación online y profesional de la protección de identidad digital de personajes públicos y empresas, quiero destacar la importancia de responder de forma proactiva y muy bien coordinada frente a estos incidentes.


La prevención y la formación son claves en la lucha contra la ciberdelincuencia y me gustaría enfatizar la necesidad de que las organizaciones adopten un enfoque holístico hacia la ciberseguridad, considerando tanto las medidas tecnológicas como la educación de los empleados y pacientes sobre los riesgos y las mejores prácticas para proteger su información personal.

La falta de tomar estas medidas, previas, durante y posterior a un incidente genera además un grave incidente contra la reputación de estas clínicas, cómo sería leer titulares donde una clínica bien reputada, que alberga las operaciones de los mayores personajes públicos de un país, o de una ciudad, ha sufrido un ciberataque y las imágenes de antes y después de pacientes están siendo usadas para coacciones y extorsiones, sino que además evidentemente estas bases de datos finalmente siempre acaban filtradas en la dark web y potencialmente después son revendidas y disponibles en la surface (es decir por segundos grupos de usuarios criminales, pero también por cualquier otro usuario.

En mi equipo gestionamos a diario la eliminación de contenido de información personal y corporativa, así como el desposicionamiento de contenidos que se resisten mucho más y que en ningún caso aportan un beneficio a la empresa o el personaje público y que una vez ha sido expuesta debe ser retirada o relegada a posiciones que no sean fácilmente encontrables. Para mí, no es suficiente con detectar y responder a un incidente. 
Es fundamental trabajar en la eliminación de datos comprometidos de la red, lo que a menudo implica superar desafíos legales y técnicos significativos, pero lamentablemente muchas empresas en las reuniones de briefing nos responden, “ah si ya sabemos que se filtró la base de datos, ya la tenemos detectada”, pero no hacen una eliminación de esas copias que están por todo internet. Para mí, incluir esta perspectiva en la forma de gestionar los incidentes, fue el motivo por el cual abrimos el SOC Reputacional en la empresa hace ya 9 años.


En resumen, los incidentes de ciberseguridad en el sector de la salud, especialmente aquellos que afectan a proveedores de cirugía plástica, requieren una respuesta robusta y multifacética que incluye tecnología avanzada, políticas claras de privacidad, educación continua sobre riesgos cibernéticos, y una cooperación estrecha entre clínicas, agencias de protección de datos, y profesionales de la protección de marca que sepan gestionar esta crisis. La protección de la identidad digital y la ciberseguridad de los datos personales son fundamentales para preservar la confidencialidad, la reputación y el bienestar de los pacientes en el largo plazo.

Un saludo,

Autor: Selva Orejón, CEO de Onbranding

sábado, enero 06, 2024

Whatsapp INT: Cómo buscar (y encontrar) números de teléfono, mensajes y fotografías a través de los Enlaces Universales

Los enlaces universales de Whatsapp permiten el envío de mensajes directos a los usuarios sin la necesidad de que el destinatario del mensaje tenga que estar en la lista de contactos del dispositivo que utiliza este servicio para el envío de mensajes. Basta proporcionar el número de teléfono para que el servicio de Whatsapp envíe el mensaje al destinatario y éste lo reciba directamente en la app de Whatsapp. 

Figura 1: Whatsapp INT: Cómo buscar (y encontrar) números de
teléfono, mensajes y fotografías a través de los Enlaces Universales

Es habitual encontrarse esta forma de envío de mensajes en aplicaciones de mensajería o negocios para recibir mensajes de potenciales clientes. Por el contrario, desde el punto de vista de la seguridad y privacidad de los usuarios, presenta la desventaja de dejar al descubierto datos de carácter personal, como números de teléfono, mensajes enviados o la fotografía de perfil de los usuarios.

Nuevo libro de Luis Márquez en 0xWord.

Esto es parte de las técnicas WhatsApp INTelligence: OSINT en WhatsApp, de las que Luis Márquez escribió un libro en 0xWord que podéis compraros y leer, y de las que Chema Alonso habla muchas veces, como esta que tenéis por aquí que impartió en Osintomático 2022 "WhatsApp Intelligence: Jugando con Leaks" y la continuación en OpenExpo Europe 2022 titulada: "(WEB) ScrAPIficar & Weaponizar WhatsApp" que os dejo aquí:
Y de esto vamos a hablar en el artículo de hoy, donde vamos a ver cómo encontrar las Fugas de Información por culpa de los Enlaces Universales de WhatsApp, y que seguro que te son de utilidad en alguna investigación.

Enlaces universales de Whatsapp

Los enlaces universales son un método muy utilizado por las apps para enviar un mensaje a una cuenta de WhatsApp. Realizan una petición de la forma:
  • https://wa.me/número?text=mensaje
Donde número es un número de teléfono completo en formato internacional y mensaje es el mensaje a enviar. Un ejemplo de inclusión de un mensaje es el siguiente:
  • https://api.whatsapp.com/send/?phone=34612345678&text=Quedamos+Luis
Whatsapp permite también la creación de enlaces universales realizando peticiones a través de su API de la forma:
  • https://api.Whatsapp.com/send?phone=número&text=mensaje
Donde número es el número de teléfono en formato internacional y mensaje el texto que se quiere enviar.

Figura 4: Mensaje enviado utilizando los enlaces universales de Whatsapp.

En las siguientes imágenes se puede ver un ejemplo de envío y recepción de un mensaje haciendo uso de los enlaces universales de Whatsapp.

Figura 5: Mensaje recibido a través de los enlaces universales de Whatsapp.


Dado que los enlaces universales que WhatsApp proporciona para una comunicación más sencilla y eficaz, no dejan de ser URLs, lo que puede llevar a que sean indexadas y se conviertan en fugas de información.

Fugas de información en los servicios de Whatsapp a través de los Enlaces Universales

En los dispositivos Android existe el riesgo de que la app utilice los enlaces universales junto al buscador Google Chrome y éste registre la actividad de uso de los enlaces universales. 

Figura 6: Configuración por defecto que permite a Google registrar
toda la actividad que hace en la web a través de un dispositivo.

Debido a que Google registra toda la actividad que se realiza en la web a través de un dispositivo para optimizar las búsquedas de los usuarios, la probabilidad de que Google recabe la información de los enlaces universales es muy alta. 

Obtención de los números de teléfono de los destinatarios de los mensajes

Haciendo un poco de Hacking con Buscadores en Google, sobre los enlaces universales (wa.me y api.Whatsapp.com) y usuarios de España (prefijo 34), el buscador devuelve resultados en los que se aprecian números de teléfonos de los destinatarios de los mensajes, como se muestra en las siguientes imágenes.

Figura 7: Fugas de información de teléfonos de usuarios
españoles de Whatsapp presentes en Google.

Algunos son números públicos de empresas que utilizan WhatsApp como fuente de información, pero veréis que también hay muchos de particulares.

Figura 8: Fugas de información de teléfonos de usuarios
españoles de Whatsapp presentes en Google.

Obtención de los mensajes y números de teléfono de los destinatarios

Realizando un poco de Hacking con Buscadores en Google para tratar de obtener los mensajes enviados a usuarios de España, el buscador también devuelve resultados en los que es posible conocer los mensajes de texto y a quiénes han sido enviados.

Figura 9: Fugas de información de mensajes y números de
teléfono de usuarios españoles de Whatsapp presentes en Google.

Esto es porque algunos de estos mensajes están pre-configurados en webs de negocios, de servicios online, o plataformas webs que permiten crear estas URLs para interactuar con WhatsApp desde dentro del servicio o app.

Obtención de las fotografías de los perfiles de Whatsapp de los destinatarios de los mensajes.

Existen destinatarios de los mensajes que en su perfil de Whatsapp utilizan su fotografía personal visible para cualquier usuario que conozca su número de teléfono. Como se ha comentado, una de las ventajas de utilizar los enlaces universales de Whatsapp es precisamente que el remitente de los mensajes no tiene que estar registrado en la agenda de contactos.

Figura 10: Fotografía personal y nçumero de teléfono
de uno de los destinatarios de un mensaje.

Cualquier usuario conozca el funcionamiento de los enlaces universales, sólo tiene que poner en ellos el teléfono de un destinatario para que Whatsapp le muestre la información vinculada a su perfil, como su fotografía personal, si es que el destinatario ha sido poco cuidadoso con su privacidad y tiene visible su perfil para todo el mundo.

Los números de teléfono personales son datos de carácter personal.

Según la Ley de Protección de Datos (LPD), son “datos de carácter personal cualquier información concerniente a personas físicas identificadas o identificables”. Se considera identificable toda persona cuya identidad pueda determinarse, directa o indirectamente, en particular mediante un número de identificación o uno o varios elementos específicos, característicos de su identidad física, fisiológica, psíquica, económica, cultural o social. 

Una persona puede ser identificada directamente por su nombre y apellidos o indirectamente por un número de teléfono, una matrícula de un coche, un número de la Seguridad Social, y una dirección de correo electrónico.  El número del documento nacional de identificación (DNI) o el número del pasaporte son, por tanto, datos de carácter personal.

Con los números de teléfono hay que diferenciar si son profesionales o personales, pero como hemos visto en este caso con estas URLs, al igual que ya vimos en el pasado con las URLS de las Invitaciones a los Grupos de WhatsApp que descubrían tanto los grupos como los datos de las personas enloradas en ellos, hay que tener un cuidado especial

Los números de teléfonos profesionales o de empresa quedan excluidos del alcance de la Ley de Protección de Datos, mientras que los segundos encajan perfectamente en la definición de dato de carácter personal, y en particular, los números de los dispositivos móviles. El uso de los dispositivos móviles, que asignan un dispositivo a un titular, hace que el número del dispositivo móvil hagan a una persona identificada o identificable.

Cómo solucionar las Fugas de Información en el servicio de Whatsapp.

Dado que las fugas de información presentadas en este artículo se producen por el envío de datos de carácter personal y sensibles como parámetros de la URL utilizando el método GET de HTTP y la posterior indexación de los mismos por parte de los buscadores, lo primero sería enviar los parámetros por POST y no por GET.


En segundo lugar habría que tratar el problema de la indexación de Whatsapp. Algunos podrían pensar que con poner en los ficheros https://wa.me/robots.txt y https://api.Whatsapp.com/robots.txt las líneas Disallow: /send?phone=, Disallow: /send?text= podría impedir a Google y a cualquier buscador añadir la información personal de los usuarios de Whatsapp que reciban información a través de los enlaces universales, pero por desgracia no es así.

Figura 14: Mensaje en el fichero “api.Whatsapp.com/robots.txt”
para advertir no recoger de manera automatizada datos de Whatsapp.

Si nos fijamos en el contenido de los ficheros anteriores, incluyen el siguiente aviso: “Prohibida la recopilación de datos en WhatsApp a través de medios automatizados”. Resulta curioso que Whatsapp realice esta advertencia y Google almacene los datos de los usuarios utilizados por Whatsapp, pero es que los servicios de indexación son un caos. 
En el año 2017 Chema Alonso advirtió de más de 79.000 URLs indexadas de Gmail en Google y Bing en su charla "No me Indexes que me cacheo" y la respuesta de Google fue la que podéis ver en la imagen: "Si Google consigue la URL de un sitio por un enlace en otro lugar, entonces no afecta Robots.txt", que es lo que sucede aquí. WhatsApp ha prohibido la indexación, pero Google ha encontrado las URLs por otro sitio.


La única solución que le quedaría a Whatsapp sería eliminar esas URLs una a una pidiéndoselo a los buscadores, pero es sin duda, una medida ineficaz porque algunas empresas quieren que su dirección de contacto vía WhatsApp se indexe. Es un problema en el que tanto Google, como el usuarios, como el sitio como WhatsApp deben hacer el trabajo.

Saludos,

Autor: Amador Aparicio, CISO (Chief Information Security Officer) de la empresa Zunder, escritor de los libros “Raspberry Pi para Hackers & Makers: PoCs & Hacks Just for Fun!” y "Hacking Web Technologies 2ª Edición"  y Miembro del Grupo de Investigación en Ingeniería de la Privacidad del Departamento de Informática de la Universidad de Valladolid.

martes, junio 06, 2023

Transferencia de archivos privados con Tranxfer y marcados contra filtraciones con Shaadow.io

Los equipos de Shaadow.io y Tranxfer nos hemos unido para darnos una solución frente a un problema diario. Una pandemia, un mundo globalizado y la constante digitalización de las empresas, son las motivaciones detrás esta alianza. Los canales digitales han abierto la puerta a un nuevo modelo de comunicación, más rápido y eficiente, y se ha multiplicado el intercambio de información, y el envío de documentos entre empleados y entre empresas.

Figura 1: Transferencia de archivos privados con Tranxfer
y marcados contra filtraciones con Shaadow.io

Cómo consecuencia de esta masificación de envíos, se pierde mucho del control que tienen las empresas cuando estos archivos se comparten en la red y el entorno de trabajo de los empleados, y pasan a enviarse vía plataformas de transferencia de documentos públicos a través de Internet. 

Shaadow.io

Fue para resolver dicha problemática, por lo que nació “Shaadow.io”, que identifica el origen de un documento que aparece filtrado en la red. Tienes en este blog publicados algunos artículos sobre Shaadow.io que ayudan a explicar bien cómo se puede utilizar esta tecnología para proteger la información.
Shaadow.io crea marcas invisibles al ojo humano y las inserta en los documentos, generando copias únicas para cada usuario. Estas marcas permiten, en caso de detectar una filtración de información, a quién pertenece este documento.


El vídeo anterior es una situación en la que una empresa o un ejecutivo se puede encontrar constantemente, pero es que estas marcas han ayudado a compañías a lograr defender sus activos legalmente y ganar juicios millonarios, como la marca que que puso ATARI en su juego CENTIPEDE que le ayudó a ganar la contienda legal.

Tranxfer

Por su lado, Tranxfer es una solución B2B para el envío de documentos a través de Internet entre personas, en un entorno privado y seguro. Los administradores de la compañía tienen control sobre qué documento se envía, quién lo envía, a donde lo envía, quién y desde dónde lo ha descargado, cuántas veces y durante cuánto tiempo está disponible.
Una solución que evita que la información de tu compañía esté colgada en URLs públicas en plataformas de transferencia de archivos gratuitas en Internet, que hace que el control de la información que tienes en tu empresa sea nulo.

Tranxfer + Shaadow.io

Volviendo al contexto actual, con el elevado número de ciberataques que ocurren día tras día no para de crecer, y las filtraciones de documentos de empresas están cada día llenando los titulaares de las noticias, hemos decidido acordar la integración de Shaadow.io en la plataforma “Tranxfer”, dónde desde ahora también se pueden marcar los documentos con la marca invisible y localizar las fugas de documentos de tu compañía.

Figura 4: Tranxfer y Shaadow.io se han integrado para el control de la información enviada

Ahora enviar archivos seguros y marcarlos para detectar posibles fugas de información es más fácil e intuitivo. Solo tienes que acceder al panel principal de Tranxfer, e introduce los destinatarios, el asunto y el mensaje del correo electrónico, en la parte izquierda del interfaz.

Figura 5: Panel principal de Tranxfer

Una vez hecho esto, solo queda subir el documento al espacio destinado para ello en la parte derecha de la pantalla, y activar la marca invisible de Shaadow.io, tal y como ves en la imagen siguiente, pulsando en el icono de la huella dactilar.

Figura 6: Activación de Shaadow.io en Tranxfer

Hecho esto, ya se puede enviar la transferencia pulsando sobre el botón de “Enviar de forma segura” y le llegará una notificación por correo electrónico a todos los destinatarios. Los usuarios, cómo emisores, podrán acceder a la trazabilidad de la transferencia y ver todos los movimientos que están haciendo los destinatarios.

Figura 4: Resultado de la extracción de la marca Shaadow.io

En caso de que el documento apareciera filtrado, sólo con hacer una foto de éste y hacer la extracción de la marca tanto desde la plataforma Shaadow.io como también desde Tranxfer, podremos extraer la marca oculta y saber quién es el responsable de entre los destinatarios a los que se le envió la transferencia de este documento.
aaa
Figura 5: Transferencia de archivos privados con Tranxfer
y marcados contra filtraciones con Shaadow.io

Puedes ver en este vídeo cómo funciona el proceso completo y paso a paso del  marcado de archivos con la tecnología Shaadow.io en Tranxfer. Y si quieres integrar Shaadow.io en tu plataforma, o en tus procesos de control de información, en proyectos DLP, GDPR, o detección de fugas de datos o enemigos internos, no dudes en ponerte en contacto con nosotros. Escríbeme, y yo te ayudo con el proceso completo.


sábado, julio 23, 2022

(Web)ScrAPIficar & Weaponizar WhatsApp (1 de 4)

Para la charla de OpenExpo Europe 2022, este año quise preparar un pequeño ejemplo para explicar cómo hacíamos la "Weaponización" de "Features" Client-Side mediante la construcción de un servidor de APIs que permitieran crear scripts para automatizar ataques. Vamos, continuar los trabajos que habíamos hecho anteriormente de explicar cómo los "leaks" y las "weaknesess" en plataformas se puede explotar incluso sin que existan APIs, utilizado herramientas de WebScrapping o de QA-Automation, como vamos a ver al final.
Pero todo este "mumbo jumbo", es mucho más sencillo de lo que parece, así que dejadme que resuma en estos tres artículos qué es lo que hay detrás, y luego podéis ver la charla en vídeo para entender mejor todos los ejemplos y consecuencias. Primero, vamos a empezar definiendo lo que vamos a utilizar, de forma muy simple, y luego vemos cómo utilizamos todo. Y como había que poner un ejemplo, pues lo vamos a ver todo con WhatsApp.

"Leak" o Filtración de Datos en WhatsApp

En el mundo de la seguridad, entendemos como "leak" o "Fuga/Filtración de Datos" cuando una herramienta, plataforma o servicio, deja que un dato que pertenece a otra persona, empresa o usuario de dicha plataforma, sea accedido sin control de un tercero. 
En el caso de WhatsApp, que le damos mucha caña ya que nos encanta el Hacking de iOS: iPhone & iPad donde WhatsApp es uno de los juguetes preferidos como vimos en el caso del Guided Access y las Fotos Hidden en iOS, existen algunos "leaks" muy conocidos de información, que la plataforma deberá arreglar en algún momento, pero que a día de hoy no ha corregido, como son:

- Conocer si una persona está online o no: Esto, el usuario de WhatsApp no puede controlarlo nunca. Siempre que esté online, todos los contactos de su agenda tendrán la capacidad de saberlo, lo que es peligroso.

Figura 3: Tus contactos siempre pueden saber cuándo estás Online.
Es una característica de "Engament" que fomenta el uso de WhatsApp

- Compartir el nombre configurado: De igual forma, con cualquier mensaje que se envíe de WhtasApp, siempre, siempre, siempre, va la información de tu usuario. No hay forma humana de evitar esta filtración, que algunos estafadores han utilizado. 


- El "leak" del corrector ortográfico: Realmente es más de iOS que de WhatsApp, pero lo cierto es que escribir en WhatsApp en iPhone mensajes, hace que por defecto comience en mayúscula, mientras que en la versión WhatsApp Web o WhatsApp Desktop no. Un pequeño leak que te la puede jugar.

- El cambio de móvil por las alertas de seguridad: Cuando cambias de terminal móvil, si tu contacto tiene las alertas de seguridad, siempre recibirá una alerta de seguridad que le avisará. Se supone que esta alerta debe ayudarte a evitar los ataques de "me he cambiado de número".

Estos casos anteriores, son dos ejemplos de "leaks" que no hay forma humana de controlar, pero luego existen otros que sí son controlables, pero que en la configuración por defecto no lo son, como por ejemplo que todos tus contactos pueden ver tu foto por defecto o ver la última hora de conexión.

Figura 5: Valores de Last-Seen en WhatsApp

A estas configuraciones por defecto, hay que sumar además, las configuraciones que NO deberían existir, como que "Everyone" pueda seleccionarse para ver tu foto de perfil, la información sobre ti, o cuando ha sido la última vez que has estado conectado. Seleccionar "Everybody" no tiene ningún valor positivo para un usuario, y si selecciona estas opciones, lo único que está haciendo es dar información a quién no debe. El único sitio donde puede tener algún sentido es en el uso de estas opciones para los canales de WhatsApp de empresas y compañías, pero para el usuario, no deberían existir nunca.

"Weaponizar Features" en WhatsApp

En el mundo de la seguridad hablamos mucho de utilizar una "Feature" o "Característica" para crear un esquema de ataque. En el mundo de WhtasApp se hace muchas veces, y ha llevado a construir algunos ataques muy curiosos sobre la plataforma, como los que hemos visto que han llevado a diferentes tipos de ataques, como son:

- Ataque de Denegación de Servicio a WhatsApp: Weaponizando el bloqueo de cuenta por robo y bloqueando el envío de mensajes de SMS para inicio de sesión de un usuario haciendo intentos infinitos desde una máquina virtual. Al final, se utilizan dos características de seguridad, como son, la de limitar el número de intento de sesiones fallidos bloqueando los SMS, y la de bloquear una cuenta de WhtasApp de un teléfono robado por medio de un mensaje de e-mail.

- Averiguar la ubicación de una persona por los estados de WhatsApp: Se trata de averiguar desde qué dirección IP - y su geolocalización aproximada -  se conecta un contacto tuyo que pulsa en un enlace los Estados de WhatsApp. Se aprovecha de que WhatsApp da la hora exacta a la que un contacto ha visto un estado tuyo.

- Averiguar la ubicación de una persona por una canción compartida en un chat: Se aprovecha de que WhatsApp hace preview de enlaces y se puede crear un enlace que simule perfectamente ser una canción de Spotify. Por ejemplo, Facebook, cuando haces clic en un enlace externo avisa claramente de a donde va el enlace y te deja decidir si estas seguro o no.

Figura 8: La primera URL hace el Preview de la canción porque:
1) Tiene un dominio y 2) no lleva parámetros

- Desbloquear un usuario por medio de un grupo de WhatsApp: Aprovechando que la configuración de WhatsApp no permitía evitar que te añadieran a grupos usuarios que no están en tus contactos, se podía crear una plataforma como Desbloqueame que permitiera a cualquiera desbloquearse de una persona y enviarle mensajes otra vez.

En todos estos casos estamos hablando de "features" o "características" de la plataforma, en este caso de WhatsApp, que no son seguras, y que alguien puede automatizar para realizar un ataque, o como se dice en el mundo anglosajón del hacking "Weaponizar" para conseguir un objetivo. 

"Weaknesses" o "Debilidades" vs. "Bugs" en WhatsApp

Por supuesto, en los casos anteriores, donde se "Weaponiza" una o varias "Features" inseguras, estamos hablando de un problema de seguridad. En muchos casos no hablamos de que pueda ser un "Bug" o "Fallo" de seguridad, pero sí una "Weakness" o "Debilidad" en la seguridad de la plataforma. Me explico para que lo entendáis. 

En el caso de WhatsApp o Telegram se puede configurar una protección para que nadie, sin poner el Passcode, el Verificación en Dos Pasos o la cara con FaceID, pueda ver tus conversaciones de mensajes. En Instagram, no. Es decir, si una persona accede a tu terminal de teléfono y entra en tu cuenta de Instagram, podrá ver todas tus conversaciones, mientras que en WhatsApp o Telegram, si has configurado esa opción de protección no podrá.  ¿Tiene un fallo de seguridad Instagram? No, porque han decidido que sea así, pero sí que podríamos decir que tiene una "Weakness" o debilidad de seguridad.

En los ejemplos anteriores, cuando ya estas debilidades se han mostrado útiles para la automatización de ataques, es cuando las subimos de "Weakness" a "Bug" y se añaden protecciones extras, que ayuden a proteger a los usuarios contra ese tipo de esquemas de ataque. En el caso de WhatsApp, para entender la diferencia entre una "Weakness" y un "Bug" podemos estudiar dos casos diferentes que se pueden entender.

- WhatsApp Screen Lock FaceID ByPass: Este fue un bug que encontré yo en WhatsApp, y que permitía a un usuario saltarse la protección de Screen Lock con FaceID en WhtasApp. La idea era tan simple que, haciendo una re-lllamada a un contacto de WhatsApp desde la lista de llamada de iPhone, se podía saltar la protección de WhatsApp Screen Lock con FaceID y sin autenticarte, ver en la pantalla de la llamada todos los mensajes de todos los chats de WhatsApp que estaban llegando. Esto era un bug, lo notifiqué a WhtasApp y lo corrigieron en la siguiente versión.


Figura 10: WhatsApp for iPhone Screen Lock ByPass PoC

- Comó pueden espiar tus horarios con WhatsApp: En este caso es tan fácil cómo mirar cuándo un contacto está "Online", como hemos visto antes, este es un "leak", porque los usuarios de WhatsApp no tenemos capacidad de evitar que el resto lo sepan, y se podría monitorizar - como vimos en el caso que publicamos en el blog - y como vamos a ver en este articulo. 

Figura 11: Monitorización constante de contactos para hacer un
Time-Line de conexiones de un contacto entre Online y Last-Seen.

¿Es un "bug"? No. ¿Es un "leak"? Sí. ¿Es una "Weakness"? Sí. ¿Es "Weaponizable"? Pues también, como vamos a ver en este artículo. ¿Debe arreglarse esto? Definitivamente.

¡Saludos Malignos!

******************************************************************************************
******************************************************************************************

Autor: Chema Alonso (Contactar con Chema Alonso)  


viernes, abril 15, 2022

Cómo poner una marca oculta Shaadow a los documentos IMPRESOS que entregas para saber quién lo filtró

Una de las ventajas del uso de Shaadow.io es que aquellos documentos marcados con esta plataforma permiten la trazabilidad de los mismos aunque hayan pasado del formato digital al físico. Es decir, podremos saber la identidad de la persona que lo ha filtrado porque la marca y la información insertada en ellos con la tecnología de Shaadow.io se mantendrá aunque dicho documento sea impreso, escaneado, fotografiado o se le haga una captura de pantalla.

Figura 1: Cómo poner una marca oculta Shaadow.io a los documentos
IMPRESOS que entregas para saber quién lo filtró

Hasta ahora, la mayoría de soluciones de trazabilidad documental se basaban en la inserción de una serie de metadatos que se perdían en cualquiera de los escenarios anteriores. Si atendemos a las últimas noticias de filtraciones, observaremos que además son los más comunes: el contrato de Messi que destapaba El Mundo el año pasado había sido claramente impreso y, posteriormente, escaneado. Más reciente es el caso de los documentos filtrados acerca de las negociaciones entre Rusia y la OTAN, cuyos papeles fueron filtrados a El País por medio de fotografías (y/o una app destinada a escanear documentos con el teléfono móvil).


Actualmente, todo el mundo cuenta con esos dispositivos, y hacen falta tan solo unos segundos para que un tercero se haga con la información confidencial de otra persona si tiene acceso a esos documentos. Y por eso el artículo de hoy. Ya vimos en el primer artículo cómo utilizar Shaadow.io para localizar al miembro que filtra los documentos de una organización, y vimos cómo utilizar Shaadow.io para marcar la documentación que nos piden online las empresas y organizaciones con el objetivo de saber, si se filtra en el futuro, quién fue el responsable. Hoy vamos a ver el mismo proceso, pero con documentos impresos en papel.

Figura 3: Shaadow. Localiza al leaker que filtra los documentos confidenciales de tu empresa

Lo primero que haremos será seleccionar un documento, por ejemplo un CONTRATO DE ARRAS. Para este caso de uso protegeremos un contrato de arras tipo, empleados en operaciones de compra-venta de fincas. Una vez hecho esto, y habiendo creado un perfil en shaadow.io previamente, abrimos nuestro usuario y nos vamos a la zona de “Marcar” del menú lateral izquierdo, pinchando en “Marcar y descargar”.

Figura 4: Marcar y Descargar para luego IMPRIMIR

En el formulario, seleccionamos dicho contrato e introducimos las marcas con las que queramos protegerlo. Cada una de estas marcas vinculará una copia del CONTRATO DE ARRAS original con el destinatario al que la enviaremos. En este caso y al tratarse de un contrato de arras, utilizaremos las siguientes:
  • nombre.apellido@banco.com
  • nombre.apellido@inmobiliaria.es
  • nombre.apellido@bufeteabogados.com 
  • nombre.apellido@notaria.com.
Figura 5: Marcas a poner en cada documento IMPRESO

Una vez introducidas pulsamos en “Subir” y el sistema procesará cada una de ellas. Cuando el proceso haya finalizado, podremos descargar un .zip que contendrá cada una de las copias protegidas.

Figura 6: CONTRATOS DE ARRAS marcados listos para imprimir

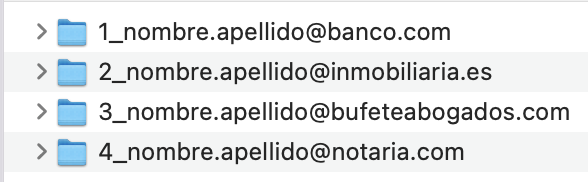
En este caso, el fichero ZIP contendrá cuatro carpetas, una por cada marca. En cada una de ellas encontraremos el PDF que hayamos procesado pero con su correspondiente marca invisible, listo para enviar al interesado.

Figura 7: Los cuatro CONTRATOS DE ARRAS marcados listos para IMPRIMIR


Ahora, imprimimos los contratos, nos sentamos en la mesa, y los firmamos con nuestros bolis o plumas. Son cuatro documentos impresos, con marcas Shaadow.io totalmente invisibles. Pongamos por caso que uno de esos documentos se filtrase, intencionadamente o no, porque la cadena de custodia del mismo ha fallado. Por ejemplo, si alguien que lo imprimió para firmarlo lo ha descuidado y un tercero ha aprovechado la circunstancia para tomar una fotografía con su móvil.

Si esa fotografía llega hasta nosotros o se publica, tal y como aparece en la siguiente imagen, podremos determinar quién ha sido el culpable u origen de la filtración. Solo con una FOTO del documento IMPRESO, será suficiente.

Figura 8: FOTO del CONTRATO DE ARRAS IMPRESO y 
enviada por WhatsApp que queda pulibcada.

Cogemos la imagen y, como creadores de la marca, la procesamos en la plataforma de shaadow.io. Para ello entramos con nuestro perfil y nos vamos a la zona de “Extracción”, donde elegimos el documento (ya sea en formato PDF o JPG) y le damos al botón de “Subir”.

Figura 9: Extracción de marca de la foto de WhatsApp

Una vez hecho esto, la plataforma de Shaadow.io nos devolverá como resultado quién de las cuatro personas con acceso a ese documento ha sido la culpable de descuidar la cadena de custodia. En este caso, la marca que aparece en la imagen filtrada es nombre.apellido@bufeteabogados.com, lo que nos permitirá emprender acciones legales contra ellos por no proteger del modo más adecuado nuestra información.

Figura 10: De la foto del CONTRATO de ARRAS IMPRESO
y enviado por WhatsApp se puede extraer la marca Shaadow.io

Como ya se ha indicado anteriormente en este artículo, una de las formas más habituales de filtración de documentación confidencial de manera deliberada es a través de la ruptura de los medios de protección y trazabilidad digital más extendidos, aprovechando su vulnerabilidad o inefectividad en formatos físicos (Impresiones), ante capturas de pantalla (Screen-grabbing) o fotos robadas con el móvil.


Hay métodos que no dan acceso a esos documentos o a su impresión si no se tiene una acreditación para ello, pero es adecuado complementar estas herramientas con otras que cierren los posibles agujeros que puedan surgir ante determinadas prácticas. Una de ellas es Shaadow.io, que nos protege en circunstancias y escenarios en las que otras tecnologías basadas en  Blockchain, que solo prevalecen en el formato digital, no tienen capacidad de acción. 

Un saludo,

Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares