Mostrando entradas con la etiqueta OpenSSL. Mostrar todas las entradas

miércoles, marzo 04, 2026

Cómo comprobar si un Web Site es Quantum Ready con Post-Quantum Cryptography usando Radar

El equipo de Radar en Cloudflare sigue añadiendo transparencia a lo que sucede en Internet, y apoyando al despliegue de un Post-Quantum Ready Internet, y han añadido recientemente nuevas opciones en la plataforma para ayudarnos a entender mejor lo que está sucediendo, además de ponernos una tool para verificar si un sitio está listo, y también para poder analizar el tráfico por bots, humanos, y en los diferentes sistemas autónomos o países.
Si te interesa el mundo de Quantum Security, te recomiendo encarecidamente el libro de "Quantum Security: Tecnología Cuántica & Ciberseguridad. Criptográfica Cuántica y Post-Cuántica" que hemos escrito sobre estos temas junto con la Universidad de Deusto, que se puede adquirir en 0xWord. 
Además, antes de meternos con las novedades de Radar, te recomiendo estos artículos donde he hablado previamente de esta maravilla de OpenData para todos en Internet, que seguro que te mola descubrir si no lo conoces bien.
Pero hoy toca hablar de las novedades en Transparencia en Post-Quantum Cryptography, y para ello vamos a comenzar por la vista general de las peticiones de tráfico HTTPs que soportan PQC, que como podéis ver son del 54,7% hoy en día, y creciendo. 
Sin embargo, si miramos la división por tráfico de Humanos vs. Bots, los números son más positivos con los humanos - que utilizan navegadores con soporte HTTPS PQC - que con los Bots, que siguen usando librerías sin soporte PQC todavía.
Mientras que el tráfico humano es superior al 65%, el tráfico de los bots con soporte de PQC es menor del 31%, así que nos queda mucho que mejorar. Lógicamente, para ellos tiene un coste de rendimiento que en tráfico masivo están optimizando.
También me ha gustado la nueva vista por Países y por Sistemas Autónomos, donde se puede hacer un análisis regional y de responsables de redes de Internet en ISPs para ver quién está avanzando o no en el Quantum Readiness.

Así que si filtramos por país, por ejemplo, España, podemos ver el tráfico PQC que se genera en las redes de dicho país, que en nuestro caso, es un poco más alto que la media, como podéis ver aquí.
También, cuando te conectas con radar, puedes analizar si tu conexión está soportando PQC o no, que en mi caso, como podéis ver aquí, sí que está soportándolo. Claro, era fácil de saber que era así, porque tengo el cliente WARP instalado - deberías tenerlo tú para navegar por Internet siempre -.
Y ahora también tenemos una nueva vista que permite ver el soporte de los servidores web conectados detrás de Cloudflare, pero alojados remotamente. Para ello, Cloudflare intenta hacer un bridge PQC, y muestra cuál es el porcentaje de estos servidores que están listos con el TLS 1.3 en modo híbrido.
Cloudflare permite a los servidores que tengan soporte PQC además notificar mediante un API que su método por defecto preferido es PQC. Pero si quieres comprobar cómo se está comportando un determinado servidor, puedes analizarlo tú mismo, con el nuevo Scanner de PQC para servidores.
Si lo probamos con el domino de Cloudflare Pages donde alojamos el juego del Arkanoid migrado de C++ a Typescript, el resultado es, como era de esperar porque está en la plataforma de Cloudflare, que sí que tiene soporte PQC.
Y puedes probar cualquier otro dominio, como por ejemplo un dominio de IBM, podemos ver qué resultado nos está dando con esta herramienta.

Si te mola esto, recuerda que tenemos por delante el  Curso de Especialización en Quantum y Post-Quantum Computing para Ciberseguridad que tendrá lugar durante el mes de Abril. Una formación que será 100% online, y que la daré con mis compañeros de mil proyectos, y además de Pablo García Bringas y de mí, estarán Carmen Torrano, Fran Ramírez, Javier Álvarez y Pablo González, con alguna incorporación extra sorpresa que os contaré más adelante.

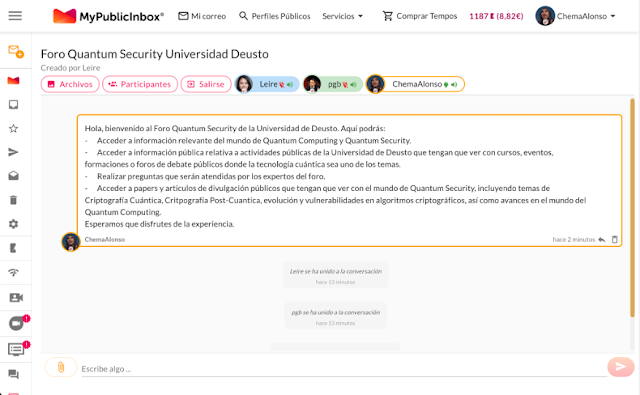
Y que si quieres estar al día de estos temas, tenemos un Foro Online Público que funciona desde Septiembre de este año en MyPublicInbox, donde se comparten temas de Quantum & Post-Quantum Security, así que si quieres estar informado puedes entrar libremente y suscribirte.
Además, aquí te dejo todos los artículos que he publicado en este blog sobre estos temas por si quieres leer con calma todo. 
Espero que estos temas te estimulen a ir haciendo cada día más cosas con las tecnologías alrededor del mundo cuántico, porque cada día vamos a ver nuevos avances al respecto. 

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


lunes, enero 05, 2026

Cómo funciona LavaRand para generar Cryptographically-Secure Pseudorandom Numbers con Lámparas de Lava en las oficinas de Cloudflare

Esta es una historia antigua, que comienza en el siglo pasado, pero como muchos me siguen preguntando por ello, voy a dedicarle un artículo para los que no conocen la historia de los Cloudflare LavaRamp, o los muros de Lámparas de Lava que hay en algunas oficinas de Cloudflare por el mundo.
Para contar cómo funcionan, debemos irnos al año 1996, cuando la empresa Silicon Graphics solicitó la patente US5732138A con el título: "Method for seeding a pseudo-random number generator with a cryptographic hash of a digitization of a chaotic system" donde se describe en detalle el funcionamiento del sistema LavaRand, para crear un Cryptographically-Secure Pseudorandom Number Generator (CSPNG).


La patente, que ya no está activa, describe un mecanismo para generar estos números critográficamente-seguros pseudo-aleatorios, a partir de un estado concreto en el tiempo de un sistema caótico. Ese sistema caótico, debe tener un fuente de datos con mucha entropía para que los números que salgan de la generación no sean predecibles bajo ningún factor de sesgo.


La entropía mide el grado de incertidumbre en el valor de un determinado bit a la hora de sacar un valor aleatorio. Es decir, si tenemos una lista de bits, la probabilidad de que cada bit sea 1 o sea 0 debería ser del 50% sin que dependa de ningún dato o factor externo que pudiera sesgarlo. En la patente, se busca un sistema caótico que no sea predecible - o díficilmente predecible - por lo que su entropía debe ser muy alta, y es ahí donde entran las Lámparas de Lava.
La idea es que si tenemos una serie de Lámparas de Lava, y hacemos una instantánea temporal en forma de fotografía, tendremos siempre formas diferentes con alta incertidumbre de predicción. Lo que sirve como fuente de generación de valores con alta entropía. La forma de llevar esta fuente de entropía al sistema es tan sencillo como tener un "Wall of Lava Lamps" y tomar una fotografía de ellas.
Esto lo implementa Cloudflare en varias oficinas, donde se pueden ver los "Lava Lamp Wall" de diferentes colores, y cada una de ellas generando diferentes composiciones en las fotografías. Es decir, cada fotografía tomada en un instante de tiempo tiene una secuencia de colores única, que traducida a una secuencia de bits, es de alta entropía.

Como podéis ver en la imagen anterior, el "Lava Lamp Wall" no es el único factor de entropía con el que se va mezclando, ya que las imágenes generan una fuente de datos de entrada con una función de entropía basada en los píxeles de colores, pero esta es mezclada también con otras fuentes de entropía para generar claves criptográficas lo más seguras posibles.
En este caso, después de la entropía que se genera con las imágenes de las lámparas, se usan datos con más entropía provenientes del sensor de movimiento de la cámara, de los generados por el servidor que controla la cámara - que tiene sus propios números aleatorios generados con su factor de entropía - y son mezclados con la fuente de números aleatorios del servidor donde corre el servicio de LavaRand, lo que permite que los consumidores de estos números aleatorios tengan la garantía de que llevan un alto nivel de entropía.
Por supuesto, las imágenes con Lamparas de Lava se pueden sustituir por otro tipo de imágenes, y en la oficina de Cloudflare en Lisboa, estas han sido cambiadas por Water Waves, para honrar al sistema con la conexión que Lisboa tiene con el agua, vía río y mar.
El funcionamiento es similar, y puedes verlo en este vídeo que está publicado en Youtube. Yo subí un pequeño vídeo de unos segundos a mi cuenta de Instagram que puedes ver aquí mismo. 

Figura 11: Generando entropía para tener números aleatorios robustos 

Por supuesto, desde que tenemos los Quantum-Based Random Number Generators donde se utilizan fotones y mediciones de valores cuánticos, tenemos fuentes de altísima entropía para generar números aleatorios, pero la historia de LavaRand es un ejemplo de cómo tener tus propias fuentes de entropía utilizadas para enriquecer, aún más, cualquier generador de números aleatorios que utilices, incluso los QRND.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


viernes, noviembre 21, 2025

Cuánto del tráfico en Internet funciona con Post-Quantum Cryptography

Este mes está teniendo lugar la formación de Quantum Security de la Universidad de Deusto que termina la semana que viene, y en él participé dando una charla de Post-Quantum Internet, donde hablaba de cómo se están desplegando las soluciones de Post-Quantum Cryptography que ya tenemos estandarizadas por el NIST.

De estos temas he hablado muchas veces, e incluso hemos publicado un libro llamado "Quatum Security: Tecnología Cuántica & Ciberseguridad. Criptográfica Cuántica y Post-Cuántica", donde hemos trabajado junto con la Universidad de Deusto, Pablo González, Fran Ramírez, Carmen Torrano, Daniel Romero, Javier Álvarez, Mario Piattini, Iker Pastor, Pablo García Bringas, y yo mismo, que he hecho un par de capítulos de este volumen.

El libro, está dedicado a uno de los temas que más está preocupando a las empresas - además de la IA, por supuesto - en temas de seguridad, como es la llegada de los Quantum Computers, y el uso de tecnologías de criptografía que esté preparadas para este momento, y de estos temas tienes publicados artículos que te recomiendo que leas si te interesa el tema:
También puedes participar, comentar y aprender, además, en el Foro de Quantum Security al que puedes conectarte con tu cuenta de MyPublicInbox. Primero inicia sesión con tu cuenta de MyPublicInbox, y luego visita este enlace para poder entrar en el foro.

Dicho todo esto, la pregunta sobre "Cuánto del trafico en Internet funciona con Post-Quantum Cryptography" es algo que podemos conocer con una buena aproximación gracias a los datos que podemos ver en Radar de Cloudflare.
Para ello podemos ir a la sección de Data Explorer y seleccionar por el protocolo HTTP y seleccionar la opción de Post-Quantum, como podéis ver en la imagen anterior. Al hacerlo, nos arroja que el gráfico siguiente donde podemos ver que la media de esta última semana ha dado un 42% del mismo con soporte PQC.
En Data Explorer de Radar tienes la opción de ver cuál ha sido la petición de la API que se ha enviado y cuales han sido los datos que se han recibido, para poder hacer una integración de estos datos en otro tipo de paneles de observabilidad de Internet, que te puede resultar muy útil.
Sin embargo, si queremos tener una visión de cómo ha ido evolucionando el despliegue de PQC en Internet en los últimos 12 meses, tenemos que hacer una selección de un rango mayor de datos, y obtendremos una curva mucho más significativa de cómo está avanzando el nuevo Post-Quantum Cryptography Internet.
Como se puede ver, en media ha sido un 30%, pero venimos de poco más del 10% hace una año para acabar por encima del 42% del soporte PQC en HTTP en esta semana. Esto se debe al aumento del soporte de PQC por grandes proveedores tecnológicos. 
Hoy en día Mozilla Firefox, Google Chrome y Android soportan por defecto PQC en modo Hybrid, y con el lanzamiento de iOS 26 Apple ha pegado otro acelerón a HTTP PQC en la parte de cliente. 

Por otro lado Cloudflare comenzó el despliegue masivo de PQC en todas sus conexiones en el año 2023, y está ayudando a dividir el problema entre el cliente y la red de Cloudflare y entre la red de Cloudflare y el servidor.
En la parte de servidores, la fundación OpenSSL lanzó la versión 3.5 con soporte en modo Híbrido de ML-KEM en TLS v1.3, por lo que todos los servidores que tengan esta versión desplegada y configurada, ya están listos con soporte PQC.
Sin embargo, si vamos a la parte de firmas de los certificados digitales, vemos que el uso de algoritmos PQC no está nada extendido, y nos queda mucho por hacer. Para ello, en Data Explorer seleccionamos la opción de Certificate Transparency y Signature Algorithms.

Como podéis ver, los resultados arrojan que todavía el despliegue mayoritario en Internet sigue siendo de criptografía tradicional, basada en RSA y ECDSA SHA, como se ve en la gráfica siguiente.
Todos estos datos nos arrojan un crecimiento y velocidad en el despliegue del nuevo Post-Quantum Internet que tenemos que crear, pero aún queda trabajo que hacer, y va a exigir hacer actualizaciones de muchas piezas de software en este mundo.

Dentro de poco, tener sistemas que aún usen sistemas criptográficos con RSA va a ser "Deuda Técnica", así que más vale que comiences a hacer tu plan de Quantum Safe o Quantum Readiness porque no va a ser algo que te vas a poder saltar.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


jueves, agosto 12, 2021

Criptografía: la rama con más historia de la ciberseguridad y con un futuro prometedor

La Criptografía es una materia apasionante. Me gusta recordar que esta ciencia ha escondido los mayores secretos de la Humanidad desde tiempos inmemoriales. Esta ciencia nos ha acompañado a lo largo de la humanidad y ha ido evolucionando con la misma, creando cada vez criptosistemas más sofisticados de modo que pudiera dar respuesta a las demandas de cada época. Pasando por los criptosistemas clásicos, como el famoso cifrado César o Vigenère, se dio paso a la Criptografía moderna, donde contamos con algoritmos tan importantes como el intercambio de claves Diffie-Hellman, el cual marcó un antes y un después en la Criptografía.

Figura 1: Criptografía: la rama con más historia de
la ciberseguridad y con un futuro prometedor

Este algoritmo resuelve el problema de cómo establecer una clave común entre los interlocutores de la comunicación sin la necesidad de utilizar un canal seguro o un contacto previo entre los mismos, el cual hasta 1976 había acompañado a la humanidad. La genialidad de este algoritmo le valió el premio A.M. Turing de 2015 de la Association for Computer Machinery y además dio lugar a la Criptografía asimétrica, en la que, a diferencia de la simétrica utilizada hasta entonces, se utiliza una clave diferente para cifrar y descifrar. 

De hecho, cada interlocutor utiliza un par de claves, una pública y otra privada. Aquí se puede hablar de algoritmos tan relevantes como RSA, la gran aportación de la firma digital y los certificados o las grandes ventajas de la Criptografía basada en curvas elípticas. Además, hay evoluciones de la Criptografía que estamos viendo, como la Criptografía ligera, la Criptografía homomórfica, etc.

La Criptografía, guardiana de la seguridad de nuestros datos y comunicaciones

La Criptografía utiliza el aparataje matemático como base para garantizar el funcionamiento de la misma, dándole aplicaciones que traen grandes aportaciones a la sociedad. De hecho, ha sabido hacer transparente esa complejidad y robustez matemática al usuario, quien la utiliza hoy en día casi sin ser consciente de ello.

¿Sabías que cuando sacas dinero de un cajero automático estás utilizando Criptografía, o cuando hablas por teléfono o cuando ves tu partido de fútbol favorito o cuando navegas por gran parte de las páginas de Internet o cuando envías un mensaje de Whatsapp/Telegram? Tantas acciones cotidianas que hacemos todos los días bajo las que subyace la Criptografía, haciendo de guardiana de la seguridad de nuestros datos y comunicaciones.
La Criptografía tiene características únicas respecto a cualquier otra rama de la Ciberseguridad. Además de ser la rama con más historia de la Ciberseguridad, también tiene un futuro prometedor. Hablamos de la Criptografía Cuántica, que permite hacer un intercambio de clave por un canal inseguro (típicamente a través de fibra óptica o aire) utilizando las propiedades de la cuántica, de forma que se puede detectar si hay un espía en el canal. Incluso ya se está trabajando en la Criptografía post-cuántica, es decir, aquella que se muestra resistente a la aparición del ordenador cuántico.

Breve repaso de la evolución de la Esteganografía

Tanto se podría decir de cada uno de los conceptos enunciados, sin embargo, en esta ocasión me gustaría hablar de la Esteganografía: una ciencia complementaria a la Criptografía cuyo objetivo es ocultar el hecho mismo de la transmisión de información. Sabiendo esto se entiende la etimología de la palabra Esteganografía, que proviene del griego “Steganos” (oculto) y “Graphos” (escritura).

Al no conocer el atacante que existe la comunicación, se reducen las probabilidades de ataque, lo que supone una medida extra de seguridad, la cual puede ser muy útil cuando se trata con información sensible o, por ejemplo, en situaciones de censura. Al igual que sucede con la Criptografía, los orígenes de la Esteganografía se remontan tiempo atrás. De hecho, se ha usado desde la antigüedad, en diferentes civilizaciones como la Griega y la China.

Haciendo un repaso por los diferentes sistemas esteganográficos a lo largo de la historia se encuentran curiosos e ingeniosos sistemas para ocultar la información. Se sitúa en el S. V a.C. el mecanismo mencionado por Heródoto, el cual escribía un mensaje en una tablilla y luego se recubría con cera para ocultar el mensaje. También es muy sonado el método de escribir un mensaje en la cabeza del mensajero. ¡Fijaos el tiempo que requería enviar un mensaje oculto de esta manera! Primero había que afeitar la cabeza del mensaje, escribir el mensaje, dejar el pelo crecer, enviar el mensaje y volver a afeitar la cabeza para leer el mensaje. ¡Nada que ver con la velocidad a la que transmitimos hoy los mensajes y la cantidad de información que manejamos!

Otra técnica utilizada durante las guerras mundiales era la utilización de tintas invisibles, como puede ser la de limón. O la ingeniosa idea de escribir el mensaje en un huevo cocido, cuya cáscara porosa absorbe la tinta y luego pelando el huevo se puede leer el mensaje.


Incluso es frecuente la utilización de textos como soporte para ocultar los mensajes, no solo en textos sino por ejemplo en partituras de música. Otro mecanismo conocido es la Rejilla de Cardano, donde utilizando una rejilla con un patrón se puede leer un mensaje oculto en un texto. Para l@s que tengan curiosidad por esta técnica pueden revisar este post sobre el accidente del Yack-42 en Turquía.

Técnicas actuales donde se utilizan medios informáticos para ocultar la información

Para ocultar los mensajes, la Esteganografía se apoya en un estegomedio, es decir, el recurso utilizado para ocultar la información. Hoy en día es frecuente la utilización de diferentes formatos de archivos, como imágenes, videos, audios, textos, lenguajes de programación, protocolos, ficheros, redes sociales, etc. como “tapadera” o estegomedio. Esto tiene multitud de aplicaciones a día de hoy, desde la protección de los derechos de autor (con las famosas marcas de agua), hasta la vulneración de mecanismos de seguridad como firewalls o antivirus, exfiltración de datos o la creación de estegomalware. Como siempre, las herramientas están disponibles para sus buenos usos u otros menos buenos… La Criptografía y la Esteganografía no son ciencias excluyentes sino complementarias. De hecho, no es extraño hacer una combinación de Criptografía y Esteganografía, cifrando los mensajes ocultos por si fueran descubiertos.

Figura 4: Libro de Esteganografía y Estegoanálisis
de Jordi Serra y Daniel Lerch en 0xWord

En cuanto a los mecanismos de ocultación, hay muchos que se pueden utilizar. Uno muy utilizado en imagen digital es la técnica LSB (Least Significant Bit en inglés), que como su nombre indica consiste en la sustitución de los bits menos significativos de una imagen por el mensaje a ocultar. Si la cantidad de información a ocultar no es demasiado grande, este mensaje pasará inadvertido a los ojos de los visualizadores de la imagen.

El estegoanálisis es el encargado de descubrir estos mensajes ocultos, para lo cual se suele buscar información redundante, que al modificarla no afecte al estegomedio y que permita descubrir esos canales de comunicación encubiertos.

Herramientas para trabajar con Esteganografía

Hay varias disponibles, como OpenStego, Steghide, Xiao Steganography, S-tools, etcérera. Cada una tiene sus particularidades, algoritmos de cifrado, medios que soporta, etc. Para ilustrar un ejemplo de cómo se puede aplicar la Esteganografía en imágenes digitales, os voy a hablar de S-tools, una herramienta muy sencilla que permite ocultar y descubrir mensajes ocultos en imágenes. 

Su utilización es muy sencilla e intuitiva. Para visualizar la imagen que servirá como estegomedio simplemente podemos arrastrar la imagen (en formato BMP). En este caso se ha usado la imagen “Figuras.bmp”.

Figura 5: Figuras.bmp antes de introducir el mensaje secreto

El fichero que se va a ocultar es “MensajeSecreto.docx” que contiene el texto “Ataque al amanecer”. Para ocultar este archivo con el mensaje en la imagen simplemente basta con arrastrar el archivo a ocultar encima de la imagen que se usará como tapadera. Entonces la herramienta nos pedirá que introduzcamos una clave y el algoritmo de cifrado que se quiera usar. Como algoritmos se pueden emplear varios: IDEA, DES, TripleDES y MDC. En este caso se elige IDEA con la clave 9512.    

Figura 6: Selección de opciones de ocultación del mensaje secreto

A continuación, pulsamos sobre la imagen, que ya tiene el fichero oculto incrustado y seleccionamos la opción de guardar, dándole el nombre de “Hidden.bmp” a la imagen resultante. Cuando el destinatario recibe la imagen esteganográfica, si quiere descubrir el mensaje secreto primeramente debe arrastrar la imagen para abrirla con S-tools. 

A continuación, pulsando el botón derecho y usando la opción Reveal, podemos introducir de nuevo el algoritmo de cifrado y la clave (previamente debe haber un intercambio de clave entre los interlocutores) y…¡tachán!…esto esto es lo que obtenemos:

Figura 7: Hay un fichero oculto en la imagen

Usando la opción de guardar podemos traernos a local este fichero, abrirlo y descubrir el mensaje secreto:

Figura 8: Fichero extraído con S-tools de la imagen

Como se puede ver, esta herramienta permite ilustrar fácilmente los conceptos de la esteganografía. Por supuesto, todo es cuestión de imaginación para hacer cosas interesantes 😊 


Si te interesan estos temas te invito a ver esta ponencia sobre ciberseguridad y criptografía (que acaba de publicarse en abierto) en el CTO Summit, el evento en el que participé junto a más de 20 profesionales del sector de la tecnología el pasado 2020.
Además, si quieres especializarte en esta área y dar un salto profesional en tu carrera, te invito a que eches un vistazo al programa del Bootcamp Online Ciberseguridad (empieza el 24 de septiembre) del que formo parte también y junto a un equipo de docentes con muchísima experiencia en el sector. Si has llegado leyendo hasta aquí te doy las gracias y espero que lo hayas disfrutado.

¡Hasta pronto!

Autora: Carmen Torrano, experta en Ciberseguridad en Telefónica y docente en cursos de Ciberseguridad.

Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares