Mostrando entradas con la etiqueta tecnología. Mostrar todas las entradas

domingo, junio 14, 2026

Una charla en Itnig con Bernat Farrero el día de fiesta en Lisboa

El pasado 10 de Junio era festivo en Lisboa, así que me metí en agenda participar en el podcast de Itnig con Bernat Farrero, CEO de Factorial, que me había pedido una entrevista tiempo atrás para hablar de mi experiencia profesional desde que comencé con la tecnología. Sabía que no iba a ser fácil. Son casi 40 años los que han pasado desde que toqué mi primer ordenador, y condensar anécdotas, experiencias, aventuras en una hora iba a ser difícil.


Pero, abierto a sentarme con él y hablar de lo que pudiéramos hablar. Al final el tiempo se nos fue rápido - a pesar de que estuvimos más de una hora y media -, y hablamos de muchas cosas, de mi vida de charlas, de Informática 64, de ElevenPaths, 0xWord, MyPublicInbox, Telefónica y Cloudflare, pero también de Inteligencia Artificial, Ciberseguridad y Hacking, además de mis libros.
Los que me seguís mucho seguro que conocéis todo lo que cuento, y si seguís este blog con regularidad, todo está publicado por aquí de una manera u otra, pero siempre hay algún detalle que cuento que no había contando antes simplemente por que nunca se puede contar todo porque tomaría una vida contar una vida, y yo me preocupo de hacer muchas cosas en la mía.


Figura 3: Bernat Farrero entrevista a Chema Alonso

Hoy os iba a hablar de Fable, y el baneo de Anthropic, pero siendo domingo, he pesando que mejor algo ligero de entretenimiento. Que tengáis un buen domingo, que yo esta semana estaré por Alemania y aprovecharé en los viajes para escribir artículos de los habituales por aquí.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


martes, diciembre 30, 2025

La "shittización" en contra de hacer las cosas simples

Hace años, más de una docena, usaba a mis queridos héroes de "The Big Bang Theory" para explicar cómo de difícil lo habíamos hecho los que trabajamos en ciberseguridad para que las personas normales se pudieran conectar de forma segura a una red WiFi y a Internet. En el artículo de "Mea Culpa, Penny" explicaba todas las cosas que un usuario debía saber para configurar una VPN que se tunelizara a través de proxys, firewalls de redes,... ¿La quiere L2TP, SSTP o PPTP? 

Figura 1: La "shittización" en contra de hacer las cosas simples

Si eso se lo tengo que decir a mi madre, mejor la tengo que decir que no se conecte. Pero esta complejidad constante de la tecnología se ha ido extendiendo a la guerra comercial por el usuario, lo que hace que cada vez el número de opciones, los diseños de los interfaces, y el salto conceptual intelectual que el diseñador de un UX espera de un usuario, es cada vez mayor. 

En los foros tecnológicos se dice que un UX se ha "shitted" o "enmierdado" cuando la cantidad de opciones para el usuario, la anarquía de la distribución, la diversidad de los controles que debe tocar, y la cantidad de cosas que el usuario "debe suponer" para poder manejarlo, es enorme, y genera frustración en los usuarios. Esto, que parece evidente, es muy complicado de hacer. Hacer las cosas simples require de mucho trabajo, y para ello hay que primar al usuario o consumidor, por encima de las necesidades de negocio.

Cambiar de terminal iPhone

Os cuento esto por dos casos que he sufrido esta semana, que han sido bastante significativos. El primero de ellos con la migración de mi iPhone. Este es un proceso que he realizado ene veces ya, porque todos los años voy migrando mi iPhone. Esto implica migrar las apps, las fotos, los datos, etcétera... Todo esto bien, pero pero cuando llegamos a las partes de seguridad, la cosa se complica un poco. En mi caso, el iPhone era americano, además, como tengo en el mismo la conexión personal y la profesional, tenía una SIM y una eSIM, de dos países diferentes, además de que tenía que pasar de SIM a eSIM obligatoriamente.

El proceso, por supuesto, no funcionó correctamente, y acabé teniendo que ir a tienda, borrando las eSIM creadas virtualmente a partir de la SIM, y teniendo que comprar nuevas eSIM para el terminal americano. Eso hizo que perdiera los contactos de la SIM, y los contactos de la SIM perdidos generaron que se borraran también de la agenda, y por ende de WhatsApp y por ende usuarios dejaron de ver mi foto y me escribieron "¿Me has bloqueado?" No, estoy migrando un iPhone, no worries. Algunos se habrán enfadado y me habrán borrado a mí, así que me ha hecho perder amigos.

Como tengo Multi-SIM para dos países distintos, voy cambiando qué SIM activo o desactivo, pero claro, en la nueva versión de iPhone asocia a cada contacto una SIM por defecto, y cuando no está conectada esa SIM te sale una alerta que dice: "¿Quieres cambiar la asociación por defecto de la SIM a este contacto para poder llamar?" Y un sinfín de lindezas más, como por ejemplo que los contactos de iOS ahora tienen el botón de contactos, donde sale la lista y solo se puede hacer scroll y pulsar a la derecha en unas letras muy, muy, muy chiquititas... que no sé quién ha diseñado.

Figura 2: Esta me ha encantado. El número que el banco ha pasado a Apple es erróneo y después de llamar al Contact Center de ese número y esperar 20 minutos me dicen: "El número que te da iPhone no es de tu banco, somos otro banco". Genial.

Con la SIM ha sido una fiesta, pero luego hubo que migrar las Wallets, las apps bancarias, los 2FA, las autenticaciones de las herramientas de mensajería, etcétera, etcétera, y para cada una el proceso con la entidad es distinto. Instala app, inicia sesión con las credenciales, por el 2FA, te falta la passkey, recupera password, envía SMS, es de otro país y no llega, desactiva SIM, activa la otra, etcétera. Muy divertido y entretenida la gincana de migrar un terminal iPhone.

La autenticación doble con la identidad simple

La más divertida ha sido una app de un servicio - permitidme que no diga la empresa porque tengo amigos en ella y quiero arreglarlo antes -, donde al ir a hacer Login me ha dado la opción de usuario y contraseña, y en paralelo la opción de "Login con Google". Como no recordaba la contraseña - llevaba la app instalada mucho tiempo con autenticación automática con FaceID - le he dicho que autentique con Google. Y... surprise, me he encontrado con que usé la cuenta de Google sí, pero no con autenticación delegada, sino que lo hice con una contraseña, así que estamos en el caso de misma dirección de e-mail con doble autenticación, con usuario y contraseña o con IdP delegado usando OAuth.

Esto es un problema de arquitectura que los responsables de identidad y seguridad deben resolver, y si no lo hacen bien, genera escenarios de ataque como os comenté en el artículo del año 2022 : "Pre-Hijacked Accounts: o cómo robar una cuenta a un usuario antes de que se la cree". Dependiendo de cómo lo resuelvan, se pueden dar unos casos u otros. En mi caso, ha sido un DoS en toda regla que aún no he podido resolver y que voy a resolver llamando a mis colegas en esa empresa. 

El proceso ha sido muy divertido. Me enfrento al login y doy a "Login with Google". Comienza el proceso de autenticación delegada, y el sistema descubre que mi cuenta ya está creada pero con autenticación con contraseña. Salta el sistema de protección y unión de los dos procesos de autenticación para la misma identidad y me pide la contraseña que tiene la cuenta. Correcto. No la recuerdo, así que voy al proceso de recuperación de contraseña. Me manda el enlace de recuperación al correo de la cuenta de Google. Ojo que me lo envía a la dirección de correo con la que acabo de hacer login con Google, luego... ¿para qué? Si acabo de hacer login con Google, tengo acceso al Gmail del login de la cuenta, así que es un paso innecesario que no añade ninguna seguridad, pero para el sistema serán dos procesos independientes, y es el usuario el que se tiene que adaptar a la arquitectura y no al revés.

Da igual, sonrío, hago clic para cambiar la contraseña de la cuenta, pongo una y me dice... "No se puede cambiar la contraseña a esta cuenta". ¿Por qué? Pues porque en vez de mantener los dos autenticadores - con Google y por Usuario/Password, ha fusionado a un sólo autenticador, pero hasta que no introduzca la contraseña anterior - que no me deja cambiar - no puedo iniciar sesión. Conclusión "Deadlock" de libro por un mal diseño de seguridad. 

Después de dos días migrando cosas, aún me quedan un par de tarjetas bancarias que por motivos "corner case" aún no he conseguido migrar, y una cuenta de servicios de la empresa que por geo-location tampoco me permite procesar, pero más o menos lo tengo todo. Pero mientras pasaba por este proceso, me imaginaba a mi madre, y a muchas, muchas, muchas personas que tienen que pasar por aquí recordando que yo entiendo qué me están pidiendo, qué me está pasando, cuál es la situación en la que estoy en todo momento, pero que para ellas puede ser un dolor increíble.

La nueva "Simple" Televisión

Esta parte, que ha sido una de ellas, no ha sido la única experiencia que he tenido estas últimas 72 horas con esto, ya que además he querido cambiarle una televisión a mi madre para quitarle el descodificador y que solo tuviera un mando - de la SmartTV - y que no se confundiera. Al final, su problema consiste en que enciende la Televisión y el Descodificador y que si todo va bien, no hay problema, coge el mando del desco y cambia los canales y ve la tele - que es lo único que ella quiere -. Pero... si usa el mando de la SmartTV para subir o bajar canal, la SmartTV cambia el Source y se va a modo TV quitando el HDMI 1 de su fuente, y adios televisión. Y mi mamá, de 74 años, piensa que "ya se me ha ido la televisión".

Pues bien, le dije, ¨te voy a cambiar la televisión que está vieja, y te voy a poner la tele en una app y quitamos un mando del medio". Precioso decir, imposible para ella. Al final, encender la televisión y me pide una cuenta de la empresa de SmartTV que tengo que crear con un QRCode - imaginaos a una persona de 74 años ante eso -, después me pide que instale una app en el terminal, así que hay que usar las cuentas de Apple para ponerla en el iPhone, la instalas, te autenticas en la app con un correo y una password, te manda un SMS como 2FA, luego sigues un Wizzard de permisos para la app, y si quieres las noticias de la compañía de la televisión, las ofertas, los datos que le quieres dar de la app, y luego te pide el código que ves en la pantalla de la televisión de 14 dígitos, para darla de alta en tu app.

Y todo eso, en la primera pantalla de configuración de la SmartTV. 

Después de más de 20 pasos y una hora de configuración, con las ofertas de Amazon Prime gratis un mes, la de Apple TV, de quitar las apps de SmartThings para IoT, las autenticaciones en las diferentes apps, el inferfaz usa controles de usuario de tabs arriba, con líneas de vídeos y apps en un scroll infinito para abajo, y paneles que se expanden en los laterales. Así que me pongo con mi madre a enseñarle, y después de decirle 

"no, esa película no la puedes ver porque es de una promoción de un mes gratis de Apple TV y te lleva a esa app. Dale para atrás. Vaya, no sale. Pues dale al inicio. Ahora vete a la sección apps. Sí, tienes que bajar. Con las flechas. Ahora. Dale al ok. ¿El ok? Ah, espera, en este mando es distinto, el ok, es ese cuadrado con una flecha que sale de él. Sí, ahí. Ahora dale a la app. Sí, no te sale el canal que tenías antes, porque se personaliza con tus datos de navegación, así que hasta que no lo veas varias veces no te lo va a poner en su sitio, así que tienes que entrar en la guía. Es ese icono con unas rayas arriba a la izquierda. Sube con las flechas. Ahora entra, y sale la guía, ahora baja hasta que encuentres el canal. Sí, sigue bajando que hay cientos de canales. Ahora dale al ok. Sí esa es la ficha del canal. Dale al ok. No, que le has dado a la flecha y te has movido. Vuelve atrás. No, te has ido a la guía otra vez, era que movieras la flecha a la izquierda. No pasa nada vuelve a bajar. Sí, sé que son muchos... "

Pues bueno, le he quitado al nueva SmartTV, y le hemos puesto el sistema del desco (con una sola televisión) y al mando de la televisión anterior, para que no lo toque, Mi Survivor ha decidido ponerle celo a todos los botones menos al de encender y apagar, para que sepa que ese mando solo es para encender la televisión y nunca lo cambie de Source. Y no son pocos los que hacen eso.


El MacBook Pro no arranca

Ya la última de las aventuras con la "shittización" de la tecnología, ha sido con mi MacBook Pro, que ha decidido no arrancar esta mañana - por eso estoy escribiendo el post tan tarde -. No tiene botón de hard-reset, la batería está cargando, pero no arranca. La última vez que me pasó eso, tuve que esperar dos días a que descargara toda la batería, y empezar de nuevo a cargarlo, y entonces funcionó, pero no tengo ni idea de qué le ha pasado. Tengo copia de seguridad de todo, así que no hay problema, pero tengo la seguridad de que si lo llevo a la tienda Apple me van a decir:

"Está roto, no se puede recuperar nada, compre otro". 

UPDATED: 20 horas después, se ha descargado y ha arrancado el MacBook Pro... otra vez como nuevo. Sin comprar ningún otro.

En resumen, menos mal que estoy al día de la tecnología y entiendo cómo funciona, entiendo qué está mal hecho en los sistemas, y al menos sé qué debo hacer para avanzar desde una situación a otra para conseguir arreglar el segundo paso, pero hablando de esto hace unos meses con un viejo colega de armas, sentados cómodamente, enumerábamos la cantidad de productos que eran fáciles, guays, sencillos y que se han "Shitted".

Unos meses después, os estoy escribiendo este artículo, porque cada vez vamos más rápido sacando tecnología, cada vez tiene menos QA, cada vez los UX son más "shitted" por permisos, seguridad, necesidades de negocio, etc... y hacen que las funciones core (como en el ejemplo de "ver la tele") estén cada vez más lejos de los usuarios. Recordad que os conté el lío que tuve con el bug de UX en WhatsApp solo por el tamaño de letra...

¿Tienes alguna experiencia similar? Déjamela en comentarios que me encantará leerla...

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


jueves, diciembre 25, 2025

Cosas que hice en 2025

Hacer balance de este año ha sido un reto por la extensión de la cantidad de cosas que me han pasado y que he hecho. Me ha costado más de seis horas terminar de escribir este artículo que estás leyendo ahora, y no sé cuánto tardarás tú en leerlo - si es que al final lo haces -, pero como cada balance, es algo que hago principalmente para mí, aunque me gusta compartirlo con vosotros. Mi principal objetivo siempre es aprovechar este periodo para reflexionar y marcarme objetivos para el año siguiente, incluso aunque luego el año sea indescifrable y haya que pivotar muchas veces.

Figura 1: Cosas que hice en 2025

Este año ha sido un año muy especial por muchas cosas. He cumplido 50 años y me convertí en un "Hacker Talla L", lo que siempre obliga a una profunda evaluación sobre lo que quieres hacer el resto de tu vida, y en mi caso ha sido intenso - y os confieso que aún está siéndolo. Ha sido un año donde además he perdido a gente querida porque se ha ido de este mundo, algo que te hace recordar que el tiempo que tenemos es finito e incide directamente en los planes de tu vida. Hace que pienses en que más vale que disfrutemos los minutos y los vivamos cada día con intensidad. 

Esto es algo que, si ya lo hacía antes, cada día lo intento hacer más, por eso este año lo he llenado con muchos viajes, muchos conciertos, muchos libros leídos - que siempre es vivir más por el mismo precio -, con muchos cafés, con muchas cenas y risas. Aunque también ha habido lágrimas, penas en silencio, dolor y despedidas, por supuesto, e intentado divertirme en lo que he hecho que yo siempre apuesto por mí.

Figura 2: Disfrutando del viaje

Ha sido un año donde he conocido a mucha gente nueva, donde he hecho - probablemente - más cosas que en ninguno de los últimos diez años de mi vida, y sin embargo no ha sido un año de acabar exhausto de cansancio o similar, lo que quiere decir que la variedad de actividades que he ido añadiendo en mis días ha sido equilibrada, y ha sacado lo mejor de mi tiempo. Acabo con la cabeza llena de energía, y con muchas ganas de hacer cosas, lo que me reconforta y me hace tener ánimo para afrontar las decisiones que sin duda tendré que tomar en 2026.

Telefónica

El año comenzó con la sorpresa del cambio de Presidente de Telefónica a primeros de año, algo que fue un impacto para todos. Pero en el mundo de la gran empresa estas cosas son así. El Consejo decidió hacer el cambio y había que pensar en el nuevo futuro. Nos centramos en la charla del Mobile World Congress para la que yo - sabiendo yo que iba a ser mi última con Telefónica - quise hacer algo muy especial y dejar una conferencia que me encanta, y donde intenté que se viera el trabajo de todos los equipos durante los últimos 14 años. Si no has visto la charla... te la recomiendo, porque le pusimos mucho cariño.


Figura 3: Charla de Chema Alonso en MWC 2025

Como curiosidad, un amigo me envío esté análisis al mismo tiempo hecho con DeepResearch en Perplexity sobre quién era el Mejor Chief Digital Officer de la Industria de las Telecomunicaciones, y le dio está "alucinación" (o no) donde decía que era yo. Bonito recuerdo que me quedo de toda esta época maravillosa que ha sido mi vida en Telefónica.

Figura 5: DeepResearch sobre CDO en Telcos

A principios de Mayo dejé mi puesto de CDO, pero seguí como Consejero de Ciberseguridad de Telefónica y en el Consejo de Telefónica Tech hasta el mes de Septiembre, donde para evitar cualquier conflicto de interés con mi nuevo trabajo, dimití. Me llevo la memoria llena de buenos momentos de todos estos años maravillosos, y seguiré ayudando a mi Telefónica todo lo que esté en mi mano, desde donde esté.

Figura 6: Dimisión del Cybersecurity Advisory Board de Telefónica

Así que desde principios de Octubre cerré una de las etapas más bonitas y maravillosas de mi carrera profesional, en la que he hecho muchos proyectos, amigos, y a los que espero que el tiempo les de todos los éxitos que se merecen. Telefónico una vez, Telefónico siempre.

Cloudflare

Cambiar siempre da un poco de vértigo, pero os aseguro que también excitación y emoción por la novedad, y los mensajes que recibí de muchos amigos y empresas, que quisieron involucrarme en sus proyectos fue muy bonito y estoy agradecido a todos.. Uno de ellos, de mi admirado Mark Anderson que después de años trabajando y construyendo ElevenPaths como partners, me escribió el primero de todos con un mensaje que a la postre iba ser definitivo en mi vida:

"I’m sure you’re going to take some time to chill after a glorious stint there, but when you do start thinking about something, I’d love to speak to you about helping us at Cloudflare. I have such respect for your talent from my perspectives at Palo Alto and CF.

Y así comenzó todo. Así es la vida. Pero todo iba muy rápido, y casi se da la paradoja de que podría haber entrado a trabajar antes casi de haber dejado mi puesto ejecutivo de Telefónica. Si embargo, antes de acabar de cerrar nada llamé al Presidente de Telefónica, que quería que fuera el primero en saberlo y conocer su opinión, que como sabéis, yo aún seguía ligado como Consejero con la empresa. Hablamos, le conté el proyecto, me felicitó y me dio todos los ánimos del mundo en esa nueva andadura - donde me dedicó algunas palabras muy bonitas que me guardo para mí -. Unas semanas después, comencé con Cloudflare, el ya pasado 4 de Agosto de este año.

Esto generó más expectación de la esperada, más aún cuando era el 4 de Agosto, y hubo reacciones y especulaciones llenas de cosas totalmente falsas, inventadas, retorcidas y exageradas. Por suerte, los años me han enseñado a saber quién soy, y no dejar que una mentira repetida se convierta en verdad. La gente que me conoce sabe cómo soy, y yo sé cómo soy, así que sigo el consejo de George Bernard Shaw, y que  cada uno se retrate como es por sus actos, y se revuelque en su lugar natural de pacer.

Europapress

Dentro de las empresas que se interesaron por mí durante este año para invitarme a ser parte de sus proyectos estuvo otra propuesta sobre la mesa que me encantaba. Consistía en hacer un proyecto de innovación y transformación de los sistemas con Inteligencia Artificial, algo que me maravilla. Al final, como sabéis, acabé uniéndome a Cloudflare, pero antes acepté el puesto de Consejero en Europapress que es una empresa que se está transformando, y con la que desde el mes de Junio estoy trabajando. 

No tengo un rol ejecutivo, pero sí que tengo la suerte de ver e involucrarme en la concepción y el diseño de muchos de los trabajos de innovación que se están desarrollando allí, y donde además, tengo la oportunidad de estar cerca de antiguos compañeros y amigos. 

Colaboración con la Federación de Fútbol

No puedo saltarme en el resumen del año estas dos semanas del año, porque probablemente esta es una de las cosas que más me sorprendió este año, y es que acabar llenando titulares en los diarios deportivos y cadenas de televisión. Nunca me imaginé que este mundo era tan emocional. Como ya lo he contado muchas veces - y en las comidas cuento la historia larga - nunca tuve un contrato, ni trabajé, ni cobré, ni iba a cobrar, ni nada similar en el CTA. Ni jamás he llevado el VAR, ni lo iba a llevar, ni iba a hacer nada de eso. 

Conocí al Presidente de la Federación en la grabación de una entrevista que le hizo José Ramón de la Morena, y meses después me llamaron para ayudar y asesorar al nuevo Presidente del CTA en algunas reuniones. Yo les dije que iba a entrar en una empresa, pero que si solo era ir a las reuniones me lo pensaba. Llamé y pregunté qué hacer a personalidades y amigos del mundo del fútbol de diferentes clubs y me dijeron todos que por favor les echara un cable si podía. Solo uno me dijo: 

"Chema, en el fútbol, menos jugar al fútbol, todos son problemas"

Total, que se lío la mundial y fui espectador de lujo de la locura de este deporte, donde aún algún despistado se piensa que yo toco el VAR todos los fines de semana. Luego comencé a trabajar en mi empresa, y como iba a tener que viajar mucho porque la sede está en Lisboa, les pedí que que se buscaran a alguien antes de que comenzara la competición. Ahora me río mucho cuando cuento la historia completa en reuniones con amigos, pero lo mejor son las caras de ellos cuando les cuento esto mismo, y lo comparan con la que se montó. 

IronGate Cybersecurity: Security Operations Center

Otra de las propuestas que me hicieron, que ya os he contado que tuve un tiempo ocupado solo en las reuniones de evaluación, fue  IronGate Cybersecurity, una empresa a la que me uní con asociado, ya que me encantado la idea de proteger a PyMes, Autónomos o Particulares con un SOC (Security Operations Center).


Es un proyecto sencillo de entender y más que necesario para todas las empresas, pero no asequible para las que menos recursos tienen, si no es en una modalidad como la que ofrece IronGate Cybersecurity. La idea es, tal y como os he dicho, poder dotar a las PyMES, autónomos y particulares de la gestión de seguridad que hace un Security Operations Center (SOC) para las grandes empresas, pero en un formato asequible para ellas. Así que, este año comencé también esta andadura.

0xWord: Libros & Comics

Durante este año también he seguido publicando en nuestra editorial de 0xWord, donde he tenido la suerte de publicar en colaboración con compañeros un par de libros muy chulos como son el de Hacking & Pentesting con Inteligencia Artificial, que es uno de los temas que más me apasiona en estos últimos años.

El otro, el libro de "Quatum Security: Tecnología Cuántica & Ciberseguridad. Criptográfica Cuántica y Post-Cuántica" dedicado a uno de los temas que más está preocupando a las empresas - además de la IA, por supuesto - en temas de seguridad, como es la llegada de los Quantum Computers, y el uso de tecnologías de criptografía que esté preparadas para este momento. 

Pero no solo estos dos libros en los que he estado participando como autor son en los que he estado de alguna manera involucrado. Hemos lanzado también los libros de "Ciberguerra: Tácticas de seguridad para vivir en un mundo hiperconectado" escrito por Luis Ocaña, con prologo de Juan Carlos Galindo, "Hacking Home Devices II: PoCs & Hacks Just for Fun!" de Gerard Fuguet que es la continuación de continuación de su primer libro "Hacking Home Devices I: PoCs & Hacks Just for Fun!" y el libro de Cuentos para Minihackers II: Un Verano Alucinante" de nuestro querido José Manuel Soriano aka "Sorian".

Aún hay más, porque además hemos seguido - y yo estoy involucrado en primera persona - sacando Las Tiras de Cálico todas las semanas, hemos publicado el maravilloso cómic de ciencia ficción futurista de "Olivia en Golem City", además de lanzar el podcast de "Historias Cortas sobre Fondo Azul" creado por Guillermo Obispo "Willy". Poco a poco, haciendo cosas todos los días, como el nuevo libro que ya estamos acabando y en el que estoy escribiendo yo varios capítulos. Pero eso ya para el año que viene.

MyPublicInbox

En mi parte de fundador y consejero de MyPublicInbox, este año hemos estado haciendo muchas cosas, pero sobre todo crecer. La compañía está con sus cuentas en positivo desde hace ya dos años, así que continuamos haciendo de esta plataforma la herramienta de comunicación que nos gusta tener y usar - por eso yo solo contesto por ahí -. Y hemos hecho muchas cosas.
Una de las cosas que hemos trabajado mucho son los Chats Públicos y Privados, para hacer que las comunicaciones sigan siendo respetuosas, pero puedan existir nuevas formas de interactuar con los perfiles públicos. También hemos añadido la opción de enviar mensajes, cartas, libros y objetos por correo postal a los perfiles públicos de la plataforma. Y hemos expandido las opciones de peticiones para gestionar entrevistas con los perfiles públicos, o para poder solicitar conferencias a los diferentes perfiles públicos. Además, en Marzo de este año lanzamos la App MyPublicInbox para iPhone para - ya teníamos la App de MyPublicInbox para Android antes.
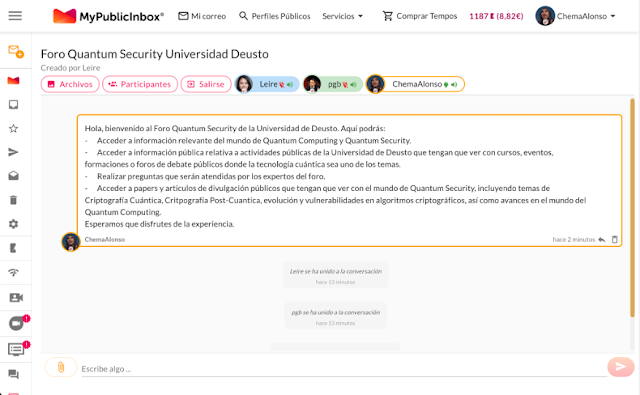
Entre los Chats Públicos en los que estoy, se encuentra el que chat público que creé para "El lado del Mal", el Foro de Quantum Security que hemos hecho con la Universidad de Deusto, o el de Escapando Palante, donde todos los días soy un visitante más con el que interactuar. Ahí veo a muchos nuevos amigos. Para mí, es el punto diario de interacción con el mundo.

OpenExpo Europe / MetaWorld Congress

Otro de los hitos que tuvimos este año, y que veníamos trabajando desde el año anterior, fue, además de la ejecución del evento y de dar mi conferencia y participar en el IPv6 Forum, la incorporación de OpenExpo Europe como parte de MetaWorld Congress. Llegamos a un acuerdo de transferencia, y a partir de este año que viene será MetaWorld Congress el evento principal y nosotros vamos a estar ahí a tope. Yo daré una conferencia este año, y seguiremos haciendo el coktail VIP, además de muchas más acciones en la feria.

La Tertulia Cultural en Casa de Herrero

Este año me ha dado para mucho. Para hacer muchas cosas, y durante los primeros siete meses, me dio para participar los lunes en "La Tertulia Cultural en Casa de Herrero". Me lo pasé genial durante todo el año con mis compañeros, ya que en dicha tertulia, Luis Herrero nos juntó a Luis Enriquez, José Luis Garci y a un servidor para que habláramos de lo que fuera saliendo.
No he podido seguir a partir de Septiembre, debido a mis viajes, y mi nuevo trabajo que me ha tenido mucho tiempo fuera de Madrid, pero durante siete meses de este año fue cita fundamental para mí los lunes. No he terminado aún de recopilar todos los programas de esa temporada 2024-2025, pero sí que lo he hecho con muchos, que son los que os dejo aquí.

CONs & Charlas

Por supuesto, también he seguido dando charlas y conferencias este año. Ha sido una actividad que me ha llevado por muchos lugares, a ver a muchos amigos. He pasado por Almería para la CanallaCON, por Sevilla por la Alcolea Party, por supuesto la RootedCON con mi "Laife gets better" en Madrid, pero también bajé a StarMus en las Islas Canarias  y estuve en Barcelona en el MWC.

Pero di muchas vueltas, y también fui a Singapur para estar en la Bridge Alliance, en Las Vegas en Cloudflare Connect, fui a Lisboa a la "Atlantic Convergence", estuve en Segovia con el II Congreso de Hackers, en Cádiz en el Congreso de Smart Ports, en Vigo dando la charla de "Can Machines Dream or Think without Hallucinations?", además de dar charlas en Nerdearla, OpenExpo y la DotNet Conference, estas tres en Madrid. Y alguna más, pero no es necesario poneros todas.


Figura 14: Ciberseguridad e Inteligencia Artificial.
Riesgos y oportunidades en un mundo híperconectado

Dentro de este apartado de charlas, bajé también a Murcia, donde además de dar una conferencia, los Colegios Profesionales de Informática me dieron el Premio al Mejor Divulgador en Ciberseguridad este año, lo que me hizo mucha ilusión.
Al final, dar charlas y conferencias es como escribir mi blog, parte de mi preparación diaria para seguir aprendiendo y descubrir cosas nuevas. Así que es una actividad que voy a seguir haciendo el año que viene donde ya tengo un calendario interesante cerrado para los primeros meses. Ya os iré contando poco a poco.

Entrevistas y Documentales

También he hecho algunas entrevistas curiosas, pero no muchas. Hace tiempo que selecciono dónde participo, así que no es una actividad que haga mucho. Este año he hecho algunas de ellas muy interesantes, como la entrevista con Jon Hernández en el Club de la IA, la entrevista con Juan Carlos Galindo, o la entrevista que tuve en las Cylum Talks. Todas ellas muy chulas.


Figura 16: Entrevista de Midudev a Chema Alonso

Además de estas, tuve una muy especial desde Londres con el gran Midudev (que os la dejo por aquí), o la entrevista que le hice yo a la maravillosa Meredith Whitaker, Presidente de Signal, donde el que hacía las preguntas era yo, y no al revés, por lo que es la más especial del año, sin duda.
También, una mención especial para el Docuserie de La Red: Unidad Central de Ciberdelincuencia que hice con un colega de toda la vida, y que no quedó nada mal. 

Formación en Ciberseguridad

Durante este año he seguido haciendo algo que adoro de siempre, que es estar involucrado en la formación en ciberseguridad, donde hemos hecho muchas cosas. Un año más he seguido como Mentor en el Campus Internacional de Ciberseguridad haciendo que los programas hayan ido cumpliendo ediciones y más ediciones, algo que nos encanta, y que ha llevado al campus a ser uno de los centros con más variedad en formación en ciberseguridad.
También hemos seguido con el Master en Ciberseguridad de ConquerBlocks que lanzamos hace dos años, y haciendo actividades puntuales de otros tipos, como por ejemplo la colaboración con los cursos en vídeo con HackBySecurity o los Bootcamps en 4Geeks, los Programas de Especialización que hemos hecho con la Universidad de Deusto donde he dado además dos charlas, una sobre Post-Quantum Cryptography en Noviembre y otra sobre Ciberseguridad e IA en la primera parte del año.
No ha sido esto lo único que he hecho con los centros de formación, porque como sabéis este ha sido el segundo año que he colaborado en el MIT en el programa SOLVE como juez en el Global Economic Challenge.

Cosas con amigos

No puedo terminar el año sin contaros las cosas que he hecho más variopintas con amigos. Desde "participar" en el cómic de "The Horror Country" de Salvador Larroca y Manu Carballal, hasta hacer el prólogo del libro de "Casi Famoso" de Rafa J. Vegas, pasando por colaborar como invitado al programa de "Madrid ilusiona" del magnífico Jorge Blass. 

Figura 20: Hoy en "Madrid ilusiona" con Jorge Blass hoy a las 21:15 en TeleMadrid

Soy facilón, y ayudo a mis amigos siempre que puedo, por eso acabo metiéndome en tantas cosas a lo largo de solo 365 días que tiene un año. 

Para terminar

No sería un buen resumen del año si me saltara todos los artículos que publico todos los días en este mi querido blog "Un informático en el lado del mal" que va a cumplir 20 años el próximo Enero, donde espero poder cerrar este año 2025 con un ciclo completo publicando todos los días. Y algunos días puedo publicar cosas chulas, como cuando me incluyeron en el Hall of Fame de IPv6. Auténticos premiso que pasan a formar parte de mis "highlights" del año.

Me obliga a estudiar, a hacer cosas, a forzarme a escribir todos los días. Y me permite conocer a personas chulísimas con las que colaboro en mil cosas. Algunos proyectos no os los he contado, porque están aún en proceso, pero seguro que el año que viene os cuento más cosas de ellos, o curiosidades como que este año me han abierto la página de Wikipedia en inglés, - además de la que tengo en Español, Gallego y Catatán.

Si al principio del año me dicen que voy a tener que hacer tantas cosas, seguramente me hubiera agobiado, hubiera dicho que es imposible, que no se puede hacer tanto, que no me va a quedar vida, pero sí. Se puede. Me ha quedado vida para hacer muchas cosas en la vida personal, pero eso... ya os lo cuento en mi Instagram de vez en cuando.

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


martes, diciembre 09, 2025

Cyberhades Podcasts: Dos amigos hablando de tecnología

Fran Ramírez y Rafel Troncoso son dos amigos. Dos amigos que son buenas personas. Dos amigos a los que quiero y respeto profesionalmente. Conmigo han hecho muchas cosas. Libros en 0xWord, conferencias, herramientas, trabajos en Informática 64, posts en este blog, investigaciones en ElevenPaths, proyectos en Ideas Locas, etcétera. Infinidad de cosas.
Pero además de todo eso siguen siendo unos enamorados de la tecnología. De ellos salió uno de los libros que tienes que regalar estas navidades a cualquier amante de la tecnología que sea Generación X, Y o Z, porque son historias maravillosas.
Pero como les queda tiempo libre, y como están lejos el uno del otro, han decido juntarse a charlar entre ellos y grabarse en un podcast llamado como su proyecto de blog antaño, así que puedes escucharlos y disfrutar de lo que se cuenta en Cyberhades Podcast, que tienes en Spotify y en Youtube.

Figura 3: Cyberhades Podcast en Spotify

En él podrás enterarte de lo que pasa al día, además de descubrir libros, enterarte de lo que está pasando en el mundo de la Ciberseguridad, la Inteligencia Artificial, o el Retro-Computing. Con ellos nunca sabes. 
De momento tienen once programas grabados, así que si eres de los que te gusta escuchar un programa mientras trabajas, haces deporte, o estás con tareas relajadas como contestar mensajes o hacer tareas rutinarias, pues más que recomendado que te suscribas y te los escuches.
Aquí tenéis una de esas conversaciones que tienen entre ellos, donde sin ningún guión vas a encontrarte a dos amigos hablando de tecnología con mucha pasión y fruición. Yo me he puesto a escucharlos, y me he quedado enganchado a sus temas.


Figura 6 : Cyberhades Podcast 0xB

Este par de amigos tienen una conexión especial, y cuando los escuches, verás que se nota. Están relajados, felices, y escucharlos no sólo te pondrá al día, sino que te dejará relajado y con ganas de seguir aprendiendo de cada tema de los que hablan.
No sé cuántos proyectos más acabarán haciendo estos dos pájaros, ni cuándo se cansarán de hacer este podcast, pero mientras que las estén haciendo, si puedes, escúchatelas, que son buenas.

Y nada más por hoy, que ya con este material tienes para casi doce horas de disfrute, así que no te los pierdas. Y recuerda, que si quieres algo más cortito, tienes también las "Historias Cortas Sobre Fondo Azul - Podcast Audiolibro en Spotify".

¡Saludos Malignos!

Autor: Chema Alonso (Contactar con Chema Alonso)  


domingo, diciembre 07, 2025

Quantum Sensors: Cuando lo invisible se hace visible gracias al Mundo Cuántico

La historia de la humanidad es la historia de la medición. Desde ”La Piedra del Sol” que usaban los vikingos para orientarse en la inmensidad del Atlántico hasta el GPS de tu móvil y llegando al Reloj Atómico Óptico del MIT con Optimización Cuántica para medir el Tiempo del Futuro, nuestra civilización avanza gracias a la capacidad que tenemos para cuantificar la realidad. Pero en pleno siglo XXI, nos hemos topado con un muro: el ruido.

Figura 1: "Quantum Sensors" -> Cuando lo invisible
se hace visible gracias al Mundo Cuántico

Imagina que intentas escuchar el aleteo de una mariposa en medio de un estadio de fútbol lleno de gente gritando. Es imposible, ¿verdad? Ese es el problema de los sensores clásicos actuales. Están hechos de ”materia normal” (millones de átomos vibrando por el calor), y ese barullo interno ahoga las señales más sutiles que necesitamos detectar, como el inicio de una enfermedad o un túnel oculto bajo el suelo. 

Figura 2: La capacidad de los sensores cuánticos para detectar
señales imperceptibles a pesar de la presencia de ruido

La solución no es mejorar lo que ya tenemos, sino cambiar las reglas del juego. Bienvenidos a la era de los Sensores Cuánticos.

Los Tres Pilares Físicos de la Sensorización Cuántica

Los sensores cuánticos deben su nombre y su capacidad extraordinaria a las leyes de la mecánica cuántica. Pero, ¿cómo funcionan exactamente? Para entenderlo, podemos dejar a un lado las ecuaciones complejas y recurrir a nuestra imaginación. Todo su potencial se sostiene sobre tres fenómenos cuánticos fundamentales:

1. Superposición: Un sensor clásico es como un gorrión dormido en una rama: está quieto, estable y hace falta un empujón fuerte para moverlo. En cambio, un sensor cuántico pone los átomos en superposición, como si ese gorrión se encontrará en pleno vuelo en un punto fijo. En ese estado de equilibrio delicado, hasta la brisa más suave (una señal minúscula) alterará su vuelo. Esta es la razón por la que los sensores cuánticos son extremadamente sensibles.

2. Entrelazamiento: ¿Cómo distinguir la señal útil del ruido de fondo? Aquí entra el entrelazamiento. Piensa en una telaraña perfecta. Si una gota de rocío cae en un extremo, toda la red vibra al unísono, transmitiendo la información con claridad. Los sensores cuánticos entrelazan miles de átomos para que actúen como un solo sistema gigante y coordinado. Cuando llega una señal, todos reaccionan de forma correlacionada, amplificándola, mientras que el ruido aleatorio de cada átomo individual se cancela. Es la diferencia entre el griterío de una multitud y la armonía de un coro.

3. Interferometría: Para medir cosas como la gravedad, los sensores usan un truco fascinante: dividen un átomo en dos caminos simultáneos (como un senderista que se clona para ir por el valle y por la montaña al mismo tiempo).
  • El ”senderista” de abajo siente más gravedad. 
  • El ”senderista” de arriba siente menos.
Cuando se vuelven a juntar, las diferencias en su viaje nos revelan con precisión atómica qué ha pasado en el camino. Así podemos detectar, por ejemplo, si hay un túnel vacío bajo nuestros pies simplemente midiendo que falta masa.

Aplicaciones de los sensores cuánticos

Es fácil pensar que los sensores cuánticos, al igual que los ordenadores cuánticos, son una tecnología lejana y en desarrollo. Sin embargo, llevan décadas entre nosotros, demostrando su utilidad en aplicaciones cotidianas. 

Un ejemplo pionero es la Resonancia Magnética (MRI), que desde la década de 1970 aprovecha una propiedad cuántica fundamental, el spin de las partículas de nuestro cuerpo, para generar imágenes médicas detalladas. Otro caso, mucho más común de lo que pensamos, son los relojes atómicos, tecnología de la que ya hemos hablado aquí y que es esencial para el GPS y las telecomunicaciones.


Un desarrollo prometedor, basado en principios similares al MRI, son los magnetómetros cuánticos de diamante. La técnica consiste en crear un pequeño defecto en la estructura del diamante (reemplazando dos átomos de carbono por uno de nitrógeno y dejando un ”hueco” o vacante). Este defecto actúa como un sensor magnético increíblemente sensible, capaz de detectar cambios ínfimos en campos magnéticos, incluso en presencia del poderoso campo magnético terrestre.


Esta extraordinaria sensibilidad podría dar lugar a sistemas de navegación de altísima precisión para automóviles, aviones o submarinos, que se orientarían ”leyendo” las variaciones naturales del campo magnético terrestre. En medicina, permitiría el desarrollo de instrumentos de diagnóstico temprano, capaces de detectar bio-marcadores magnéticos de enfermedades con una sensibilidad sin precedentes.


Sin embargo, esto es solo la punta del iceberg, pues la investigación con sensores cuánticos ya está abriendo puertas en disciplinas radicalmente distintas. Actualmente, se persiguen avances decisivos que van desde la gravimetría utilizando átomos ultrafríos, hasta la medicina con los primeros escáneres cerebrales cuánticos, pasando incluso por la astronomía mediante la detección de ondas gravitacionales.


En definitiva, la revolución de los sensores cuánticos no trata solo de medir con más precisión, sino de escuchar aquello que hasta ahora permanecía oculto tras el muro del ruido. Estamos a las puertas de una nueva era donde lo invisible se vuelve tangible. ¿Te imaginas qué secretos revelará nuestro cerebro o qué misterios subterráneos descubriremos cuando por fin logremos aislar ese ”aleteo de mariposa”?

La tecnología ya está aquí, la verdadera pregunta es: ¿estamos preparados para ver el mundo con una nitidez que desafía nuestra propia imaginación?

La tecnología cuántica hoy en día

Los ordenadores cuánticos están en boca de todos, y para quienes aún no lo sepan, estas máquinas utilizan principios de la Mecánica Cuántica para resolver ciertos problemas de forma mucho más rápida y eficiente que los ordenadores convencionales. Y de ellos se ha hablado por este blog en algunos artículos que tienes aquí.
Como siempre explicamos, no se trata de un reemplazo de tecnología, sino de una herramienta complementaria, especialmente útil para tareas muy específicas. Un ejemplo es el famoso algoritmo de Shor, que amenaza los sistemas criptográficos actuales, y que ha obligado a trabajar en los Algoritmos de Criptografía Post-Cuántica de los que hablamos en nuestro libro de Quantum Security.

Un foro de Tecnología Quantum & Seguridad

Si quieres, puedes participar, comentar y aprender más sobre estos temas en el Foro de Quantum Security al que puedes conectarte con tu cuenta de MyPublicInbox. Primero inicia sesión con tu cuenta de MyPublicInbox, y luego visita este enlace para poder entrar en el foro.


Los ordenadores cuánticos están en camino, y con ellos, algoritmos y sensores cuánticos que prometen revolucionar nuestra forma de procesar la información y ver el mundo. La pregunta es: ¿estás preparado para esta revolución?

Entrada destacada

Hacking IA: Jailbreak, Prompt Injection, Hallucinations & Unalignment. Nuestro nuevo libro en 0xWord

Pocas veces me ha hecho tanta ilusión que saliera un nuevo libro en 0xWord como con este libro de " Hacking IA: Jailbreak, Prompt Inje...

Entradas populares